

Appearance
Konfigurationsreferens
Detta kapitel ämnar att detaljera konfigurationsparametrar i konfigurationsfilerna i flexite.
Obs!
Detta kapitel är under uppbyggnad och innehåller därmed inte fullständig information om samtliga parametrar.
flexiteCLIENT
flexite.ini
flexite.ini är den huvudsakliga konfigurationsfilen för flexiteCLIENT. Filen är belägen i rotkatalogen för flexiteCLIENT.
Exempel
ini
[DATABASE CONNECTION]
ConnectServerType=SQLServer
ConnectDatabaseName=sqlserver.company.com:flexite
ConnectUserName=dbUserName
ConnectUserPassword=ABCDEFGH12345678
SingleConnection=1
[PROGRAM LOGIN]
LoginUserName=
LoginPassword=
UseWindowsLogin=0
HideUserFunctions=1
[PARAMETERS]
SendMail=1
; 1 - plain
; 2 - HTML
MailFormat=2
LoadUserName=1
PointsRefreshMinutes=5
ShowToDoList=1
[DATABASE CONNECTION]
Dessa parametrar anger uppgifter för databasanslutning.
| Parameter | Beskrivning / Värde |
|---|---|
| ConnectServerType | Typ av anslutning till Microsoft SQL Server: SQLServer = Stöd för krypterad och okrypterad anslutning, baserat på serverkonfiguration. SQLServerEnc = Stöd för krypterad anslutning. |
| ConnectDatabaseName | Sökväg för databasanslutning. |
| ConnectUserName | Användarnamn för konto för databasanslutning. Standard är 'flexite'. |
| ConnectUserPassword | Lösenord i krypterat format för konto för databasanslutning. Lösenord i krypterat format kan hämtas från konfigurationsfilerna för applikationerna flexiteDBUpdate ('flexiteDBUpdate.ini ') alternativt hotfixDBUpdate ('hotfixDBUpdate.ini'). |
Databasanslutning
flexiteCLIENT nyttjar samma parameternamn och -värden för konfiguration av databasanslutning som flexiteProcessEngine. För information om konfiguration av databasanslutning för flexiteProcessEngine, se avsnitt Databasanslutning.
[PARAMETERS]
Dessa parametrar kan användas för att skräddarsy funktionalitet i flexiteCLIENT.
| Parameter | Beskrivning / Värde |
|---|---|
| IdleTimeout | Gränsvärde för tillåten passiv tid i flexiteCLIENT innan användaren loggas ut. Tid anges i minuter. Standardvärde om inget annat anges är '90'. |
IdleTimeout
I flexiteCLIENT avslutas en användarsession som standard efter 90 minuters inaktivitet. Undantaget från detta är sessioner med ej sparade förändringar samt pågående operationer såsom exempelvis importer och exporter.
flexiteProcessEngine
flexiteProcessEngine.dat
flexiteProcessEngine.dat är en systemkritisk fil med information om de tjänster som körs av aktuell flexiteProcessEngine. Denna fil genereras vid uppstart av flexiteProcessEngine och uppdateras därefter löpande.
Exempel
SupervisorStartDateTime=1234567890
LogsBackupDateTime=2024-01-31 00:00
flexiteProcessEngine=9876543210
flexiteProcessEngine_hwnd=123456
flexiteProcessEngine_pid=1234
OnHoldService=2024-01-31 10:00
AlarmService=2024-01-31 10:10
StatisticsService=2024-01-31 10:20
DBLink=2024-01-31 10:30
DBLink_PID=2345
LeadTimesService=2024-01-31 10:40
SubstituteService=2024-01-31 10:50
MailService=2024-01-31 10:00
MailService_PID=3456
MailService_prepare=2024-01-31 10:00
MailService_prepare_PID=4567
MailService_send=2024-01-31 10:00
MailService_send_PID=5678
flexiteProcessEngine.ini
flexiteProcessEngine.ini är den huvudsakliga konfigurationsfilen för flexiteProcessEngine. Filen är belägen i rotkatalogen för flexiteProcessEngine.
Exempel
ini
[Service]
Name=flexiteProcessEngine
DisplayName=FlexiteProcessEngine %version
Description=Support services for the Flexite Web application
CheckServices=1
[Logs]
; 1 - only general log files
; 2 - both general log files and working log files
DebugLevel=1
AlarmLog=Logs\alarm.log
AlarmDebugLog=Logs\alarm_debug.log
ReportLog=Logs\report.log
ReportDebugLog=Logs\report_debug.log
StatisticsLog=Logs\statistics.log
StatisticsDebugLog=Logs\statistics_debug.log
OnHoldLog=Logs\onhold.log
OnHoldDebugLog=Logs\onhold_debug.log
DBLinkLog=Logs\dblink.log
DBLinkDebugLog=Logs\dblink_debug.log
ExternalDataLog=Logs\external_data.log
ExternalDataDebugLog=Logs\external_data_debug.log
LeadTimesLog=Logs\leadtimes.log
LeadTimesDebugLog=Logs\leadtimes_debug.log
SubstituteLog=Logs\substitute.log
SubstituteDebugLog=Logs\substitute_debug.log
MailsLog=Logs\mail.log
MailsDebugLog=Logs\mail_debug.log
BackupFolder=logbackup
; DBlinkSvc. Create Indy debug log (message task)
DBLinkSpecialDebugLog = 0
; MailSvc. Create special debug log
MailSpecialDebugLog = 0
; MailSvc. Create special debug log and include it into service debug
; log
MailSpecialDebugLogToDebugLog = 0
[Database.0]
ConnectServerType=SQLServer
ConnectDatabaseName=sqlserver.company.com:flexite
ConnectUserName=dbUserName
ConnectUserPassword=ABCDEFGH12345678
OnHoldSvc=1
AlarmSvc=1
StatisticsSvc=1
DBLinkSvc=1
LeadTimesSvc=1
SubstituteSvc=1
MailSvc=1
ExportAuthorizationChangesLog=1
AuthorizationChangesLogs=AppLogs\AuthorizationChanges
ExportEmailsLog=1
Emails=AppLogs\Emails
ExportImpUsersLog=1
ImportUsersLogs=AppLogs\ImportUsers
ExportInstancesLog=1
InstancesLogs=AppLogs\Instances
ExportManualExport=1
ManualExportLogs=AppLogs\ManualExport
ExportProcessChangesLog=1
ProcessChangesLogs=AppLogs\ProcessChanges
ExportReplaceDataLog=1
ReplaceDataTaskChangesLogs=AppLogs\ReplaceDataTaskChanges
ExportSearchesLog=1
SearchesLogs=AppLogs\Searches
ExportUserAccountChanges=1
UserAccountChangesLogs=AppLogs\UserAccountChanges
ExportUsersSessionsLog=1
UsersSessionsLogs=AppLogs\UsersSessions
DeleteLogsChunkSize=10000,5
[ExternalData]
DLLLocation=ExtData
InfoPort=25010
DataPort=35010
[ActionDLL]
DLLLocation=ActionDLL
[Service]
Anger generella inställningar för tjänsten flexiteProcessEngine.
| Parameter | Beskrivning / Värde |
|---|---|
| Name | Namnet på tjänsten för flexiteProcessEngine. Måste inledas med 'flexiteProcessEngine' samt vara unikt på den server den körs på. Standard: flexiteProcessEngine |
| DisplayName | Visningsnamn för tjänsten för flexiteProcessEngine. Makrot '%version' kan nyttjas för att visa aktuell version. Standard: flexiteProcessEngine %version |
| Description | Beskrivning av tjänsten för flexiteProcessEngine. Standard: Support services for the Flexite Web application |
| CheckServices | Aktivera/inaktivera automatisk statuskontroll av flexiteProcessEngines tjänster på aktuell instans av flexiteProcessEngine. Globala inställningar anges i flexiteCLIENT; se avsnitt Konfigurera flexiteProcessEngine. 0 = Inaktivera automatisk statuskontroll för aktuell instans av flexiteProcessEngine 1 = Aktivera automatisk statuskontroll enligt globala inställningar för aktuell instans av flexiteProcessEngine. Standard. |
[Logs]
Denna sektion anger global loggningsnivå samt globala sökvägar för loggfiler för samtliga systemtjänster som aktuell flexiteProcessEngine ansvarar för.
[Database.X]
Denna sektion innehåller databasspecifik konfiguration.
Det är möjligt att ansluta en flexiteProcessEngine till multipla databaser. I detta fall anges den första databasanslutningen i sektion [Database.0], den andra i [Database.1], den tredje i [Database.2] och så vidare.
Databasanslutning
Dessa parametrar anger uppgifter för databasanslutning.
| Parameter | Beskrivning / Värde |
|---|---|
| ConnectServerType | Typ av anslutning till Microsoft SQL Server: SQLServer = Stöd för krypterad och okrypterad anslutning, baserat på serverkonfiguration. SQLServerEnc = Stöd för krypterad anslutning. |
| ConnectDatabaseName | Sökväg för databasanslutning. Samma sökväg måste anges för flexiteWEB med parametern 'db-service-name' i 'flexite.conf' (Database connection). |
| ConnectUserName | Användarnamn för konto för databasanslutning. Standard är 'flexite'. |
| ConnectUserPassword | Lösenord i krypterat format för konto för databasanslutning. Lösenord i krypterat format kan hämtas från konfigurationsfilerna för applikationerna flexiteCLIENT ('flexite.ini'), flexiteDBUpdate ('flexiteDBUpdate.ini ') alternativt hotfixDBUpdate ('hotfixDBUpdate.ini'). |
Anslutning till standardinstans och standardport
Anslut till en Microsoft SQL-servers standardinstans på standardporten; 1433. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
ini
ConnectServerType=SQLServer
ConnectDatabaseName={dbServer}:{dbName}
Exempel
ini
ConnectServerType=SQLServer
ConnectDatabaseName=sqlserver.company.com:flexite
Krypterad anslutning till standardinstans och standardport
Anslut till en Microsoft SQL-servers standardinstans på standardporten; 1433. Stödjer enbart krypterad anslutning.
ini
ConnectServerType=SQLServerEnc
ConnectDatabaseName={dbServer}:{dbName}
Exempel
ini
ConnectServerType=SQLServerEnc
ConnectDatabaseName=sqlserver.company.com:flexite
Anslutning till specifik instans
Anslut till en specifik namngiven instans på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
ini
ConnectServerType=SQLServer
ConnectDatabaseName={dbServer}\{dbInstance}:{dbName}
Exempel
ini
ConnectServerType=SQLServer
ConnectDatabaseName=sqlserver.company.com\dbinstance:flexite
Krypterad anslutning till specifik instans
Anslut till en specifik namngiven instans på en Microsoft SQL-server. Stödjer enbart krypterad anslutning.
ini
ConnectServerType=SQLServerEnc
ConnectDatabaseName={dbServer}\{dbInstance}:{dbName}
Exempel
ini
ConnectServerType=SQLServerEnc
ConnectDatabaseName=sqlserver.company.com\dbinstance:flexite
Anslutning till specifik port
Anslut till en specifik port på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
ini
ConnectServerType=SQLServer
ConnectDatabaseName={dbServer},{dbPort}:{dbName}
Exempel
ini
ConnectServerType=SQLServer
ConnectDatabaseName=sqlserver.company.com,1234:flexite
Krypterad anslutning till specifik port
Anslut till en specifik port på en Microsoft SQL-server. Stödjer enbart krypterad anslutning.
ini
ConnectServerType=SQLServerEnc
ConnectDatabaseName={dbServer},{dbPort}:{dbName}
Exempel
ini
ConnectServerType=SQLServerEnc
ConnectDatabaseName=sqlserver.company.com,1234:flexite
ConnectServerType — Kryptering av databaskommunikation
flexiteProcessEngine stödjer både krypterad och okrypterad anslutning till databasservern. Detta innebär att det tillåts att falla tillbaka till en okrypterad anslutning i det fall både server och klient stödjer en sådan.
Med parametern ConnectServerType är det möjligt att ange huruvida flexiteProcessEngine ska tillåtas att falla tillbaka till okrypterad anslutning eller ej.
- SQLServer — Tillåt kommunikation över både okrypterat och krypterat protokoll. Konfiguration av SQL-server bestämmer i detta fall vilket protokoll som kommer att nyttjas. I det fall SQL-servern stödjer både krypterat och okrypterat protokoll kommer anslutningen att nyttja okrypterat. Standardvärde om parameter saknas.
- SQLServerEnc — Tillåt enbart kommunikation över krypterat protokoll.
Beteendematris
Dessa matriser detaljerar vilken effekt olika värden för parametern ConnectServerType har på anslutningen vid olika konfigurationer av SQL-server samt tillgänglighet av certifikat på applikationsservern.
SQL-server med tvingad kryptering, med certifikat
Denna matris visar effekten när SQL-servern har aktiverat tvingad kryptering (Force Encryption = Yes) samt är tilldelad ett giltigt certifikat.
| Parameter | Certifikat | Resultat |
|---|---|---|
| ConnectServerType=SQLServer | Installerat i Windows Certificate Store | Krypterad anslutning |
| ConnectServerType=SQLServer | Ej installerat | Ingen anslutning |
| ConnectServerType=SQLServerEnc | Installerat i Windows Certificate Store | Krypterad anslutning |
| ConnectServerType=SQLServerEnc | Ej installerat | Ingen anslutning |
SQL-server utan tvingad kryptering, utan certifikat
Denna matris visar effekten när SQL-servern har inaktiverat tvingad kryptering (Force Encryption = No) och inte tilldelats något certifikat. I detta scenario nyttjar SQL-servern ett egensignerat certifikat som vi förutsätter inte är installerat i Windows Certificate Store på applikationsservern.
| Parameter | Certifikat | Resultat |
|---|---|---|
| ConnectServerType=SQLServer | Ej installerat | Okrypterad anslutning |
| ConnectServerType=SQLServerEnc | Ej installerat | Ingen anslutning |
SQL-server utan tvingad kryptering, med certifikat
Denna matris visar effekten när SQL-servern har inaktiverat tvingad kryptering (Force Encryption = No) samt är tilldelad ett giltigt certifikat.
| Parameter | Certifikat | Resultat |
|---|---|---|
| ConnectServerType=SQLServer | Installerat i Windows Certificate Store | Okrypterad anslutning |
| ConnectServerType=SQLServer | Ej installerat | Okrypterad anslutning |
| ConnectServerType=SQLServerEnc | Installerat i Windows Certificate Store | Krypterad anslutning |
| ConnectServerType=SQLServerEnc | Ej installerat | Ingen anslutning |
Tjänster
Dessa parametrar anger vilka tjänster som ska vara aktiva på aktuell flexiteProcessEngine för den aktuella databasen.
| Parameter | Beskrivning / Värde |
|---|---|
| OnHoldSvc | Aktivera/Inaktivera tjänsten Onhold på aktuell flexiteProcessEngine. 0 = Inaktiv 1 = Aktiv (standard) |
| AlarmSvc | Aktivera/Inaktivera tjänsten Alarm på aktuell flexiteProcessEngine. 0 = Inaktiv 1 = Aktiv (standard) |
| StatisticsSvc | Aktivera/Inaktivera tjänsten Statistik på aktuell flexiteProcessEngine. 0 = Inaktiv 1 = Aktiv (standard) |
| DBLinkSvc | Aktivera/Inaktivera tjänsten flexiteDB-link på aktuell flexiteProcessEngine. 0 = Inaktiv 1 = Aktiv (standard) |
| LeadTimesSvc | Aktivera/Inaktivera tjänsten Ledtider på aktuell flexiteProcessEngine. 0 = Inaktiv 1 = Aktiv (standard) |
| SubstituteSvc | Aktivera/Inaktivera tjänsten Ersättare på aktuell flexiteProcessEngine. 0 = Inaktiv 1 = Aktiv (standard) |
| MailSvc | Aktivera/Inaktivera tjänsten E-post på aktuell flexiteProcessEngine. 0 = Inaktiv 1 = Aktiv (standard) |
Loggning
Dessa parametrar anger hur aktuell flexiteProcessEngine ska arbeta med databasspecifika loggar, både i databas och i filer på disk.
För information om konfiguration av export och radering av loggar, se avsnitt Loggning — Radering och export.
| Parameter | Beskrivning / Värde |
|---|---|
| ExportUsersSessionsLog | Aktivera/Inaktivera export av loggar för användarsessioner till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| UsersSessionsLogs | Relativ sökväg för exporterade loggar för användarsessioner. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\UsersSessions |
| ExportAuthorizationChangesLog | Aktivera/Inaktivera export av loggar för ändringar i rättighetsgrupper till fil på aktuell flexiteProcessEngine 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| AuthorizationChangesLogs | Relativ sökväg för exporterade loggar för ändringar i rättighetsgrupper. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\AuthorizationChanges |
| ExportSearchesLog | Aktivera/Inaktivera export av loggar för sökningar till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| SearchesLogs | Relativ sökväg för exporterade loggar för sökningar. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\Searches |
| ExportInstancesLog | Aktivera/Inaktivera export av loggar för registreringar till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| InstancesLogs | Relativ sökväg för exporterade loggar för registreringar. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\Instances |
| ExportProcessChangesLog | Aktivera/Inaktivera export av loggar för förändringar i process och organisation till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| ProcessChangesLogs | Relativ sökväg för exporterade loggar för förändringar i process och organisation. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\ProcessChanges |
| ExportReplaceDataLog | Aktivera/Inaktivera export av loggar för gallring till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| ReplaceDataTaskChangesLogs | Relativ sökväg för exporterade loggar för gallring. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\ReplaceDataTaskChanges |
| ExportImpUsersLog | Aktivera/Inaktivera export av loggar för flexiteDB-link användar- och objektimport till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| ImportUsersLogs | Relativ sökväg för exporterade loggar för flexiteDB-link användar- och objektimport. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\ImportUsers |
| ExportUserAccountChanges | Aktivera/Inaktivera export av loggar för förändringar av användarkonton till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| UserAccountChangesLogs | Relativ sökväg för exporterade loggar för förändringar av användarkonton. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\UserAccountChanges |
| ExportManualExport | Aktivera/Inaktivera export av loggar för manuell logg-export till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| ManualExportLogs | Relativ sökväg för exporterade loggar för manuell logg-export. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\ManualExport |
| ExportEmailsLog | Aktivera/Inaktivera export av loggar för e-postmeddelanden till fil på aktuell flexiteProcessEngine, i enlighet med konfiguration i flexiteCLIENT. 0 = Inaktivera export. (standard om värde saknas) 1 = Aktivera export. |
| Emails | Relativ sökväg för exporterade loggar för e-postmeddelanden. Installationskatalogen för flexiteProcessEngine används som rot. Standard om värde saknas: AppLogs\Emails |
| DeleteLogsChunkSize | Anger hur radering av loggar i databasen ska hanteras av aktuell flexiteProcessEngine. Möjliga värden är: {chunkSize},{timeBetweenChunks} = Radera loggar i sjok (chunkSize) med paus mellan sjok (timeBetweenChunks). Exempel: 10000,5 disable = Inaktivera radering av loggar. max = Radera samtliga loggar i ett svep utan att dela upp dem i chunks. Standard om värde saknas = 10000,5 |
Tjänster — Tidsintervall för återförsök
I det fall en systemtjänst av någon anledning inte kan utföra sitt arbete vid schemalagd tidpunkt kommer tjänsten att försöka på nytt så snart det är möjligt. Som standard utförs dessa återförsök tills dess att tjänsten lyckas slutföra sin uppgift.
Det är möjligt att per systemtjänst ange en begränsning i form av ett tidsspann för denna typ av återförsök i flexiteProcessEngine.ini.
| Parameter | Beskrivning |
|---|---|
| ScheduledServiceTimeout | Tidsintervall i timmar, räknat från schemalagd tidpunkt, under vilket tjänsten tillåts att göra återförsök. 0 = Ingen begränsning av tidsintervall. (standard om värde saknas) |
Exempel
ini
[AlarmSvc]
ScheduledServiceTimeout=2
[OnHoldSvc]
ScheduledServiceTimeout=2
[StatisticsSvc]
ScheduledServiceTimeout=0
[DBLinkSvc]
ScheduledServiceTimeout=0
[LeadTimesSvc]
ScheduledServiceTimeout=0
[SubstituteSvc]
ScheduledServiceTimeout=2
[MailSvc]
ScheduledServiceTimeout=0
I exemplet ovan tillåts tjänsterna Alarm (AlarmSvc), OnHold (OnHoldSvc) och Ersättare (SubstituteSvc) utföra återförsök inom 2 timmar från ursprunglig schemalagd tidpunkt (ScheduledServiceTimeout=2). För övriga tjänster anges ingen begränsning av tidsintervall för återförsök (ScheduledServiceTimeout=0).
[DBLinkSvc]
Denna sektion innehåller konfiguration av tjänsten flexiteDB-link (DBLinkSvc).
| Parameter | Beskrivning |
|---|---|
| Web. | Tillvägagångssätt när flexiteDB-link nyttjas för att kvittera en registrering på en aktivitet. För mer information, se avsnitt Web.Responsibility.Calculation. 0 = flexiteDB-link använder ärendenummer från individuell XML som referens vid kontakt med flexiteWEB Web Service. Standard. 1 = flexiteDB-link kontaktar flexiteWEB Web Service för en lista över samtliga tillgängliga ärendenummer och söker efter dessa bland samtliga tillgängliga XML. |
Web.Responsibility.Calculation
Anger tillvägagångssätt när flexiteDB-link nyttjas för att kvittera en registrering på en aktivitet.
Web.Responsibility.Calculation=0
Standardkonfiguration.
- flexiteDB-link hämtar ärendenummer från aktuell XML.
- flexiteDB-link frågar flexiteWEB Web Service om en registrering med det aktuella ärendenumret är tillgängligt för kvittering på en aktivitet där flexiteDB-link bemannar ansvarig roll.
- Om ärendenumret är tillgängligt; flexiteDB-link kvitterar registreringen med det matchande ärendenumret.
Web.Responsibility.Calculation=1
Äldre tillvägagångssätt som kan aktiveras i kompatibilitetssyfte.
- flexiteDB-link frågar flexiteWEB Web Service efter en lista över samtliga ärendenummer från registreringar som är tillgängliga för kvittering på en aktivitet där flexiteDB-link bemannar ansvarig roll.
- flexiteDB-link söker efter de returnerade ärendenumren bland samtliga tillgängliga XML.
- För varje matchande XML; flexiteDB-link kvitterar matchande registrering.
flexiteProcessEngine.exe tilläggskommandon
Filen flexiteProcessEngine.exe kan köras manuellt tillsammans med tilläggskommandon, så kallade "command line arguments", för att utföra specifika uppgifter.
| Parameter | Beskrivning |
|---|---|
| /extdatadllupdate | Detta kommando har enbart effekt om aktuell flexiteProcessEngine är konfigurerad att köra OnHold-tjänsten, och därmed agerar huvudserver. Uppdatera databasen med tillgängliga ExtData DLL-filer samt tillhörande konfigurationsfiler för aktuell flexiteProcessEngine. Samma funktion utförs av flexiteProcessEngine huvudserver vid varje uppstart samt återkommande varje timme. Detta kommando kan exempelvis nyttjas vid implementering av nya eller uppdaterade ExtData-integrationer i ett scenario med multipla applikationsservrar för att tvinga synkronisering mellan servrarna. |
| /main | Registrera aktuell server för samtliga aktiva tjänster enligt konfiguration i 'flexiteProcessEngine.ini'. Skriver över eventuell befintlig konfiguration i databasen. Det är starkt rekommenderat att stoppa tjänsten för aktuell flexiteProcessEngine innan detta kommando körs. Efter utfört kommando är det starkt rekommenderat att avsluta samtliga processer för aktuell flexiteProcessEngine innan tjänsten startas igen. |
| /encrypt:{path_to_folder} (/db:{database id}) | Kryptera okrypterade XML-filer i en angiven katalog med aktuell krypteringsnyckel från systemet. I system med multipla databaser måste även databas-ID anges. För information om funktionen, se avsnitt Kryptera XML-filer med flexiteProcessEngine. |
Best practice — Integrationsfiler
flexite levereras med en uppsättning standardintegrationer för flexiteDB-link och Extern Data. Filer för dessa är belägna i följande kataloger i en standardinstallation:
C:\tomcat\flexite\flexiteProcessEngine\DBLinkDataC:\tomcat\flexite\flexiteProcessEngine\ExtData
När någon av dessa integrationer ska nyttjas är det starkt rekommenderat att skapa en kopia på standardfilerna och därefter konfigurera och nyttja denna kopia för integrationen. På detta vis undviks möjligheten att aktiva, anpassade, integrationsfiler kan skrivas över av standardfiler vid en uppgradering eller hotfixpatchning.
flexiteWEB
customer.conf
Konfigurationsfilen customer.conf innehåller systemspecifika anpassningsmöjligheter för flexiteWEB. Filen är belägen i katalogen {flexiteWEB}\WEB-INF\classes\settings.
Inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| Administration. | Anger hur aktuell, ej kvitterad information i en registrering ska hanteras vid duplicering av registreringen. YES = Inkludera alltid ej kvitterad information. NO = Inkludera aldrig ej kvitterad information. ASK = Fråga alltid användaren hur ej kvitterad information ska hanteras. (standard om värde saknas) |
| File. | Anger om aktuellt datum ska adderas till samtliga CSS-filnamn i serversvar som skickas till webbläsare. Detta kan motverka problem med korrupt cache i webbläsare. Bör användas i kombination med 'File.Add.Current.Date.JavaScript'. Notera att det enbart är i serversvaret som filerna får nytt namn, de faktiska filerna i webbapplikationen påverkas inte. 0 = Inaktivera addering av datum. (standard om värde saknas) 1 = Aktivera addering och uppdatering av datum löpande. 2 = Aktivera addering och uppdatering av datum vid uppstart/omstart av flexiteWEB. |
| File. | Anger om aktuellt datum ska adderas till samtliga JavaScript-filnamn i serversvar som skickas till webbläsare. Detta kan motverka problem med korrupt cache i webbläsare. Bör användas i kombination med 'File.Add.Current.Date.CSS'. Notera att det enbart är i serversvaret som filerna får nytt namn, de faktiska filerna i webbapplikationen påverkas inte. 0 = Inaktivera addering av datum. (standard om värde saknas) 1 = Aktivera addering och uppdatering av datum löpande. 2 = Aktivera addering och uppdatering av datum vid uppstart/omstart av flexiteWEB. |
| Login. | Anger den sträng som måste återfinnas i svaret från IdP för att användaren ska tillåtas inloggning via SAML. Formatet på strängen är Base64. Kan enbart användas i kombination med SAML. För mer information, se avsnitt Login.SAML.Response. |
| Login. | Numeriskt ID för de rättighetsgrupper för vilka medlemmarna inte ska tillåtas logga in. Multipla rättighetsgrupper separeras med komma (,). Numeriskt ID för rättighetsgrupper återfinns i databasen i tabellen 'GROUP_PERSON'. Kan enbart användas i kombination med 'Login.SAML.Response.MustContain'. För mer information, se avsnitt Login.SAML.Response. |
| Login. | Den textsträng som utgör det meddelande som visas för de användare som inte tillåts logga in på grund av att de tillhör angivna rättighetsgrupper (Login.SAML.Response.NotContains.Groups). För mer information, se avsnitt Login.SAML.Response. |
| Login. | Den textsträng som visas på knappen för att försöka autentisering på nytt. Denna knapp visas tillsammans med meddelandet från 'Login.SAML.Response.NotContains.Message'. För mer information, se avsnitt Login.SAML.Response. |
| Map. | Alias för URL-parameter för att ange komponentvärde. Alias anges i följande format: {alias}-{attribut-id} Multipla alias separeras med mellanslag. För mer information, se avsnitt Map.Url.Parameters. |
| URL. | Numeriskt attribut-ID för datumkomponenter för vilka standardvärdet ska sparas till utkast när URL SSO används. Multipla ID:n separeras med komma (,). Som standard uppdateras standardvärdet i datumkomponenter varje gång utkastet öppnas. För mer information, se avsnitt URL.SSO.Save.Draft.Default.Value.Components. |
Login.SAML.Response
Det är möjligt att utöka funktionaliteten av SAML baserat på innehåll i det svar som flexiteWEB mottar från Identity Provider (IdP). Funktionaliteten i dessa parametrar förutsätter att systemet konfigurerats att nyttja SAML för autentisering av användare; se avsnitt Single Sign-On — SAML.
Grundläggande funktionalitet
Vid autentisering via SAML kontrollerar flexite det svar som skickas från IdP genom att söka efter den sträng som angivits för Login.SAML.Response.MustContain. Därefter utförs följande aktioner:
- Om autentiseringen lyckas och svaret från IdP innehåller sträng från
Login.SAML.Response.MustContain:- Logga in i flexiteWEB.
- Om autentiseringen lyckas och svaret från IdP INTE innehåller sträng från
Login.SAML.Response.MustContain:- Om aktuellt användarkonto är medlem någon av de angivna rättighetsgrupperna (
Login.SAML.Response.NotContains.Groups):- Blockera inloggning i flexiteWEB samt visa meddelande och knapp för att försöka autentisering på nytt (
Login.SAML.Response.NotContains.MessagerespektiveLogin.SAML.Response.NotContains.Retry). Vad som händer vid klick på knappen 'Retry' beror på konfiguration av IdP.
- Blockera inloggning i flexiteWEB samt visa meddelande och knapp för att försöka autentisering på nytt (
- Om aktuellt användarkonto INTE är medlem i de angivna rättighetsgrupperna (
Login.SAML.Response.NotContains.Groups):- Logga in i flexiteWEB.
- Om aktuellt användarkonto är medlem någon av de angivna rättighetsgrupperna (
Map.Url.Parameters
Det är möjligt att via URL-parametrar ange värden för en eller flera komponenter som befinner sig på formulär i den aktuella aktiviteten. Denna funktionalitet stöds av E-services för registrering samt ansvarslänkar.
För mer information om URL-parametrar, se flexiteCLIENT Metodisk Manual.
Med parametern Map.Url.Parameters i customer.conf är det möjligt att ange och nyttja egna alias för denna funktionalitet.
Standardformat
Som standard har URL-parametern för att ange en komponent och dess värde följande format:
conf
attr{attribut-id}={värde}- attribut-id — Det unika attribut-id:t för den komponent som värdet ska anges för. Detta attribut-id går att utläsa i Formulärdesignern i flexiteCLIENT.
- värde — Det värde som ska skrivas till komponenten.
Exempel
I detta exempel vill vi ange värden för två komponenter i vår aktivitet:
- Rullgardin – Attribut-ID: 12345 – Det befintliga värdet "Avdelning 123" ska väljas när formuläret laddas.
- Kryssruta – Attribut-ID: 67890 – Kryssrutan ska aktiveras när formuläret laddas.
Standard-URL:en för vår E-service, utan parametrar för komponenter och värden, ser ut på följande vis:
https://flexite.company.com/flexite/jsp/service.jsp?s=ABCD1234
Med parametrar för komponenter och värden tillagda i slutet av URL:en ser den ut på följande vis:
https://flexite.company.com/flexite/jsp/service.jsp?s=ABCD1234&attr12345=Avdelning 123&attr67890=Yes
- attr12345=Avdelning 123 – Värdet "Avdelning 123" väljs i vår rullgardinskomponent.
- attr67890=Yes – Vår kryssrutekomponent aktiveras.
Ange och nyttja alias
Med parametern Map.Url.Parameters kan vi ange egna alias för ett eller flera attribut-id:n; attr{attribut-id}. Detta görs i följande format:
conf
Map.Url.Parameters={alias}-{attribut-id}Multipla alias separeras med mellanslag:
conf
Map.Url.Parameters={alias.01}-{attribut-id.01} {alias.02}-{attribut-id.02}Exempel
I detta exempel vill vi ange värden för två komponenter i vår aktivitet:
- Rullgardin – Attribut-ID: 12345 – Det befintliga värdet "Avdelning 123" ska väljas när formuläret laddas.
- Kryssruta – Attribut-ID: 67890 – Kryssrutan ska aktiveras när formuläret laddas.
Istället för att använda komponenternas ID:n i URL:en vill vi nyttja egna alias. Detta uppnår vi genom att konfigurera parametern Map.Url.Parameters i customer.conf:
conf
Map.Url.Parameters=avdeldning-attr12345 kryss-attr67890Med alias för komponenter och deras värden tillagda i slutet av URL:en ser den ut på följande vis:
https://flexite.company.com/flexite/jsp/service.jsp?s=ABCD1234&avdelning=Avdelning 123&kryss=Yes
- avdelning=Avdelning 123 – Värdet "Avdelning 123" väljs i vår rullgardinskomponent.
- kryss=Yes – Vår kryssrutekomponent aktiveras.
URL.SSO.Save.Draft.Default.Value.Components
Utkast i flexiteWEB kan användas för att fortsätta ett påbörjat arbete vid ett senare tillfälle. För datumkomponenten uppdateras standardvärdet varje gång ett utkast öppnas.
Med parametern URL.SSO.Save.Draft.Default.Value.Components är det möjligt att ange specifika attribut-ID för datumkomponenter för vilka standardvärdet inte ska uppdateras när utkast används tillsammans med URL SSO (Single Sign-On via länk). För dessa komponenter kommer standardvärdet enbart sättas första gången formuläret laddas.
Notera att detta inte påverkar utkast utanför URL SSO.
Exempel
I detta exempel vill vi att standardvärdet för datumkomponenterna med attribut-ID '10001' respektive '10002' inte ska uppdateras när utkast används tillsammans med URL SSO:
conf
URL.SSO.Save.Draft.Default.Value.Components=10001,10002ext-verification.conf
Konfigurationsfilen ext-verification.conf innehåller inställningar för E-ID. Filen är belägen i katalogen {flexiteWEB}\WEB-INF\classes\integration\eid.
E-ID kräver konto och nycklar från Svensk e-identitet:
- En nyckel för Svensk e-identitets API; GrandID.
- En uppsättning nycklar för varje leverantör som ska nyttjas.
För information om konfiguration av E-ID, se avsnitt E-ID för identifiering och signering.
Exempel
Exempel med 'BankID' och 'BankIDPhone' som leverantörer:
conf
### General Settings
active.service.provider=GrandID
Providers=BankID BankIDPhone Telia Google eIDAS FrejaEID
### GrandID
GrandID.serviceURL=https://client.grandid.com/json1.1/
# API KEY
GrandID.apiKey=ABCDEFGH1234567890
# BANKID
BankID.Version=30
GrandID.BankID.auth=ABCDEFGH1234567890
GrandID.BankID.sign=ABCDEFGH1234567890
# BANKIDPHONE
GrandID.BankIDPhone.auth=ABCDEFGH1234567890
# TELIA
GrandID.Telia.auth=
GrandID.Telia.sign=
# GOOGLE
GrandID.Google.auth=
# EIDAS
GrandID.eIDAS.auth=
# FREJAEID
GrandID.FrejaEID.auth=
GrandID.FrejaEID.sign=
Inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| active.service.provider | Den tjänsteleverantör som ska nyttjas för E-ID. Det enda värde som stöds är standardvärdet 'GrandID'. |
| Providers | Anger de identitetsleverantörer som ska nyttjas. Multipla leverantörer separeras med mellanslag. Tillgängliga val är 'BankID', 'BankIDPhone', 'Telia', 'Google'. 'eIDAS', 'FrejaEID'. API-nycklar måste anges för samtliga Providers som ska nyttjas. |
| GrandID.serviceURL | URL för GrandID API. |
| GrandID.apiKey | API-nyckel för GrandID. |
| BankID.Version | API-version för BankID. |
| GrandID.BankID.auth | API-nyckel för BankID, autentisering. |
| GrandID.BankID.sign | API-nyckel för BankID, signering. |
| GrandID.BankIDPhone.auth | API-nyckel för BankID Phone. |
| GrandID.Telia.auth | API-nyckel för Telia, autentisering. |
| GrandID.Telia.sign | API-nyckel för Telia, signering. |
| GrandID.Google.auth | API-nyckel för Google. |
| GrandID.eIDAS.auth | API-nyckel för eIDAS. |
| GrandID.FrejaEID.auth | API-nyckel för FrejaEID, autentisering. |
| GrandID.FrejaEID.sign | API-nyckel för FrejaEID, signering. |
flexite.conf
Konfigurationsfilen flexite.conf är den huvudsakliga konfigurationsfilen för flexiteWEB. Filen är belägen i katalogen {flexiteWEB}\WEB-INF\classes\settings.
Filnamnet måste stämma överens med det projektnamn som är angivet i {flexiteWEB}\index.jsp. Standard är flexite.conf.
Exempel
conf
######## One time settings to be made ONLY at first installation or moving of system
### Tomcat settings
base-dir=/flexite/
mobile-dir=/flexite/m/
log-file=c:/tomcat/flexite/log/flexite.log
external-verification-conf=/integration/eid/ext-verification.conf
### Database settings
db-server-type=SQLServer
db-service-name=sqlserver.company.com:flexite
db-user-name=dbUserName
db-user-password=ABCDEFGH12345678
db-server-url=jdbc:sqlserver://sqlserver.company.com:1433;databaseName=flexite
######## Settings only to be touched after specific decision from Flexite AB
theme-dir=/flexite/theme/modern/
flexite8-modern-style=0
mobile-implementation-level=2
mobile-enable=1
mobile-myresp-enable=1
allow-survey=0
search-calc-rows=30
login-allow-empty-password=0
auto-login-expire-days=10
log-query=0
######## Customer specific settings. Decision is taken by Flexite AB technician
db-server-max-connections=200
db-select-query-timeout=120
######## Customer specific settings. Must check at update how customer wants it.
login-type-manual=FLEXITE
login-type-auto=COOKIE
login-welcome-page=1
session-timeout=60
instance-lock-timeout=5
######## Test database specific settings. Must be changed if system is a test system.
# General automatic e-mail generation (Sending is configured in mailservice)
# 0 - do not generate email (Should be always used for test database)
# 1 - generate email
send-email=1
Tomcat settings
Dessa parametrar anger generella sökvägar för webbapplikationen.
| Parameter | Beskrivning / Värde |
|---|---|
| base-dir | Relativ sökväg till webbapplikationen flexiteWEB, med Tomcat's katalog för webbapplikationer som utgångspunkt. Standardvärde = /flexite/ |
| mobile-dir | Relativ sökväg till mobila gränssnittet för webbapplikationen flexiteWEB (även kallat SmoothForms), med Tomcat's katalog för webbapplikationer som utgångspunkt. Standardvärde = /flexite/m/ |
| log-file | Absolut sökväg för loggfil för inloggningshändelser samt kvittering av ärenden i flexiteWEB. Standardvärde = c:/tomcat/flexite/log/flexite.log |
| external-verification-conf | Relativ sökväg för konfigurationsfil för eID, med rotkatalogen i flexiteWEB som utgångspunkt. Standardvärde = /integration/eid/ext-verification.conf |
Database connection
Dessa parametrar anger hur flexiteWEB ska ansluta till databasen.
| Parameter | Beskrivning / Värde |
|---|---|
| db-server-type | Typ av databasserver. Det enda värde som stöds är standardvärdet 'SQLServer'. |
| db-service-name | Den sökväg för databasen som nyttjas av flexiteProcessEngine. Nyttjas vid kommunikation med flexiteProcessEngine och underliggande tjänster. Måste matcha den sökväg som angivits för flexiteProcessEngine med parametern 'ConnectDatabaseName' i 'flexiteProcessEngine.ini' ([Database.X]). Se avsnitt db-service-name. |
| db-user-name | Användarnamn för konto för databasanslutning. Standard är 'flexite'. |
| db-user-password | Lösenord i krypterat format för konto för databasanslutning. Lösenord i krypterat format kan hämtas från konfigurationsfilerna för applikationerna flexiteCLIENT ('flexite.ini'), flexiteDBUpdate ('flexiteDBUpdate.ini ') alternativt hotfixDBUpdate ('hotfixDBUpdate.ini'). |
| db-server-url | Sökväg för databasen för flexiteWEB. Se avsnitt db-server-url. |
| db-select-query-timeout | Maximal tid i minuter som SQL queries av typen SELECT ska tillåtas köra innan de avbryts. 0 = Ingen maxtid. SELECT-queries tillåts pågå oändligt. Standardvärde = 120 |
db-service-name
Parameter som anger den sökväg för databasen som är konfigurerad för flexiteProcessEngine. Denna sökväg nyttjas vid kommunikation med flexiteProcessEngine och underliggande tjänster.
Strängen måste matcha den sökväg som angivits för flexiteProcessEngine med parametern ConnectDatabaseName i flexiteProcessEngine.ini (se avsnitt [Database.X]).
Anslutning till standardinstans och standardport
Anslut till en Microsoft SQL-servers standardinstans på standardporten; 1433. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
db-service-name={dbServer}:{dbName}Exempel
conf
db-service-name=sqlserver.company.com:flexiteAnslutning till specifik instans
Anslut till en specifik namngiven instans på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
db-service-name={dbServer}\{dbInstance}:{dbName}Exempel
conf
db-service-name=sqlserver.company.com\dbinstance:flexiteAnslutning till specifik port
Anslut till en specifik port på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
db-service-name={dbServer},{dbPort}:{dbName}Exempel
conf
db-service-name=sqlserver.company.com,1234:flexitedb-server-url
Parameter som anger sökväg för databasen för flexiteWEB. Kan anges i följande format:
Anslutning till standardinstans och standardport
Anslut till en Microsoft SQL-servers standardinstans på standardporten; 1433. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
jdbc:sqlserver://{dbServer};databaseName={dbName}Exempel
conf
jdbc:sqlserver://sqlserver.company.com;databasename=flexiteKrypterad anslutning till standardinstans och standardport
Anslut till en Microsoft SQL-servers standardinstans på standardporten; 1433. Stödjer enbart krypterad anslutning.
conf
jdbc:sqlserver://{dbServer};databaseName={dbName};encrypt=trueExempel
conf
jdbc:sqlserver://sqlserver.company.com;databasename=flexite;encrypt=trueAnslutning till specifik instans
Anslut till en specifik namngiven instans på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
jdbc:sqlserver://{dbServer};instanceName={dbInstance};databaseName={dbName}Exempel
conf
jdbc:sqlserver://sqlserver.company.com;instanceName=dbinstance;databasename=flexiteKrypterad anslutning till specifik instans
Anslut till en specifik namngiven instans på en Microsoft SQL-server. Stödjer enbart krypterad anslutning.
conf
jdbc:sqlserver://{dbServer};instanceName={dbInstance};databaseName={dbName};encrypt=trueExempel
conf
jdbc:sqlserver://sqlserver.company.com;instanceName=dbinstance;databasename=flexite;encrypt=trueAnslutning till specifik port
Anslut till en specifik port på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
jdbc:sqlserver://{dbServer}:{dbPort};databaseName={dbName}Exempel
conf
jdbc:sqlserver://sqlserver.company.com:1234;databasename=flexiteKrypterad anslutning till specifik port
Anslut till en specifik port på en Microsoft SQL-server. Stödjer enbart krypterad anslutning.
conf
jdbc:sqlserver://{dbServer}:{dbPort};databaseName={dbName};encrypt=trueExempel
conf
jdbc:sqlserver://sqlserver.company.com:1234;databasename=flexite;encrypt=trueencrypt — kryptering av databaskommunikation
flexiteWEB är konstruerat att som standard stödja både krypterad och okrypterad anslutning till databasservern. Detta innebär att det tillåts att falla tillbaka till en okrypterad anslutning i det fall både server och klient stödjer en sådan.
Med parametern encrypt är det möjligt att ange huruvida flexiteWEB ska tillåtas att falla tillbaka till okrypterad anslutning eller ej.
- false — Tillåt kommunikation över både okrypterat och krypterat protokoll. Konfiguration av SQL-server bestämmer i detta fall vilket protokoll som kommer att nyttjas. I det fall SQL-servern stödjer både krypterat och okrypterat protokoll kommer anslutningen att nyttja okrypterat. Standardvärde om parameter saknas.
- true — Tillåt enbart kommunikation över krypterat protokoll.
Beteende med standardkonfiguration
Om inget annat anges i konfigurationsfilen används parametern encrypt=false
Med en SQL-server som inte kräver kryptering medför detta att en okrypterad anslutning upprättas.
Med en SQL-server som kräver kryptering medför detta att en krypterad anslutning upprättas om CA-certifikatet för det certifikat som nyttjas av SQL-servern finns installerat i Javas keystore 'cacerts'. Om certifikatet inte finns installerat kan ingen anslutning upprättas.
Beteendematris
Dessa matriser detaljerar vilken effekt olika värden för parametern encrypt har på anslutningen vid olika konfigurationer av SQL-servern samt tillgänglighet av certifikat på applikationsservern.
SQL-server med tvingad kryptering, med certifikat
Denna matris visar effekten när SQL-servern har aktiverat tvingad kryptering (Force Encryption = Yes) samt är tilldelad ett giltigt certifikat.
| Parameter | Certifikat | Resultat |
|---|---|---|
| encrypt=false | Installerat i Java keystore | Krypterad anslutning |
| encrypt=false | Ej installerat | Ingen anslutning |
| encrypt=true | Installerat i Java keystore | Krypterad anslutning |
| encrypt=true | Ej installerat | Ingen anslutning |
SQL-server utan tvingad kryptering, utan certifikat
Denna matris visar effekten när SQL-servern har inaktiverat tvingad kryptering (Force Encryption = No) och inte tilldelats något certifikat. I detta scenario nyttjar SQL-servern ett egensignerat certifikat som vi förutsätter inte är installerat i Java keystore på applikationsservern.
| Parameter | Certifikat | Resultat |
|---|---|---|
| encrypt=false | Ej installerat | Okrypterad anslutning |
| encrypt=true | Ej installerat | Ingen anslutning |
SQL-server utan tvingad kryptering, med certifikat
Denna matris visar effekten när SQL-servern har inaktiverat tvingad kryptering (Force Encryption = No) samt är tilldelad ett giltigt certifikat.
| Parameter | Certifikat | Resultat |
|---|---|---|
| encrypt=false | Installerat i Java keystore | Okrypterad anslutning |
| encrypt=false | Ej installerat | Okrypterad anslutning |
| encrypt=true | Installerat i Java keystore | Krypterad anslutning |
| encrypt=true | Ej installerat | Ingen anslutning |
Inställningar för webbapplikation
| Parameter | Beskrivning / Värde |
|---|---|
| login-type-manual | Anger vilka manuella inloggningsmetoder som ska finnas tillgängliga i flexiteWEB. Multipla inloggningsmetoder kommasepareras och hanteras i seriell ordning. Med manuell inloggningsmetod menas att användaren manuellt behöver ange användarnamn och lösenord för åtkomst till flexiteWEB. Tillgängliga alternativ: FLEXITE = Autentisera mot samtliga användare i flexite-databasen. Går att kombinera med 'LDAP'. FLEXITE_RESTRICTED = Autentisera mot de användare i flexite-databasen som givits tillåtelse att logga in manuellt när systemet använder begränsad inloggning. Går att kombinera med 'LDAP'. Denna inställning aktiveras på den individuelle användarens användarkort. För information om användarinställningar, se avsnitt Användarinformation i flexite Administration. LDAP = Autentisera mot extern LDAP-server. Kräver ytterligare konfiguration. Går att kombinera med 'FLEXITE' alternativt 'FLEXITE_RESTRICTED'. NONE = Tillåt inte manuell inloggning. |
| login-type-auto | Anger vilken automatisk inloggningsmetod som ska finnas tillgänglig i flexiteWEB. Med automatisk inloggningsmetod menas att användarautentisering i flexiteWEB sker mot extern part och användaren ombeds därmed inte att manuellt ange användaruppgifter utav flexite. Tillgängliga alternativ: COOKIE = Autentisering med cookie i webbläsare mot cookie lagrad i flexite databas. Måste kombineras med 'login-type-manual=FLEXITE' alternativt 'login-type-manual=FLEXITE_RESTRICTED'. Användaren väljer vid manuell inloggning att angivna inloggningsuppgifter ska lagras i cookie i aktuell webbläsare och att inloggning i framtiden ska ske automatiskt. Det är rekommenderat att inte nyttja COOKIE då det kan innebära en säkerhetsrisk. CUSTOMER = Individuellt anpassad metod i de system där 'SAML' eller 'WINDOWS' inte nyttjas. Kräver ytterligare, systemspecifik, konfiguration. SAML = Autentisering mot SAML IdP. Kräver ytterligare, systemspecifik, konfiguration; se avsnitt Single Sign-On — SAML. WINDOWS = Autentisering mot Microsoft Active Directory. Kräver ytterligare, systemspecifik, konfiguration. NONE = Tillåt inte automatisk inloggning. |
| login-welcome-page | Anger hur välkomstsida ska presenteras när 'login-type-manual' används i kombination med 'login-type-auto'. 0 = Visa inte välkomstsida. 1 = Visa välkomstsida där användaren måste välja mellan automatisk eller manuell inloggning. 2 = Visa välkomstsida för automatisk inloggning med länk till manuell inloggning. För mer information, se avsnitt login-welcome-page. |
| session-timeout | Gränsvärde i minuter för tillåten passiv tid i flexiteWEB innan användarsessionen avslutas och användaren loggas ut. Används i kombination med parametern 'session-timeout' i Apache Tomcat's 'web.xml' för att hantera sessioner mellan klient och webbserver. Standardvärde = 60 För mer information, se avsnitt Sessionshantering och timeout. |
| instance-lock-timeout | Gränsvärde för tillåten passiv tid vid arbete i formulär i flexiteWEB innan en registrering kan övertas av Övervakare. Tid anges i minuter. Standardvärde = 5 För mer information, se avsnitt Sessionshantering och timeout. |
| upload-temp-file-threshold | Gränsvärde i Bytes för lagring av temporära filer på disk istället för RAM vid filuppladdning. Standardvärdet motsvarar 2 GB, vilket även är maxvärdet (2097152). Dold som standard och bör enbart användas i utredningssyfte. |
login-welcome-page
Med parametern login-welcome-page är det möjligt att ange hur en välkomstsida ska visas när login-type-manual används i kombination med login-type-auto.
Tillgängliga parametervärden:
- login-welcome-page=0 — Visa inte välkomstsida.
- login-welcome-page=1 — Visa välkomstsida där användaren måste välja mellan automatisk eller manuell inloggning.
- login-welcome-page=2 — Visa välkomstsida där automatisk inloggning hanteras som standard men där användaren ges möjlighet att via en länk gå vidare till manuell inloggning.
Undantag
Denna välkomstsida är inte kompatibel med login-type-auto=cookie, då den inte visas oavsett konfiguration.
login-welcome-page=0
Välkomstsida visas ej.
Angivna inloggningstyper hanteras på följande vis:
'login-type-auto'Om inget matchande användarkonto hittas, gå till 2.- Inloggningsruta visas och
login-type-manualhanteras i seriell ordning. Om inget matchande användarkonto hittas för första valet, fortsätt med nästa val.
Undantag
login-type-auto=SAML i kombination med login-welcome-page=0 resulterar i att login-type-manual ej hanteras. Det är därmed starkt rekommenderat att undvika denna kombination.
login-welcome-page=1
Visa välkomstsida där användaren måste välja mellan automatisk eller manuell inloggning.
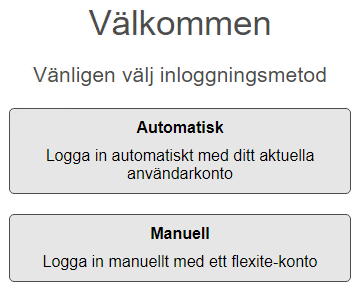
Fig.58: Välkomstsida för 'login-welcome-page=1'.
Angivna inloggningstyper hanteras på följande vis:
- Användare väljer automatisk inloggning:
login-type-autoOm inget matchande användarkonto hittas, gå till 2.- Inloggningsruta visas och
login-type-manualhanteras i seriell ordning. Om inget matchande användarkonto hittas för första valet, fortsätt med nästa val.
- Användare väljer manuell inloggning:
- Inloggningsruta visas och
login-type-manualhanteras i seriell ordning.
- Inloggningsruta visas och
Undantag
login-type-auto=SAML resulterar i att login-type-manual ej hanteras när användaren väljer automatisk inloggning.
login-welcome-page=2
Visa välkomstsida där automatisk inloggning hanteras som standard men där användaren ges möjlighet att via en länk gå vidare till manuell inloggning.
Denna funktion är primärt framtagen för login-type-auto=SAML men kan även fungera tillsammans med login-type-auto=CUSTOMER, beroende på den specifika lösningen.
Detta val stöds inte av login-type-auto=WINDOWS, där funktionaliteten istället kommer att behandlas som login-welcome-page=0.
Med SAML är det möjligt att konfigurera flexite att hantera autentiseringen i samma fönster som flexiteWEB eller i en popup. Den slutgiltiga funktionaliteten skiljer sig beroende på denna konfiguration.
SAML i samma fönster som flexiteWEB
Angivna inloggningstyper hanteras på följande vis:
login-type-auto. Om inget matchande användarkonto hittas, gå till 2.- Varningsmeddelande visas med länk till manuell inloggning. Vid klick på länk, gå till 3.
- Inloggningsruta visas och
login-type-manualhanteras i seriell ordning. Om inget matchande användarkonto hittas för första valet, fortsätt med nästa val.
SAML i popup
Angivna inloggningstyper hanteras på följande vis:
login-type-auto. På samma sida visas en länk till manuell inloggning. Vid klick på länk, gå till 2.- Inloggningsruta visas och
login-type-manualhanteras i seriell ordning. Om inget matchande användarkonto hittas för första valet, fortsätt med nästa val.
Sessionshantering och timeout
Dessa parametrar kontrollerar "idle timeout" i flexiteWEB för användarsessioner samt låsning av registreringar vid arbete i formulär.
session-timeout
Parametern session-timeout kontrollerar "idle timeout" för sessioner mellan klienter och webbapplikationen flexiteWEB. Parametern anger i hur många minuter från senaste interaktion med flexiteWEB, inom en och samma webbläsarflik, som sessionen ska hållas öppen.
Efter att tiden passerat avslutas sessionen mellan klienten och webbapplikationen och användaren loggas ut. Eventuell information som angivits i sessionen men inte sparats går förlorad.
I det fall webbläsarfliken stängs ner utan att användaren först loggar ut, eller kommunikationen mellan klient och server avbryts på grund av annan orsak, överlåts avslutande av sessionen till webbservern Apache Tomcat. Som standard avslutas sessionen av Tomcat efter 5 minuter.
För konfiguration av sessionshantering i Apache Tomcat, se avsnitt Sessionshantering.
Undantag
För E-services av typen registrering ('E-service för registrering', 'Standard E-service' för applikationen 'Registrering') som publiceras inuti en IFRAME på en webbsida hålls sessionen i flexiteWEB vid liv tills dess att den manuellt avslutas av användaren eller webbapplikationen stoppas.
Detta betyder att dessa typer av sessioner inte har någon "idle timeout".
instance-lock-timeout
En användare som bemannar en roll av typen övervakare har möjligheten att överta ansvaret för en registrering som redan har accepterats av en användare. Detta inkluderar registreringar där arbete har påbörjats.
För att förebygga att en övervakare övertar ansvaret för en registrering där den ansvarige för närvarande arbetar i formuläret låser flexite ansvaret för registreringar medan arbete pågår.
Parametern instance-lock-timeout anger i hur många minuter från senaste interaktion med formulär som ansvaret för registreringen låses under tiden formuläret är öppet. Interaktioner innefattar arbete med komponenter på formulär samt navigation mellan formulär.
Inställningar för flexitePortal
Dessa parametrar möjliggör utökad funktionalitet för integration med den separata webbapplikationen flexitePortal.
flexitePortal är en webbapplikation som är avsedd att användas som en webbportal där medborgare kan logga in med E-ID och hantera sina personliga ärenden i flexite. Applikationen har ingen egen databasanslutning, utan kommunicerar med flexite via flexiteWEBs API.
| Parameter | Beskrivning / Värde |
|---|---|
| portal-initialize-hosts | URL för de flexitePortal-webbapplikationer som ska kunna kringgå krav på E-ID vid start av flexite E-service. Multipla URL separeras med komma (,) Notera att dessa flexitePortal-installationer måste inneha en nyckel ('flexite-initialize-secret-key') som matchar 'portal-initialize-secret-key'. |
| portal-initialize-secret-key | Nyckel för att kringgå krav på E-ID vid start av flexite E-service. Istället nyttjas uppgifter från aktuell användare (Identitet) i flexitePortal. Måste matcha nyckeln som angivits i flexitePortal; 'flexite-initialize-secret-key'. |
portal-initialize
I flexitePortal skapas nya registreringar via publika E-services som hämtas från flexiteWEB API. I dessa E-services används komponenten Identitet för att knyta den individuelle medborgaren till registreringen.
Som standard kräver komponenten Identitet att medborgaren manuellt bekräftar sin identitet via BankID.
För att förenkla flödet för medborgaren är det möjligt att nyttja krav på E-ID vid öppnande av E-service tillsammans med portal-initialize-secret-key för att använda den redan autentiserade identiteten från aktuell session i flexitePortal. På detta vis behöver medborgaren själv inte manuellt identifiera sig igen för att knyta identiteten till registreringen.
Denna nyckel måste stämma överens med nyckeln som angivits för flexitePortal; parametern flexite-initialize-secret-key i flexitePortal.conf (flexite-initialize-secret-key).
Parametern portal-initialize-hosts definierar vilka flexitePortal-installationer som tillåts kringgå E-ID på detta vis, förutsatt att de har nyckeln.
pool.conf
Konfigurationsfilen pool.conf är en systemkritisk konfigurationsfil för flexiteWEB. Filen är belägen i katalogen {flexiteWEB}\WEB-INF\classes\settings.
Exempel
conf
######## Global installation parameters. Should be set for each project.
# JDBC drivers to use.
# Possible values: com.microsoft.sqlserver.jdbc.SQLServerDriver
# Possible values depend from JDBC driver and can be different from described if another drivers are used.
# Values can be used together separated by space.
drivers=com.microsoft.sqlserver.jdbc.SQLServerDriver
# Log file location.
# logfile=c:/tomcat/flexite/log/pool.log
logfile=c:/tomcat/flexite/logs/pool.log
########## Project specific parameters. Should be set for each project.
########## Project: FLEXITE
# Configuration file that contains additional project parameters.
# Default project name when using only one installation is FLEXITE
# FLEXITE.conf=flexite.conf
FLEXITE.conf=flexite.conf
# FLEXITETEST.conf=flexitetest.conf
# Enables auto compression of all logs every night at 00.00
log-compress=0
Inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| drivers | Den drivrutin som ska nyttjas för databasanslutningar. Det enda värde som stöds är standardvärdet 'com.microsoft.sqlserver.jdbc.SQLServerDriver', vilket motsvarar Microsoft SQL. |
| logfile | Absolut sökväg till loggfil för loggning av pool-hantering i flexiteWEB. |
| {PROJECT}.conf={project}.conf | Anger konfigurationsfiler för aktuella projekt i flexiteWEB. I system där en enskild webbapplikation används för multipla databaser (projekt) anges varje konfiguration på ny rad. Namn på projekt-filer anges i formatet '{PROJEKT_I_VERSALER}.conf={projekt_i_gemener}.conf' Standardvärde = FLEXITE.conf=flexite.conf |
| log-compress | Anger huruvida loggfiler för webbapplikationen ska komprimeras varje dygn klockan 00:00. De loggfiler som komprimeras är: - Applikation ({tomcat}\logs\flexite-out.log) - Pool (pool.conf > logfile) - Projekt (flexite.conf > log-file) Varje fil komprimeras till en individuell ZIP-fil med samma namn som ursprungsfilen. |
saml.conf
Konfigurationsfilen saml.conf innehåller inställningar för SAML. Filen är belägen i katalogen {flexiteWEB}\WEB-INF\classes\integration\saml.
För information om konfiguration av SAML, se avsnitt Single Sign-On — SAML.
Exempel
conf
idp_metadata_file=/integration/saml/saml_idp.xml
idp_entity_id=https://idp.company.com:9443/
idp_user_attibute_name=urn:oid:2.4.8.128
fx_user_field_name=username
keystore_file=/integration/saml/saml.jks
keystore_password=keystore_password
sign_request=1
sign_cert_name=sign_certificate
sign_cert_password=sign_password
sign_assertion=1
encrypt_assertion=1
encrypt_cert_name=encrypt_certificate
encrypt_cert_password=encrypt_password
Inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| idp_metadata_file | Relativ sökväg till den metadata-fil som hämtats från Identity Provider. Använder katalogen '{flexiteWEB}\WEB-INF\classes' som rot. |
| idp_entity_id | ID för server som agerar Identity Provider. |
| idp_user_attibute_name | Det attribut hos Identity Provider som innehåller användar-id. |
| fx_user_field_name | Det attribut i flexite som användar-id från Identity Provider ska verifieras mot. Möjliga alternativ: username = Användarnamn angivet på användarkortet i flexite. unique-id = Unik sträng angiven på användarkortet i flexite. |
| keystore_file | Relativ sökväg till keystore för SAML-certifikat. Använder katalogen '{flexiteWEB}\WEB-INF\classes' som rot. |
| keystore_password | Lösenord i klartext för SAML-keystore. |
| sign_request | Anger huruvida Requests skickade från flexiteWEB till Identity Provider ska signeras med certifikat eller ej. Nyttjar certifikatet som angivits i 'sign_cert_name'. 0 = Signera inte Requests. 1 = Signera Requests med certifikat. |
| sign_cert_name | Namn på det certifikat som ska nyttjas av flexiteWEB för signering av Requests. |
| sign_cert_password | Lösenord i klartext för det certifikat som ska nyttjas för signering. |
| sign_assertion | Ange huruvida Assertions från Identity Provider måste vara signerade med certifikat eller ej. 0 = Kräv inte signering av Assertions. 1 = Kräv signering av Assertions med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet. |
| encrypt_assertion | Anger huruvida Assertions som skickas från Identity Provider ska krypteras med certifikat eller ej. Nyttjar certifikatet som angivits i 'encrypt_cert_name'. 0 = Kryptera inte Assertions. 1 = Kryptera Assertions med certifikat. |
| encrypt_cert_name | Namn på det certifikat som ska nyttjas av Identity Provider för kryptering av Assertions. |
| encrypt_cert_password | Lösenord i klartext för det certifikat som ska nyttjas för kryptering av Assertions. |
Språkfiler
Det är möjligt att skräddarsy de textsträngar som visas i gränssnittet efter egna önskemål. I flexiteWEB anges anpassade textsträngar per språk och fungerar som komplement till ordinarie språkfiler.
För information om anpassning av språkfiler, se avsnitt Anpassning — Språktermer.
Ordinarie språkfiler
Ordinarie språkfiler ligger i katalogen C:\tomcat\webapps\flexite\WEB-INF\classes\language:
ResBundle_en.properties — Engelska
ResBundle_se.properties — Svenska
Anpassade språkfiler
Anpassade språkfiler placeras i katalogen C:\tomcat\webapps\flexite\WEB-INF\classes\language\customer. flexiteWEB stödjer en fil per språk, med samma namn som den fil den ska agera komplement till.
flexiteAdmin
flexiteAdmin.conf
Konfigurationsfilen flexiteAdmin.conf är den huvudsakliga konfigurationsfilen för flexiteAdmin. Filen är belägen i katalogen {flexiteAdmin}\WEB-INF\classes\settings.
Exempel
conf
base-dir=/flexiteAdmin/
log-file=c:/tomcat/flexite/log/flexiteAdmin/flexiteAdmin.log
site-name=flexiteAdmin {version}
login-type=MANUAL
session-timeout=60
channel-interval=30
timeout-warning-time=300
jdbc-server-url=sqlserver.company.com
jdbc-database-name=flexite
jdbc-encrypt=0
jdbc-trust-server-certificate=0
jdbc-username=flexite
jdbc-password=ABCDEFGH12345678
jdbc-query-timeout=30
jdbc-queue-timeout=60
jdbc-pool-size=5
jdbc-pool-timeout=20
jdbc-max-attempts=10
Inställningar för webbapplikation
Dessa inställningar anger bland annat sökvägar, inloggningsmetod och beteende för flexiteAdmin.
| Parameter | Beskrivning / Värde |
|---|---|
| base-dir | Relativ sökväg till webbapplikationen flexiteAdmin, med Tomcat's katalog för webbapplikationer som utgångspunkt. Standardvärde = /flexiteAdmin/ |
| log-file | Absolut sökväg för loggfil för applikationsloggar för flexiteAdmin. |
| site-name | Titeln för webbapplikationen. Denna visas exempelvis i webbläsarfliken. "{version}" = Makro för att visa aktuell version. |
| login-type | De inloggningsmetoder som finnas tillgängliga i flexiteAdmin. Multipla metoder separeras med mellanslag. MANUAL = Manuell autentisering mot användarkonton i flexite. SAML = Autentisering mot SAML IdP. Kräver ytterligare, systemspecifik, konfiguration |
| session-timeout | Gränsvärde i minuter för tillåten passiv tid i flexiteAdmin innan användarsessionen avslutas och användaren loggas ut. Används i kombination med 'session-timeout' i Apache Tomcat's 'web.xml' för att hantera sessioner mellan klient och webbserver. Standardvärde = 60 För information om sessionshantering i Tomcat, se avsnitt Sessionshantering. |
| channel-interval | Tidsintervall i sekunder för "heartbeats", en funktion som används av webbläsaren för att kontrollera att servern svarar. Standardvärde = 30 |
| timeout-warning-time | Tid i sekunder från session-timeout som en notifikation ska visas för användaren. Standardvärde = 300 |
login-type
I det fall login-type konfigureras att nyttja både MANUAL och SAML visas en välkomstsida där användaren måste välja mellan automatisk eller manuell inloggning.
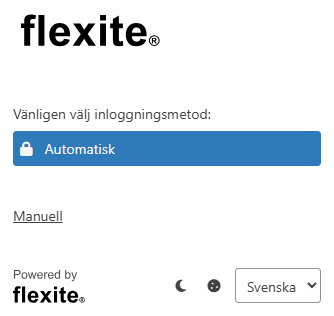
Fig.59: Exempel på välkomstsida när både manuell och automatisk inloggning nyttjas.
Angivna inloggningstyper hanteras på följande vis:
- Automatisk — Inloggning med SAML.
- Manuell — Inloggning med flexite-konto.
Databasanslutning
Dessa parametrar anger hur flexiteAdmin ska ansluta till databasen.
| Parameter | Beskrivning / Värde |
|---|---|
| jdbc-server-url | Adress för databasservern, inkluderat port och/eller instans vid behov. |
| jdbc-database-name | Namn på databasen. |
| jdbc-encrypt | Aktivera/Inaktivera krav på krypterad anslutning. 0 = Tillåt kommunikation över både okrypterat och krypterat protokoll. (standard) 1 = Tillåt kommunikation enbart över krypterat protokoll. |
| jdbc-trust-server-certificate | Aktivera/Inaktivera validering av databasserverns certifikat. 0 = Verifiera databasserverns certifikat mot Java keystore. (standard) 1 = Verifiera inte databasserverns certifikat. EJ REKOMMENDERAT. |
| jdbc-username | Användarnamn för konto för databasanslutning. Standard är 'flexite'. |
| jdbc-password | Lösenord i krypterat format för konto för databasanslutning. Lösenord i krypterat format kan hämtas från konfigurationsfilerna för applikationerna flexiteCLIENT ('flexite.ini'), flexiteDBUpdate ('flexiteDBUpdate.ini ') alternativt hotfixDBUpdate ('hotfixDBUpdate.ini'). |
Anslutning till standardinstans och standardport
Anslut till en Microsoft SQL-servers standardinstans på standardporten; 1433. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
jdbc-server-url={dbServer}
jdbc-database-name={dbName}
Exempel
conf
jdbc-server-url=sqlserver.company.com
jdbc-database-name=flexite
Anslutning till specifik instans
Anslut till en specifik namngiven instans på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
jdbc-server-url={dbServer};instanceName={dbInstance}
jdbc-database-name={dbName}
Exempel
conf
jdbc-server-url=sqlserver.company.com;instanceName=dbinstance
jdbc-database-name=flexite
Anslutning till specifik port
Anslut till en specifik port på en Microsoft SQL-server. Stödjer både krypterad och okrypterad anslutning, baserat på konfiguration av Microsoft SQL Server.
conf
jdbc-server-url={dbServer}:{dbPort}
jdbc-database-name={dbName}
Exempel
conf
jdbc-server-url=sqlserver.company.com:1234
jdbc-database-name=flexite
jdbc-encrypt — kryptering av databaskommunikation
flexiteAdmin är konstruerat att som standard stödja både krypterad och okrypterad anslutning till databasservern. Detta innebär att det tillåts att falla tillbaka till en okrypterad anslutning i det fall både server och klient stödjer en sådan.
Med parametern jdbc-encrypt är det möjligt att ange huruvida flexiteAdmin ska tillåtas att falla tillbaka till okrypterad anslutning eller ej.
- 0 — Tillåt kommunikation över både okrypterat och krypterat protokoll. Konfiguration av SQL-server bestämmer i detta fall vilket protokoll som kommer att nyttjas. I det fall SQL-servern stödjer både krypterat och okrypterat protokoll kommer anslutningen att nyttja okrypterat. Standardvärde om parameter saknas.
- 1 — Tillåt enbart kommunikation över krypterat protokoll.
Beteendematris
Dessa matriser detaljerar vilken effekt olika värden för parametern jdbc-encrypt har på anslutningen vid olika konfigurationer av SQL-servern samt tillgänglighet av certifikat på applikationsservern.
SQL-server med tvingad kryptering, med certifikat
Denna matris visar effekten när SQL-servern har aktiverat tvingad kryptering (Force Encryption = Yes) samt är tilldelad ett giltigt certifikat.
| Parameter | Certifikat | Resultat |
|---|---|---|
| jdbc-encrypt=0 | Installerat i Java keystore | Krypterad anslutning |
| jdbc-encrypt=0 | Ej installerat | Ingen anslutning |
| jdbc-encrypt=1 | Installerat i Java keystore | Krypterad anslutning |
| jdbc-encrypt=1 | Ej installerat | Ingen anslutning |
SQL-server utan tvingad kryptering, utan certifikat
Denna matris visar effekten när SQL-servern har inaktiverat tvingad kryptering (Force Encryption = No) och inte tilldelats något certifikat. I detta scenario nyttjar SQL-servern ett egensignerat certifikat som vi förutsätter inte är installerat i Java keystore på applikationsservern.
| Parameter | Certifikat | Resultat |
|---|---|---|
| jdbc-encrypt=0 | Ej installerat | Okrypterad anslutning |
| jdbc-encrypt=1 | Ej installerat | Ingen anslutning |
SQL-server utan tvingad kryptering, med certifikat
Denna matris visar effekten när SQL-servern har inaktiverat tvingad kryptering (Force Encryption = No) samt är tilldelad ett giltigt certifikat.
| Parameter | Certifikat | Resultat |
|---|---|---|
| jdbc-encrypt=0 | Installerat i Java keystore | Okrypterad anslutning |
| jdbc-encrypt=0 | Ej installerat | Okrypterad anslutning |
| jdbc-encrypt=1 | Installerat i Java keystore | Krypterad anslutning |
| jdbc-encrypt=1 | Ej installerat | Ingen anslutning |
grandId.json
Konfigurationsfilen grandId.json innehåller inställningar för E-ID. Filen är belägen i katalogen {flexiteAdmin}\WEB-INF\classes\settings.
E-ID kräver konto och nycklar från Svensk e-identitet:
- En nyckel för Svensk e-identitets API; GrandID.
- En uppsättning nycklar för varje leverantör som ska nyttjas.
För information om konfiguration av E-ID, se avsnitt E-ID för identifiering och signering.
Exempel
Exempel med BankID som leverantör (provider):
json
{
  "url": "https://client.grandid.com/json1.1/",
  "apiKey": "ABCDEFGH1234567890",
  "providers": {
    "bankid": {
      "serviceKey": "ABCDEFGH1234567890",
      "nameLetterCase": "none"
    }
  }
}
Inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| url | URL för GrandID API. |
| apiKey | API-nyckel för GrandID. |
| providers | Här specificeras inställningar per leverantör. |
| bankid | Anger inställningar för leverantören BankID. |
| serviceKey | API-nyckel för leverantören BankID. |
| nameLetterCase | Valfri parameter. Anger hur namn-information som mottas från leverantören ska formateras när det sparas till flexite. Namn-information inkluderar attribut som innehåller för- och efternamn och berör inte information såsom unikt ID. none = Använd formatering från leverantör. Standardbeteende om parametern utelämnas. uppercase = Formatera namn i versaler. titlecase = Formatera namn med inledande versal. |
saml.conf
Konfigurationsfilen saml.conf innehåller inställningar för SAML. Filen är belägen i katalogen {flexiteAdmin}\WEB-INF\classes\settings\integration\saml.
För information om konfiguration av SAML, se avsnitt Single Sign-On — SAML.
Exempel
conf
idp_metadata_file=/integration/saml/saml_idp.xml
idp_entity_id=https://idp.company.com:9443/
idp_user_attibute_name=urn:oid:2.4.8.128
fx_user_field_name=username
keystore_file=/integration/saml/saml.jks
keystore_password=keystore_password
sign_request=1
sign_cert_name=sign_certificate
sign_cert_password=sign_password
sign_assertion=1
encrypt_assertion=1
encrypt_cert_name=encrypt_certificate
encrypt_cert_password=encrypt_password
Inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| idp_metadata_file | Relativ sökväg till den metadata-fil som hämtats från Identity Provider. Använder katalogen för SAML som rot. |
| idp_entity_id | ID för server som agerar Identity Provider. |
| idp_user_attibute_name | Det attribut hos Identity Provider som innehåller användar-id. |
| fx_user_field_name | Det attribut i flexite som användar-id från Identity Provider ska verifieras mot. Möjliga alternativ: username = Användarnamn angivet på användarkortet i flexite. unique-id = Unik sträng angiven på användarkortet i flexite. |
| keystore_file | Relativ sökväg till keystore för SAML-certifikat. Använder katalogen för SAML som rot. |
| keystore_password | Lösenord i klartext för SAML-keystore. |
| sign_request | Anger huruvida Requests skickade från flexiteAdmin till Identity Provider ska signeras med certifikat eller ej. Nyttjar certifikatet som angivits i 'sign_cert_name'. 0 = Signera inte Requests. 1 = Signera Requests med certifikat. |
| sign_cert_name | Namn på det certifikat som ska nyttjas av flexiteAdmin för signering av Requests. |
| sign_cert_password | Lösenord i klartext för det certifikat som ska nyttjas för signering. |
| sign_assertion | Ange huruvida Assertions från Identity Provider måste vara signerade med certifikat eller ej. 0 = Kräv inte signering av Assertions. 1 = Kräv signering av Assertions med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet. |
| encrypt_assertion | Anger huruvida Assertions som skickas från Identity Provider ska krypteras med certifikat eller ej. Nyttjar certifikatet som angivits i 'encrypt_cert_name'. 0 = Kryptera inte Assertions. 1 = Kryptera Assertions med certifikat. |
| encrypt_cert_name | Namn på det certifikat som ska nyttjas av Identity Provider för kryptering av Assertions. |
| encrypt_cert_password | Lösenord i klartext för det certifikat som ska nyttjas för kryptering av Assertions. |
Språkfiler
Det är möjligt att skräddarsy de textsträngar som visas i gränssnittet efter egna önskemål. I flexiteAdmin anges anpassade textsträngar per språk och fungerar som komplement till ordinarie språkfiler.
För information om anpassning av språkfiler, se avsnitt Anpassning — Språktermer.
Ordinarie språkfiler
Ordinarie språkfiler ligger i katalogen C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\languages:
en.lang.ini — Engelska
sv.lang.ini — Svenska
Anpassade språkfiler
Anpassade språkfiler placeras i katalogen C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\languages\custom.
flexiteAdmin stödjer flera språkfiler per språk, där filerna måste namnges efter följande format:
{valfritt namn}.{språk}.lang.ini
Exempel för språkfil på svenska:
mycustomfile.sv.lang.ini
Filerna läses i alfanumerisk ordning, där den senast lästa filen har företräde.
flexitePortal
flexitePortal.conf
Konfigurationsfilen flexitePortal.conf är den huvudsakliga konfigurationsfilen för flexitePortal. Filen är belägen i katalogen {flexitePortal}\WEB-INF\classes\settings.
Exempel
conf
base-dir=/flexitePortal/
log-file=c:/tomcat/flexite/log/flexitePortal/flexitePortal.log
site-name=flexitePortal {version}
session-timeout=60
channel-interval=30
timeout-warning-time=300
http-pool-size=5
http-queue-timeout=60
http-request-timeout=30
flexite-url=https://flexite.company.com/flexite/
flexite-login=standard
flexite-secret=FLEXITE
flexite-username=flexitePortal
flexite-password=NWJhYTYxZTRjOWI5M2YzZjA2ODIyNTBiNmNmODMzMWI3ZWU2OGZkOA==
link-encryption-key=ABCDEFGH12345678
flexite-initialize-secret-key=12345678ABCDEFGH
Inställningar för webbapplikation
Dessa inställningar anger bland annat sökvägar och beteende för flexitePortal.
| Parameter | Beskrivning / Värde |
|---|---|
| base-dir | Relativ sökväg till webbapplikationen flexitePortal, med Tomcat's katalog för webbapplikationer som utgångspunkt. Standardvärde = /flexitePortal/ |
| log-file | Absolut sökväg för loggfil för applikationsloggar för flexitePortal. |
| site-name | Titeln för webbapplikationen. Denna visas exempelvis i webbläsarfliken. "{version}" = Makro för att visa aktuell version. |
| session-timeout | Gränsvärde i minuter för tillåten passiv tid i flexitePortal innan användarsessionen avslutas och användaren loggas ut. Används i kombination med 'session-timeout' i Apache Tomcats 'web.xml' för att hantera sessioner mellan klient och webbserver. Standardvärde = 60 För information om sessionshantering i Tomcat, se avsnitt Sessionshantering. |
| channel-interval | Tidsintervall i sekunder för "heartbeats", en funktion som används av webbläsaren för att kontrollera att servern svarar. Standardvärde = 30 |
| timeout-warning-time | Tid i sekunder från session-timeout som en notifikation ska visas för användaren. Standardvärde = 300 |
| http-pool-size | Antal aktiva förfrågningar till flexiteWEB som kan vara aktiva samtidigt. Standardvärde = 5 |
| http-queue-timeout | Antal sekunder i kön innan en väntande förfrågan till flexiteWEB avbryts. Standardvärde = 60 |
| http-request-timeout | Antal sekunder innan en aktiv förfrågan till flexiteWEB anses ha misslyckats. Standardvärde = 30 |
| link-encryption-key | Unik nyckel för kryptering av publika länkar i flexitePortal. |
API-anslutning
Dessa inställningar anger hur flexitePortal ska ansluta till flexiteWEB API.
| Parameter | Beskrivning / Värde |
|---|---|
| flexite-url | URL för webbapplikationen flexiteWEB. |
| flexite-login | Inloggningsmetod för flexiteWEB API. Standardvärde = "standard" |
| flexite-secret | Projektnamn för flexiteWEB API. Standardvärde = "FLEXITE" |
| flexite-username | Användarnamn för flexiteWEBs flexitePortal-användarkonto (användarkonto med "Tillåt API-autentisering med utökade Identitets-funktioner" aktiverat). |
| flexite-password | Lösenord för flexiteWEBs flexitePortal-användarkonto (användarkonto med "Tillåt API-autentisering med utökade Identitets-funktioner" aktiverat). Anges i formatet Base64-kodad SHA1-hash av användarkontots lösenord. |
| flexite-initialize-secret-key | Nyckel för att kringgå krav på E-ID vid start av flexite E-service. Istället nyttjas uppgifter från aktuell användare (Identitet) i flexitePortal. Måste matcha nyckeln som angivits i flexiteWEB ('portal-initialize-secret-key'). |
flexite-password
Lösenordet för flexitePortal användarkonto anges i krypterat format; en Base64-kodad SHA1-hash av användarkontots lösenord:
{lösenord} -> SHA1 Hash -> Base64 EncodeExempel
Lösenordet 'password' resulterar i följande Base64-sträng:
NWJhYTYxZTRjOWI5M2YzZjA2ODIyNTBiNmNmODMzMWI3ZWU2OGZkOA==flexite-initialize-secret-key
I flexitePortal skapas nya registreringar via publika E-services som hämtas från flexiteWEB API. I dessa E-services används komponenten Identitet för att knyta den individuelle medborgaren till registreringen.
Som standard kräver komponenten Identitet att medborgaren manuellt bekräftar sin identitet via BankID.
För att förenkla flödet för medborgaren är det möjligt att nyttja krav på E-ID vid öppnande av E-service tillsammans med flexite-initialize-secret-key för att använda den redan autentiserade identiteten från aktuell session i flexitePortal. På detta vis behöver medborgaren själv inte manuellt identifiera sig igen för att knyta identiteten till registreringen.
Denna nyckel måste stämma överens med nyckeln som angivits för flexiteWEB; parametern portal-initialize-secret-key i flexite.conf (portal-initialize).
grandId.json
Konfigurationsfilen grandId.json innehåller inställningar för E-ID. Filen är belägen i katalogen {flexitePortal}\WEB-INF\classes\settings.
E-ID kräver konto och nycklar från Svensk e-identitet:
- En nyckel för Svensk e-identitets API; GrandID.
- En uppsättning nycklar för varje leverantör som ska nyttjas.
För information om konfiguration av E-ID, se avsnitt E-ID för identifiering och signering.
Exempel
Exempel med BankID som leverantör (provider):
json
{
  "url": "https://client.grandid.com/json1.1/",
  "apiKey": "ABCDEFGH1234567890",
  "providers": {
    "bankid": {
      "serviceKey": "ABCDEFGH1234567890",
      "nameLetterCase": "none"
    }
  }
}
Inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| url | URL för GrandID API. |
| apiKey | API-nyckel för GrandID. |
| providers | Här specificeras inställningar per leverantör. |
| bankid | Anger inställningar för leverantören BankID. |
| serviceKey | API-nyckel för leverantören BankID. |
| nameLetterCase | Valfri parameter. Anger hur namn-information som mottas från leverantören ska formateras när det sparas till flexite. Namn-information inkluderar attribut som innehåller för- och efternamn och berör inte information såsom unikt ID. none = Använd formatering från leverantör. Standardbeteende om parametern utelämnas. uppercase = Formatera namn i versaler. titlecase = Formatera namn med inledande versal. |
nameLetterCase
Valfri parameter som anger hur namn-information som mottas från leverantören ska formateras när det sparas till flexite.
Exempel
| Leverantör | none | uppercase | titlecase |
|---|---|---|---|
| anna-lena o'brien | anna-lena o'brien | ANNA-LENA O'BRIEN | Anna-Lena O'Brien |
saml.json
Konfigurationsfilen saml.json innehåller inställningar för SAML. Filen är belägen i katalogen {flexitePortal}\WEB-INF\classes\settings.
För information om konfiguration av SAML, se avsnitt Single Sign-On — SAML.
Exempel
json
{
  "spEntityId": "https://flexite.company.com/flexitePortal/app/authentication/saml/metadata",
  "providers": {
    "external_idp": {
      "idpMetadataPath": "metadata/external/saml_idp.xml",
      "authenticationFlow": "external",
      "displayName": "External IdP",
      "attributeMappings": {
        "firstName": "urn:oid:2.4.8.16",
        "lastName": "urn:oid:2.4.8.32",
        "mail": "urn:oid:2.4.8.64",
        "uniqueId": "urn:oid:2.4.8.128"
      },
      "subjectIdSource": "uniqueId",
      "requireSignedResponse": false,
      "requireSignedAssertion": true,
      "keystorePath": "saml.jks",
      "keystoreType": "JKS",
      "keystorePassword": "keystore_password",
      "signAuthnRequest": true,
      "keyAlias": "sign_certificate",
      "keyPassword": "sign_password",
      "encryptAssertion": true,
      "encryptionKeyAlias": "encrypt_certificate",
      "encryptionKeyPassword": "encrypt_password",
      "nameLetterCase": "none",
      "clockSkewSeconds": 120
    }
  }
}
Globala inställningar
| Parameter | Beskrivning / Värde |
|---|---|
| spEntityId | Service Provider-identitet som nyttjas av flexitePortal. Denna identitet gäller för samtliga Identity Providers. |
Inställningar för providers
Uppgifter för Identity Providers anges i providers, där en profil skapas per Identity Provider.
| Parameter | Beskrivning / Värde |
|---|---|
| providers | Container för Identity Provider-konfigurationer. Varje Identity Provider sparas som en unik profil. |
| idpMetadataPath | Relativ sökväg till den metadata-fil som hämtats från Identity Provider. Använder katalogen för SAML som rot. |
| authenticationFlow | Anger huruvida SAML-inloggning ska ske med interna flexite-konton eller externa Identiteter. external = Inloggning sker med externa Identiteter. Slagning sker mot Identitetsattribut. För nya identiteter skapas automatiskt ett nytt konto. internal = Inloggning sker med interna flexite-konton. Stöds ej i dagsläget. |
| displayName | Valfritt visningsnamn för profilen som presenteras i gränssnittet. Om inget namn anges visas istället profilnamnet. |
| attributeMappings | Koppla SAML-attribut till Identitetsattribut och variablar som kan nyttjas av andra funktioner. firstName = Ange vilket SAML-attribut som motsvarar en Identitets förnamn. Obligatoriskt attribut. lastName = Ange vilket SAML-attribut som motsvarar en Identitets efternamn. Obligatoriskt attribut. mail = Ange vilket SAML-attribut som motsvarar en Identitets e-postadress. uniqueId = SAML-attribut som i vårt exempel innehåller användarens unika ID. |
| subjectIdSource | Anger vilket attribut från 'attributeMappings' som ska användas som unikt ID för Identiteten i flexite. Det är med den Identitet som matchar detta värde som inloggning kommer ske. |
| requireSignedResponse | Ange huruvida svar från Identity Provider måste vara signerade med certifikat eller ej. true = Kräv signering av svar med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet. false = Kräv inte signering av svar. |
| requireSignedAssertion | Ange huruvida Assertions från Identity Provider måste vara signerade med certifikat eller ej. true — Kräv signering av Assertions med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet. false — Kräv inte signering av Assertions. |
| keystorePath | Relativ sökväg till keystore för SAML-certifikat. Använder katalogen för SAML som rot. |
| keystoreType | Format på keystore. Stödjer 'JKS' (Java KeyStore) och 'PKCS12' (Public-Key Cryptography Standards #12). |
| keystorePassword | Lösenord i klartext för SAML-keystore. |
| signAuthnRequest | Ange huruvida Requests som skickas från flexitePortal till Identity Provider ska signeras med certifikat eller ej. Nyttjar certifikatet som angivits i 'keyAlias'. true = Signera Requests med certifikat. false = Signera inte Requests. |
| keyAlias | Namn på det certifikat som ska nyttjas av flexitePortal för signering av Requests. |
| keyPassword | Lösenord i klartext för det certifikat som ska nyttjas för signering av Requests. |
| encryptAssertion | Ange huruvida Assertions från Identity Provider ska krypteras med certifikat eller ej. Nyttjar certifikatet som angivits i 'encryptionKeyAlias'. true = Kryptera Assertions med certifikat. false = Kryptera inte Assertions. |
| encryptionKeyAlias | Namn på det certifikat som ska nyttjas av Identity Provider för kryptering av Assertions. |
| encryptionKeyPassword | Lösenord i klartext för det certifikat som ska nyttjas för kryptering av Assertions. |
| nameLetterCase | Ange hur namn-information som mottas från Identity Provider ska formateras när det sparas till flexite. Namn-information inkluderar attribut som innehåller för- och efternamn och berör inte information såsom e-postadress eller unikt ID. none = Använd formatering från leverantör. Standardbeteende om parametern utelämnas. uppercase = Formatera namn i versaler. titlecase = Formatera namn med inledande versal. |
| clockSkewSeconds | Tillåten klockskillnad i sekunder mellan Identity Provider och flexitePortal vid validering av tidsstämplar i SAML Assertions. Standardvärde: 180 |
nameLetterCase
Valfri parameter som anger hur namn-information som mottas från leverantören ska formateras när det sparas till flexite.
Exempel
| Leverantör | none | uppercase | titlecase |
|---|---|---|---|
| anna-lena o'brien | anna-lena o'brien | ANNA-LENA O'BRIEN | Anna-Lena O'Brien |
Apache Tomcat
web.xml
Sessionshantering
Parametern session-timeout kontrollerar "idle timeout" för sessioner mellan klienter och webbservern Apache Tomcat. Nedräkning börjar efter att användarsessionen i webbapplikationen avslutats alternativt att kommunikation inom användarsessionen upphört, exempelvis på grund av att webbläsaren stängts ner innan utloggning.
Efter att tiden passerat avslutas sessionen mellan klienten och webbservern, och eventuell information som angivits i sessionen men inte sparats går förlorad. En avslutad session betyder att användaren måste logga in på nytt.
Denna inställning används i kombination med konfiguration av sessionshantering i de individuella webbapplikationerna för att hantera sessioner mellan klient och webbserver.
För konfiguration av sessionshantering i flexiteWEB, se avsnitt Sessionshantering och timeout.
För konfiguration av sessionshantering i flexiteAdmin, se avsnitt Inställningar för webbapplikation.
| Parameter | Beskrivning / Värde |
|---|---|
| session-timeout | Gränsvärde i minuter för tillåten passiv tid efter att användarsessioner i webbapplikationer avslutats eller kommunikation upphört. Efter att denna tid passerat avslutas sessionen mellan klienten och webbservern. Standardvärde är '5'. Maxvärde är '5'. Manuellt angivna värden över detta hanteras som '5' utav flexiteWEB och flexiteAdmin. |
Standardkonfiguration
xml
<session-config>
    <session-timeout>5</session-timeout>
</session-config>