

Appearance
Single Sign-On — SAML
SAML står för Security Assertion Markup Language och är en XML-baserad öppen standard för att utbyta autentisering och behörigheter mellan en Identity Provider och en eller flera Service Providers.
flexiteWEB och flexiteAdmin
Med SAML är det möjligt för flexite-användare att logga in i flexiteWEB och flexiteAdmin (som agerar Service Providers) med en identitet som inte har någon direkt anknytning till systemet, där identiteten istället autentiseras mot en extern källa (Identity Provider). Denna externa identitet har en koppling till ett användarkonto i flexite, oftast via en integration med ett extern användarregister, och det är med detta kopplade användarkonto som inloggning i flexite sker.
Detta möjliggör exempelvis att logga in automatiskt i flexiteWEB och flexiteAdmin med samma användarkonto som används för att logga in på datorn.
flexitePortal
flexitePortal är en webbapplikation där användare utan personligt flexite-konto, såsom exempelvis medborgare, kan logga in och hantera sina personliga ärenden i flexite.
Autentisering av dessa användare kan antingen genomföras med SAML eller med E-ID (E-ID för identifiering och signering).
För nya användare skapas en unik Identitet i flexite vid inloggning, och det är till denna Identitet som ärenden kommer att kopplas.
För återvändande användare sker inloggning med den Identitet som tidigare skapats i flexite.
Tillvägagångssätt
Konfiguration och aktivering av Single Sign-On via SAML i flexites webbapplikationer utförs i följande grundläggande steg:
- Hämta metadata från Identity Provider.
- Stoppa webbapplikationer.
- Installera certifikat i webbapplikationer.
- Konfigurera SAML i webbapplikationer.
- Registrera webbapplikationer hos Identity Provider.
- Aktivera inloggning med SAML i webbapplikationer.
- Starta webbapplikationer.
Hämta metadata från Identity Provider
Metadata-filen från Identity Provider innehåller kritisk information om hur Service Provider ska kommunicera med Identity Provider.
Denna fil tillhandahålles av den Identity Provider som ska nyttjas och är i formatet XML. Som standard kan samma metadata-fil användas för samtliga webbapplikationer.
I denna guide benämner vi denna fil saml_idp.xml.
Stoppa webbapplikationer och ta backup
- Stoppa berörda webbapplikationer.
- Ta backup på eventuella befintliga keystores genom att döpa om dem eller flytta dem till annan plats.
- I flexiteWEB har keystore följande sökväg som standard:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - I flexiteAdmin har keystore följande sökväg som standard:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.jks - I flexitePortal har keystore följande sökväg som standard:
C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.jks
- I flexiteWEB har keystore följande sökväg som standard:
Installera certifikat i webbapplikationer
För att säkerställa riktighet och konfidentialitet i kommunikationen mellan flexite och Identity Provider är det starkt rekommenderat att nyttja certifikat för att signera och kryptera informationen. Det rekommenderade förfarandet är att utfärda dessa certifikat på en betrodd Certificate Authority, men det är även möjligt att generera självsignerade certifikat lokalt i Apache Tomcat.
Certifikaten installeras i en individuell Java Keystore per applikation, som standard saml.jks. I och med att denna keystore enbart används för SAML är det rekommenderat att skapa en ny keystore för nya certifikat istället för att lägga till fler certifikat till befintlig keystore.
Det är rekommenderat att använda unika certifikat för de individuella applikationerna.
Verktyg
För att hantera certifikaten i Java keystore använder vi oss av verktyget keytool som levereras med JDK. Information om detta verktyg finns att läsa hos Oracle:
https://docs.oracle.com/en/java/javase/11/tools/keytool.html
Bra att veta
I CMD och Powershell nyttjas mellanslag som ett skiljetecken mellan kommandon. Filer och sökvägar som innehåller mellanslag måste därmed inneslutas i citationstecken.
Installera certifikat i flexiteWEB
Importera certifikat från betrodd Certificate Authority
I detta exempel importerar vi ett certifikat tillsammans med privat nyckel i formatet PKCS#12 utfärdat utav en betrodd Certificate Authority med hjälp av Java Development Kit som levereras i katalogen för Apache Tomcat.
Öppna en kommandotolk och navigera till
C:\tomcat\jdk\bin.Importera de två certifikat med tillhörande privata nycklar som krävs för signering respektive kryptering. För certifikat i formatet PKCS#12 ser kommandot för att importera ett certifikat ut på följande vis:
cmdkeytool.exe -importkeystore -srckeystore "C:\cert\exported_certificate.pfx" -srcstoretype pkcs12 -srcstorepass exported_password -destkeystore "C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks" -deststoretype jks -deststorepass keystore_passwordDetta kommando importerar ett certifikat med följande egenskaper:
- importkeystore — Kommando för att importera certifikat från befintlig keystore. En certifikatfil av typen PKCS#12 kan innehålla flera certifikat och är därmed att betrakta som en egen keystore.
- srckeystore {sökväg} — Fullständig sökväg till certifikat som ska importeras. I detta exempel:
C:\cert\exported_certificate.pfx - srcstoretype {typ} — Typ av keystore som certifikat ska importeras från. I detta fall är typen
pkcs12. - srcstorepass {lösenord} — Lösenord i klartext för certifikat som ska importeras. I detta exempel:
exported_password - destkeystore {sökväg} — Fullständig sökväg till keystore-fil som certifikat ska importeras till. Om filen existerar uppdateras befintlig keystore, annars skapas en ny. I detta exempel:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - deststorepass {lösenord} — Lösenord i klartext för keystore. Om ny keystore skapas, ange lösenord i enlighet med policy. Om det rör sig om befintlig keystore, ange lösenordet för aktuell keystore. I detta exempel:
keystore_password - deststoretype {typ} — Typ av keystore för den keystore-fil som certifikat ska importeras till. I detta fall är typen
jks.
Verifiera innehåll genom att visa detaljerad information om samtliga certifikat i aktuell keystore med följande kommando:
cmdkeytool.exe -list -v -keystore C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten. I detta exempel:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore. I detta exempel:
keystore_password
Stöd för andra format
För information om import av andra certifikat-format och parametrar gällande JDK keytool, se Oracles dokumentation:
https://docs.oracle.com/en/java/javase/17/docs/specs/man/keytool.html
Generera självsignerade certifikat
I detta exempel genererar vi självsignerade certifikat lokalt på applikationsservern med hjälp av Java Development Kit som levereras i katalogen för Apache Tomcat.
Öppna en kommandotolk och navigera till
C:\tomcat\jdk\bin.Generera certifikat för signering med följande kommando:
cmdkeytool.exe -genkey -alias sign_certificate -keyalg RSA -keypass sign_password -keystore "C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks" -storetype jks -storepass keystore_password -validity 365 -keysize 2048- genkey — Kommando för att generera självsignerat certifikat och private key.
- alias {namn} — Namn på certifikat. Ange valfritt namn.
I detta exempel:sign_certificate - keyalg {algoritm} — Algoritm för private key. För denna typ av certifikat ska algoritmen vara
RSA. - keypass {lösenord} — Lösenord i klartext för certifikat. Anges i enlighet med policy.
I detta exempel:sign_password - keystore {sökväg} — Fullständig sökväg till keystore-fil, inklusive filnamn. Om filen existerar uppdateras befintlig keystore, annars skapas en ny. Ange valfritt filnamn.
I detta exempel:C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - storetype {typ} — Typ av keystore. I detta fall är typen
jks. - storepass {lösenord} — Lösenord i klartext för keystore. Om ny keystore skapas, ange lösenord i enlighet med policy. Om det rör sig om befintlig keystore, ange lösenordet för aktuell keystore.
I detta exempel:keystore_password - validity {dagar} — Giltighetstid för certifikat i dagar. Anges i enlighet med policy. Det är rekommenderat att sätta denna till 365 dagar.
I detta exempel:365 - keysize {bits} — Storlek på private key i bits. För denna typ av certifikat ska storleken vara
2048.
När certifikatet genereras efterfrågas information för att ange utfärdare och ägare. Common Name (CN) är obligatorisk.- What is your first and last name? — FQDN för applikationsserver (CN).
Exempel:flexite.company.com - What is the name of your organizational unit? — Namn på avdelning (OU).
Exempel:Administration - What is the name of your organization? — Namn på organisation (O).
Exempel:Flexite AB - What is the name of your City or Locality? — Namn på stad för organisation (L).
Exempel:Örnsköldsvik - What is the name of your State or Province? — Namn på stat eller provins (ST).
Exempel:Ångermanland - What is the two-letter country code for this unit? — Landskod (C).
Exempel, för Sverige:SE
- What is your first and last name? — FQDN för applikationsserver (CN).
Generera certifikat för kryptering med följande kommando:
cmdkeytool.exe -genkey -alias encrypt_certificate -keyalg RSA -keypass encrypt_password -keystore "C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks" -storetype jks -storepass keystore_password -validity 365 -keysize 2048- genkey — Kommando för att generera självsignerat certifikat och private key.
- alias {namn} — Namn på certifikat. Ange valfritt namn.
I detta exempel:encrypt_certificate - keyalg {algoritm} — Algoritm för private key. För certifikat av denna typ ska algoritmen vara
RSA. - keypass {lösenord} — Lösenord i klartext för certifikat. Anges i enlighet med policy.
I detta exempel:encrypt_password - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikat för signering.
I detta exempel:C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - storetype {typ} — Typ av keystore. I detta fall är typen
jks. - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password - validity {dagar} — Giltighetstid för certifikat i dagar. Anges i enlighet med policy. Det är rekommenderat att sätta denna till 365 dagar.
I detta exempel:365 - keysize {bits} — Storlek på private key i bits. För denna typ av certifikat ska storleken vara
2048.
Precis som för certifikat för signering efterfrågas information för att ange utfärdare och ägare.
Verifiera innehåll genom att visa detaljerad information om samtliga certifikat i aktuell keystore med följande kommando:
cmdkeytool.exe -list -v -keystore "C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks" -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten.
I detta exempel:C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
Installera certifikat i flexiteAdmin
Certifikat importeras och genereras på samma vis för flexiteAdmin som för flexiteWEB, men med skillnaden att certifikaten sparas till Java keystore i flexiteAdmin.
Sökvägen för Java keystore i flexiteAdmin är som följer i en standardinstallation:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.jks
För information om att importera certifikat, se avsnitt Importera certifikat från betrodd Certificate Authority.
För information om att generera självsignerade certifikat, se avsnitt Generera självsignerade certifikat.
Installera certifikat i flexitePortal
Certifikat importeras och genereras på samma vis för flexitePortal som för flexiteWEB, men med skillnaden att certifikaten sparas till Java keystore i flexitePortal.
Sökvägen för Java keystore i flexitePortal är som följer i en standardinstallation:
C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.jks
För information om att importera certifikat, se avsnitt Importera certifikat från betrodd Certificate Authority.
För information om att generera självsignerade certifikat, se avsnitt Generera självsignerade certifikat.
Konfigurera SAML i webbapplikationer
Konfigurera SAML i webbapplikationerna med uppgifterna från aktuell Identity Provider:
Konfigurera SAML i flexiteAdmin
Konfigurera SAML i flexitePortal
Konfigurera SAML i flexiteWEB
Identity Provider metadata
Placera metadata-filen från Identity Provider i följande katalog i flexiteWEB:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml
Konfiguration
Konfigurera SAML i flexiteWEB med uppgifter om Identity Provider och certifikat. Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.conf
conf
idp_metadata_file=/integration/saml/saml_idp.xml
idp_entity_id=https://idp.company.com:9443/
idp_user_attibute_name=urn:oid:2.4.8.128
fx_user_field_name=username
keystore_file=/integration/saml/saml.jks
keystore_password=keystore_password
sign_request=1
sign_cert_name=sign_certificate
sign_cert_password=sign_password
sign_assertion=1
encrypt_assertion=1
encrypt_cert_name=encrypt_certificate
encrypt_cert_password=encrypt_password
Identity Provider
- idp_metadata_file — Relativ sökväg till den metadata-fil som hämtats från Identity Provider. Använder katalogen
..\flexite\WEB-INF\classessom rot.
I detta exempel:/integration/saml/saml_idp.xml - idp_entity_id — ID för server som agerar Identity Provider.
I detta exempel:https://idp.company.com:9443/ - idp_user_attribute_name — Det attribut hos Identity Provider som innehåller användar-id.
I detta exempel:urn:oid:2.4.8.128 - fx_user_field_name — Det attribut i flexite som användar-id från Identity Provider ska verifieras mot. Möjliga alternativ:
- username — Användarnamn angivet på användarkortet i flexite.
- unique-id — Unik sträng angiven på användarkortet i flexite.
Certifikat
I detta exempel använder vi oss av de certifikat som genererades på applikationsservern i avsnitt Generera självsignerade certifikat.
- keystore_file — Relativ sökväg till keystore för SAML-certifikat. Använder katalogen
...flexite\WEB-INF\classessom rot.
I detta exempel:saml.jks - keystore_password — Lösenord i klartext för SAML-keystore.
I detta exempel:keystore_password - sign_request — Anger huruvida Requests skickade från flexiteWEB till Identity Provider ska signeras med certifikat eller ej. Nyttjar certifikatet som angivits i
sign_cert_name.- 0 — Signera inte Requests.
- 1 — Signera Requests med certifikat.
- sign_cert_name — Namn på det certifikat som ska nyttjas av flexiteWEB för signering av Requests. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:sign_certificate - sign_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för signering.
I detta exempel:sign_password - sign_assertion — Ange huruvida Assertions från Identity Provider måste vara signerade med certifikat eller ej.
- 0 — Kräv inte signering av Assertions.
- 1 — Kräv signering av Assertions med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet.
- encrypt_assertion — Anger huruvida Assertions som skickas från Identity Provider ska krypteras med certifikat eller ej. Nyttjar certifikatet som angivits i
encrypt_cert_name.- 0 — Kryptera inte Assertions.
- 1 — Kryptera Assertions med certifikat.
- encrypt_cert_name — Namn på det certifikat som ska nyttjas av Identity Provider för kryptering av Assertions. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:encrypt_certificate - encrypt_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för kryptering av Assertions.
I detta exempel:encrypt_password
Konfigurera SAML i flexiteAdmin
Identity Provider metadata
Placera metadata-filen från Identity Provider i följande katalog i flexiteAdmin:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml
Konfiguration
Konfigurera SAML i flexiteAdmin med uppgifter om Identity Provider och certifikat. Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.conf
conf
idp_metadata_file=saml_idp.xml
idp_entity_id=https://idp.company.com:9443/
idp_user_attibute_name=urn:oid:2.4.8.128
fx_user_field_name=username
keystore_file=/integration/saml/saml.jks
keystore_password=keystore_password
sign_request=1
sign_cert_name=sign_certificate
sign_cert_password=sign_password
sign_assertion=1
encrypt_assertion=1
encrypt_cert_name=encrypt_certificate
encrypt_cert_password=encrypt_password
Identity Provider
- idp_metadata_file — Relativ sökväg till den metadata-fil som hämtats från Identity Provider. Använder katalogen för SAML som rot.
I detta exempel:saml_idp.xml - idp_entity_id — ID för server som agerar Identity Provider.
I detta exempel:https://idp.company.com:9443/ - idp_user_attribute_name — Det attribut hos Identity Provider som innehåller användar-id.
I detta exempel:urn:oid:2.4.8.128 - fx_user_field_name — Det attribut i flexite som användar-id från Identity Provider ska verifieras mot. Möjliga alternativ:
- username — Användarnamn angivet på användarkortet i flexite.
- unique-id — Unik sträng angiven på användarkortet i flexite.
Certifikat
I detta exempel använder vi oss av de certifikat som genererades på applikationsservern i avsnitt Generera självsignerade certifikat.
- keystore_file — Relativ sökväg till keystore för SAML-certifikat. Använder katalogen för SAML som rot.
I detta exempel:saml.jks - keystore_password — Lösenord i klartext för SAML-keystore.
I detta exempel:keystore_password - sign_request — Anger huruvida Requests skickade från flexiteAdmin till Identity Provider ska signeras med certifikat eller ej. Nyttjar certifikatet som angivits i
sign_cert_name.- 0 — Signera inte Requests.
- 1 — Signera Requests med certifikat.
- sign_cert_name — Namn på det certifikat som ska nyttjas av flexiteAdmin för signering av Requests. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:sign_certificate - sign_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för signering.
I detta exempel:sign_password - sign_assertion — Ange huruvida Assertions från Identity Provider måste vara signerade med certifikat eller ej.
- 0 — Kräv inte signering av Assertions.
- 1 — Kräv signering av Assertions med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet.
- encrypt_assertion — Anger huruvida Assertions som skickas från Identity Provider ska krypteras med certifikat eller ej. Nyttjar certifikatet som angivits i
encrypt_cert_name.- 0 — Kryptera inte Assertions.
- 1 — Kryptera Assertions med certifikat.
- encrypt_cert_name — Namn på det certifikat som ska nyttjas av Identity Provider för kryptering av Assertions. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:encrypt_certificate - encrypt_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för kryptering av Assertions.
I detta exempel:encrypt_password
Konfigurera SAML i flexitePortal
Identity Provider metadata
Placera metadata-filen från Identity Provider i följande katalog i flexitePortal:
C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\metadata\external
Konfiguration — Externa användare
Konfigurera SAML i flexitePortal med uppgifter om Identity Provider och certifikat.
I detta exempel använder vi SAML för att autentisera externa användare som inte har personliga konton i flexite. Denna lösning förutsätter att flexite konfigurerats att nyttja Identiteter (flexite — Komponenten Identitet och flexitePortal).
Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml.json
json
{
  "spEntityId": "https://flexite.company.com/flexitePortal/app/authentication/saml/metadata",
  "providers": {
    "external_idp": {
      "idpMetadataPath": "metadata/external/saml_idp.xml",
      "authenticationFlow": "external",
      "displayName": "External IdP",
      "attributeMappings": {
        "firstName": "urn:oid:2.4.8.16",
        "lastName": "urn:oid:2.4.8.32",
        "mail": "urn:oid:2.4.8.64",
        "uniqueId": "urn:oid:2.4.8.128"
      },
      "subjectIdSource": "uniqueId",
      "requireSignedResponse": false,
      "requireSignedAssertion": true,
      "keystorePath": "saml.jks",
      "keystoreType": "JKS",
      "keystorePassword": "keystore_password",
      "signAuthnRequest": true,
      "keyAlias": "sign_certificate",
      "keyPassword": "sign_password",
      "encryptAssertion": true,
      "encryptionKeyAlias": "encrypt_certificate",
      "encryptionKeyPassword": "encrypt_password",
      "nameLetterCase": "none",
      "clockSkewSeconds": 120
    }
  }
}
Service Provider
- spEntityId — Service Provider-identitet som nyttjas av flexitePortal. Denna identitet gäller för samtliga Identity Providers.
I detta exempel:https://flexite.company.com/flexitePortal/app/authentication/saml/metadata
Identity Provider
Uppgifter för Identity Providers anges i providers, där en profil skapas per Identity Provider. I detta exempel har vi döpt vår profil till external_idp.
- idpMetadataPath — Relativ sökväg till den metadata-fil som hämtats från Identity Provider. Använder katalogen för SAML som rot.
I detta exempel:metadata/external/saml_idp.xml - authenticationFlow — Anger huruvida SAML-inloggning ska ske med interna flexite-konton eller externa Identiteter.
- external — Inloggning sker med externa Identiteter. Slagning sker mot Identitetsattribut. För nya identiteter skapas automatiskt ett nytt konto.
- internal — Inloggning sker med interna flexite-konton. Stöds ej i dagsläget.
- displayName — Valfritt visningsnamn för profilen som presenteras i gränssnittet. Om inget namn anges visas istället profilnamnet.
I detta exempel:External IdP - attributeMappings — Koppla SAML-attribut till Identitetsattribut och variablar som kan nyttjas av andra funktioner.
- firstName — Ange vilket SAML-attribut som motsvarar en Identitets förnamn. Obligatoriskt attribut.
I detta exempel:urn:oid:2.4.8.16 - lastName — Ange vilket SAML-attribut som motsvarar en Identitets efternamn. Obligatoriskt attribut.
I detta exempel:urn:oid:2.4.8.32 - mail — Ange vilket SAML-attribut som motsvarar en Identitets e-postadress.
I detta exempel:urn:oid:2.4.8.64 - uniqueId — SAML-attribut som i vårt exempel innehåller användarens unika ID.
I detta exempel:urn:oid:2.4.8.128
- firstName — Ange vilket SAML-attribut som motsvarar en Identitets förnamn. Obligatoriskt attribut.
- subjectIdSource — Anger vilket attribut från
attributeMappingssom ska användas som unikt ID för Identiteten i flexite. Det är med den Identitet som matchar detta värde som inloggning kommer ske. - requireSignedResponse — Ange huruvida svar från Identity Provider måste vara signerade med certifikat eller ej.
- true — Kräv signering av svar med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet.
- false — Kräv inte signering av svar.
- requireSignedAssertion — Ange huruvida Assertions från Identity Provider måste vara signerade med certifikat eller ej.
- true — Kräv signering av Assertions med certifikat. Kräver att metadata-filen innehåller certifikat för att verifiera signerings-certifikatet.
- false — Kräv inte signering av Assertions.
Certifikat
Inställningar för certifikat anges per Identity Provider i providers.
- keystorePath — Relativ sökväg till keystore för SAML-certifikat. Använder katalogen för SAML som rot.
I detta exempel:saml.jks - keystoreType — Format på keystore. Stödjer
JKS(Java KeyStore) ochPKCS12(Public-Key Cryptography Standards #12).
I detta exempel:JKS - keystorePassword — Lösenord i klartext för SAML-keystore.
I detta exempel:keystore_password - signAuthnRequest — Ange huruvida Requests som skickas från flexitePortal till Identity Provider ska signeras med certifikat eller ej. Nyttjar certifikatet som angivits i
keyAlias.- true — Signera Requests med certifikat.
- false — Signera inte Requests.
- keyAlias — Namn på det certifikat som ska nyttjas av flexitePortal för signering av Requests. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:sign_certificate - keyPassword — Lösenord i klartext för det certifikat som ska nyttjas för signering av Requests.
I detta exempel:sign_password - encryptAssertion — Ange huruvida Assertions från Identity Provider ska krypteras med certifikat eller ej. Nyttjar certifikatet som angivits i
encryptionKeyAlias.- true — Kryptera Assertions med certifikat.
- false — Kryptera inte Assertions.
- encryptionKeyAlias — Namn på det certifikat som ska nyttjas av Identity Provider för kryptering av Assertions. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:encrypt_certificate - encryptionKeyPassword — Lösenord i klartext för det certifikat som ska nyttjas för kryptering av Assertions.
I detta exempel:encrypt_password
Övrigt
- nameLetterCase — Ange hur namn-information som mottas från Identity Provider ska formateras när det sparas till flexite. Namn-information inkluderar attribut som innehåller för- och efternamn och berör inte information såsom e-postadress eller unikt ID.
- none — Använd formatering från leverantör. Standardbeteende om parametern utelämnas.
- uppercase — Formatera namn i versaler.
- titlecase — Formatera namn med inledande versal.
- clockSkewSeconds — Tillåten klockskillnad i sekunder mellan Identity Provider och flexitePortal vid validering av tidsstämplar i SAML Assertions.
Standardvärde:120
Registrera webbapplikationer hos Identity Provider
För att webbapplikationerna ska kunna nyttja SAML måste applikationerna först registreras som Service Providers hos önskad Identity Provider.
Registrera flexiteWEB
På den server som agerar Identity Provider, registrera flexiteWEB som Service Provider. För detta behöver URL för metadata i flexiteWEB anges. I en standardinstallation ser den ut på följande vis:
https://flexite.company.com/flexite/login/saml.jsp?metadata=1Registrera flexiteAdmin
På den server som agerar Identity Provider, registrera flexiteAdmin som Service Provider. För detta behöver URL för metadata i flexiteAdmin anges. I en standardinstallation ser den ut på följande vis:
https://flexite.company.com/flexiteAdmin/saml/metadataRegistrera flexitePortal
På den server som agerar Identity Provider, registrera flexitePortal som Service Provider. För detta behöver URL för metadata för aktuell Identity Provider i flexitePortal anges. Denna URL konstrueras från spEntityId + provider för aktuell Identity Provider, angiven i saml.json.
I vårt exempel ser den ut på följande vis:
https://flexite.company.com/flexitePortal/app/authentication/saml/metadata/external_idpAktivera inloggning via SAML i webbapplikationer
Med kommunikationen mellan webbapplikationerna (Service Providers) och Identity Provider upprättad återstår det att aktivera automatisk inloggning via SAML i applikationerna.
För flexiteWEB och flexiteAdmin sker detta genom att i konfigurationsfiler ange vilka inloggningsmetoder som ska nyttjas.
I flexitePortal presenteras samtliga aktiva inloggningsmetoder automatiskt, och ingen vidare konfiguration krävs.
Inloggning via SAML i flexiteWEB
I flexiteWEB måste vi definiera de inloggningsmetoder som ska tillåtas.
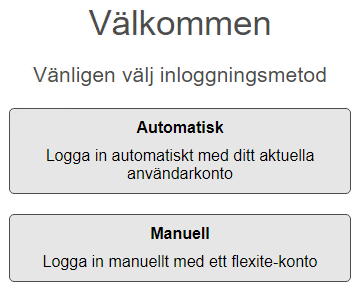
Det är möjligt att samtidigt tillåta både manuell och automatisk inloggning. I detta fall visas en välkomstsida vid anslutning till flexiteWEB där användaren ombeds välja metod för inloggning; manuellt med flexite- eller LDAP-konto eller automatiskt enligt konfigurerad integration.
Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexite\WEB-INF\classes\settings\flexite.conf
Exempel där enbart automatisk inloggning med SAML tillåts:
conf
login-type-manual=NONE
login-type-auto=SAML- login-type-manual — Ange val av manuell autentiseringsmetod där användare själva behöver mata in inloggningsuppgifter.
Tillgängliga alternativ:- FLEXITE — Autentisera mot samtliga användare i flexite-databasen.
- FLEXITE_RESTRICTED — Autentisera mot de användare i flexite-databasen som givits tillåtelse att logga in manuellt när systemet använder begränsad inloggning. Denna inställning aktiveras på den individuelle användarens användarkort.
För information om användarinställningar, se manualen för flexite Administration. - LDAP — Autentisera mot extern LDAP-server. Kräver ytterligare konfiguration.
- NONE — Tillåt inte manuell inloggning.
- login-type-auto — Ange val av automatisk autentiseringsmetod där användare inte själva behöver mata in inloggningsuppgifter. För nyttjande av SAML anges alternativet SAML.
Välkomstsida när både manuell och automatisk inloggning tillåts
När både manuell och automatisk inloggning är aktiverad visas en välkomstsida där användaren ombeds välja metod:
Inloggning via SAML i flexiteAdmin
I flexiteAdmin måste vi definiera de inloggningsmetioder som ska användas.
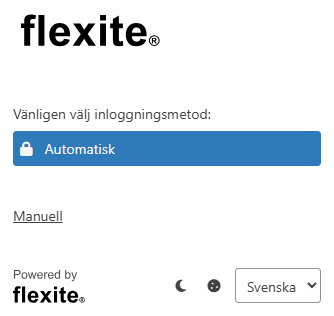
Det är möjligt att samtidigt tillåta både manuell och automatisk inloggning. I detta fall visas en välkomstsida vid anslutning till flexiteAdmin där användaren ombeds välja metod för inloggning; manuellt med flexite-konto eller automatiskt enligt konfigurerad integration.
Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\flexiteAdmin.conf
Exempel där enbart automatisk inloggning med SAML tillåts:
conf
login-type=SAML- login-type — Ange val av autentiseringsmetod. Flera metoder separeras med mellanslag.
Tillgängliga alternativ:- MANUAL — Manuell autentisering mot samtliga användare i flexite-databasen.
- SAML — Automatisk autentisering mot SAML IdP.
Välkomstsida när både manuell och automatisk inloggning tillåts
När både manuell och automatisk inloggning är aktiverad visas en välkomstsida där användaren ombeds välja metod:
Inloggning via SAML i flexitePortal
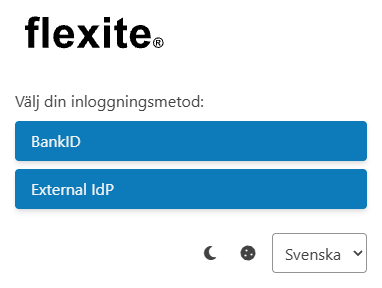
I flexitePortal presenteras samtliga inloggningsalternativ som konfigurerats.
I det fall flera metoder konfigurerats visas en välkomstsida där användaren ombeds välja metod:
Starta webbapplikationer
Ta bort samtliga filer och kataloger för berörda applikationer i Catalina Work:
C:\tomcat\work\Catalina\localhost\flexiteC:\tomcat\work\Catalina\localhost\flexiteAdminC:\tomcat\work\Catalina\localhost\flexitePortal
Starta de berörda applikationerna.
Uppdatera certifikat
Certifikat utfärdas med en fast giltighetstid och behöver således uppdateras med jämna mellanrum. Denna typ av uppdatering går i korthet ut på att ersätta befintliga certifikat med nya. Certifikat kan antingen utfärdas av en betrodd Certificate Authority, men det är även möjligt att generera självsignerade certifikat lokalt i Apache Tomcat.
Certifikaten installeras i en individuell Java Keystore per applikation, som standard saml.jks. I och med att denna keystore enbart används för SAML är det rekommenderat att skapa en ny keystore för de nya certifikaten istället för att lägga till fler certifikat till befintlig.
Det är rekommenderat att använda unika certifikat för de individuella applikationerna.
Tillvägagångssätt
Uppdatering av certifikat för SAML utförs i följande grundläggande steg:
- Ta reda på information om befintliga certifikat.
- Stoppa webbapplikationer.
- Installera certifikat i webbapplikationer.
- Uppdatera konfiguration av SAML i webbapplikationer.
- Starta webbapplikationer.
- Uppdatera metadata för webbapplikationer (Service Providers) hos Identity Provider.
Verktyg
För att hantera certifikaten i Java keystore använder vi oss av verktyget keytool som levereras med JDK. Information om detta verktyg finns att läsa hos Oracle:
https://docs.oracle.com/en/java/javase/11/tools/keytool.html
Bra att veta
I CMD och Powershell nyttjas mellanslag som ett skiljetecken mellan kommandon. Filer och sökvägar som innehåller mellanslag måste därmed inneslutas i citationstecken.
Ta reda på information om befintliga certifikat
För certifikat som genereras på applikationsservern är det rekommenderat att återanvända information från befintliga certifikat. För att ta reda på denna information används konfigurationsfilerna för SAML i respektive applikation.
Befintliga certifikat i flexiteWEB
I flexiteWEB har konfigurationsfilen för SAML följande sökväg:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.conf
Ta reda på filnamn och lösenord för aktuell keystore i konfigurationsfilen för SAML.
confkeystore_file=/integration/saml/saml.jks keystore_password=keystore_password- keystore_file — Relativ sökväg till aktuell keystore. Använder
..\flexite\WEB-INF\classessom rot.
I detta exempel:/integration/saml/saml.jks - keystore_password — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
- keystore_file — Relativ sökväg till aktuell keystore. Använder
Visa detaljerad information om samtliga certifikat i aktuell keystore. Navigera till
C:\tomcat\jdk\binoch kör följande kommando:cmdkeytool.exe -list -v -keystore "C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks" -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten.
I detta exempel:C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
Notera värden för följande parametrar för respektive certifikat:
- Alias name — Namnet på certifikatet.
- Owner/Issuer — Den som utfärdat certifikatet.
Befintliga certifikat i flexiteAdmin
I flexiteAdmin har konfigurationsfilen för SAML följande sökväg:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.conf
Ta reda på filnamn och lösenord för aktuell keystore i konfigurationsfilen för SAML.
confkeystore_file=saml.jks keystore_password=keystore_password- keystore_file — Relativ sökväg till aktuell keystore. Använder katalogen för SAML som rot.
I detta exempel:saml.jks - keystore_password — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
- keystore_file — Relativ sökväg till aktuell keystore. Använder katalogen för SAML som rot.
Visa detaljerad information om samtliga certifikat i aktuell keystore. Navigera till
C:\tomcat\jdk\binoch kör följande kommando:cmdkeytool.exe -list -v -keystore "C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.jks" -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten.
I detta exempel:C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
Notera värden för följande parametrar för respektive certifikat:
- Alias name — Namnet på certifikatet.
- Owner/Issuer — Den som utfärdat certifikatet.
Befintliga certifikat i flexitePortal
I flexitePortal har konfigurationsfilen för SAML följande sökväg:
C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml.json
Ta reda på filnamn och lösenord för aktuella keystores i konfigurationsfilen för SAML. flexitePortal har stöd för att nyttja flera Identity Providers samtidigt, och varje Identity Provider kan ha en egen keystore. Varje individuell Identity Provider sparas till en unik
provider.json"providers": { "external_idp": { ... "keystorePath": "saml.jks", "keystoreType": "JKS", "keystorePassword": "keystore_password", ... } }- keystorePath — Relativ sökväg till aktuell keystore. Använder katalogen för SAML som rot.
I detta exempel:saml.jks - keystoreType — Format på keystore.
I detta exempel:JKS - keystorePassword — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
- keystorePath — Relativ sökväg till aktuell keystore. Använder katalogen för SAML som rot.
Visa detaljerad information om samtliga certifikat i aktuell keystore. Navigera till
C:\tomcat\jdk\binoch kör följande kommando:cmdkeytool.exe -list -v -keystore "C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.jks" -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten.
I detta exempel:C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
Notera värden för följande parametrar för respektive certifikat:
- Alias name — Namnet på certifikatet.
- Owner/Issuer — Den som utfärdat certifikatet.
Stoppa webbapplikationer och ta backup
- Stoppa webbapplikationerna.
- Ta backup på befintliga keystores genom att döpa om dem eller flytta dem till annan plats.
- I flexiteWEB har keystore följande sökväg som standard:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - I flexiteAdmin har keystore följande sökväg som standard:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.jks - I flexitePortal har keystore följande sökväg som standard:
C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.jks
- I flexiteWEB har keystore följande sökväg som standard:
Installera nya certifikat i webbapplikationer
Uppdatering av certifikat sker genom att importera nya certifikat från en betrodd Certificate Authority alternativt generera nya självsignerade certifikat och lagra dem i nya keystores.
Importera certifikat från betrodd Certificate Authority
För information om tillvägagångssätt för att importera certifikat utfärdade av en betrodd Certificate Authority, se kapitel för respektive applikation:
- flexiteWEB — Importera certifikat från betrodd Certificate Authority
- flexiteAdmin — Installera certifikat i flexiteAdmin
- flexitePortal — Installera certifikat i flexitePortal
Rekommendation för keystore
- Använd samma filnamn som för tidigare keystore. Detta motsvarar parametern
keystorei verktygetkeytoolochkeystore_filei konfigurationsfilensaml.conf. - Ange nytt lösenord enligt policy.
Generera självsignerade certifikat
För information om tillvägagångssätt för att generera självsignerade certifikat lokalt på applikationsservern, se kapitel för respektive applikation:
- flexiteWEB — Generera självsignerade certifikat
- flexiteAdmin — Installera certifikat i flexiteAdmin
- flexitePortal — Installera certifikat i flexitePortal
Rekommendation för keystore
- Använd samma filnamn som för tidigare keystore. Detta motsvarar parametern
keystorei verktygetkeytoolochkeystore_filei konfigurationsfilensaml.conf. - Ange nytt lösenord enligt policy.
Rekommendation för certifikat
- Använd samma namn som för tidigare certifikat. Detta motsvarar parametern
aliasi verktygetkeytoolochsign_cert_namerespektiveencrypt_cert_namei konfigurationsfilensaml.conf. - Använd samma ägaruppgifter som för tidigare certifikat.
- Ange giltighetstid enligt policy.
- Ange nya lösenord enligt policy.
Uppdatera konfiguration i flexiteWEB
Konfigurera SAML i flexiteWEB att nyttja de nya certifikaten. Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.conf
Visa detaljerad information om certifikat i aktuell keystore. Navigera till
C:\tomcat\jdk\binoch kör följande kommando:cmdkeytool.exe -list -v -keystore "C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks" -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten.
I detta exempel:C:\tomcat\webapps\flexite\WEB-INF\classes\integration\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
Redigera konfigurationsfilen för SAML i flexiteWEB;
saml.conf.confkeystore_file=/integration/saml/saml.jks keystore_password=keystore_password sign_request=1 sign_cert_name=sign_certificate sign_cert_password=sign_password sign_assertion=1 encrypt_assertion=1 encrypt_cert_name=encrypt_certificate encrypt_cert_password=encrypt_passwordAv intresse är följande parametrar:
- keystore_file — Relativ sökväg till aktuell keystore. Använder
..\flexite\WEB-INF\classessom rot.
I detta exempel:/integration/saml/saml.jks - keystore_password — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password - sign_cert_name — Namn på det certifikat som ska nyttjas för signering. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:sign_certificate - sign_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för signering.
I detta exempel:sign_password - encrypt_cert_name — Namn på det certifikat som ska nyttjas för kryptering. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:encrypt_certificate - encrypt_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för kryptering.
I detta exempel:encrypt_password
- keystore_file — Relativ sökväg till aktuell keystore. Använder
Uppdatera konfiguration i flexiteAdmin
Konfigurera SAML i flexiteAdmin att nyttja de nya certifikaten. Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.conf
Visa detaljerad information om certifikat i aktuell keystore. Navigera till
C:\tomcat\jdk\binoch kör följande kommando:cmdkeytool.exe -list -v -keystore "C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.jks" -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten.
I detta exempel:C:\tomcat\webapps\flexiteAdmin\WEB-INF\classes\settings\integration\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
Redigera konfigurationsfilen för SAML i flexiteAdmin;
saml.conf.confkeystore_file=saml.jks keystore_password=keystore_password sign_request=1 sign_cert_name=sign_certificate sign_cert_password=sign_password sign_assertion=1 encrypt_assertion=1 encrypt_cert_name=encrypt_certificate encrypt_cert_password=encrypt_passwordAv intresse är följande parametrar:
- keystore_file — Relativ sökväg till aktuell keystore. Använder katalogen för SAML som rot.
I detta exempel:saml.jks - keystore_password — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password - sign_cert_name — Namn på det certifikat som ska nyttjas för signering. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:sign_certificate - sign_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för signering.
I detta exempel:sign_password - encrypt_cert_name — Namn på det certifikat som ska nyttjas för kryptering. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:encrypt_certificate - encrypt_cert_password — Lösenord i klartext för det certifikat som ska nyttjas för kryptering.
I detta exempel:encrypt_password
- keystore_file — Relativ sökväg till aktuell keystore. Använder katalogen för SAML som rot.
Uppdatera konfiguration i flexitePortal
Konfigurera SAML i flexitePortal att nyttja de nya certifikaten. Konfigurationsfilen har följande sökväg:
C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.json
Visa detaljerad information om certifikat i aktuell keystore. Navigera till
C:\tomcat\jdk\binoch kör följande kommando:cmdkeytool.exe -list -v -keystore "C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.jks" -storepass keystore_password- list — Kommando för att visa information om innehåll i angiven keystore.
- v — Tilläggskommando till
listför att visa detaljerad information. - keystore {sökväg} — Fullständig sökväg till den keystore-fil som använts för certifikaten.
I detta exempel:C:\tomcat\webapps\flexitePortal\WEB-INF\classes\settings\saml\saml.jks - storepass {lösenord} — Lösenord i klartext för aktuell keystore.
I detta exempel:keystore_password
Redigera konfigurationsfilen för SAML i flexitePortal;
saml.json.json"providers": { "external_idp": { ... "keystorePath": "saml.jks", "keystoreType": "JKS", "keystorePassword": "keystore_password", "keyAlias": "sign_certificate", "keyPassword": "sign_password", "encryptionKeyAlias": "encrypt_certificate", "encryptionKeyPassword": "encrypt_password", ... } }- keystorePath — Relativ sökväg till keystore för SAML-certifikat. Använder katalogen för SAML som rot.
I detta exempel:saml.jks - keystoreType — Format på keystore.
I detta exempel:JKS - keystorePassword — Lösenord i klartext för SAML-keystore.
I detta exempel:keystore_password - keyAlias — Namn på det certifikat som ska nyttjas av flexitePortal för signering av Requests. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:sign_certificate - keyPassword — Lösenord i klartext för det certifikat som ska nyttjas för signering av Requests.
I detta exempel:sign_password - encryptionKeyAlias — Namn på det certifikat som ska nyttjas av Identity Provider för kryptering av Assertions. Motsvarar parametern
Alias nameför certifikat i keystore.
I detta exempel:encrypt_certificate - encryptionKeyPassword — Lösenord i klartext för det certifikat som ska nyttjas för kryptering av Assertions.
I detta exempel:encrypt_password
- keystorePath — Relativ sökväg till keystore för SAML-certifikat. Använder katalogen för SAML som rot.
Starta webbapplikationer
Ta bort samtliga filer och kataloger för berörda applikationer i Catalina Work:
C:\tomcat\work\Catalina\localhost\flexiteC:\tomcat\work\Catalina\localhost\flexiteAdminC:\tomcat\work\Catalina\localhost\flexitePortal
Starta de berörda applikationerna.
Uppdatera metadata för webbapplikationer hos Identity Provider
På den server som agerar Identity Provider, uppdatera metadata via URL:
- flexiteWEB —
https://flexite.company.com/flexite/login/saml.jsp?metadata=1 - flexiteAdmin —
https://flexite.company.com/flexiteAdmin/saml/metadata - flexitePortal — URL konstrueras från
spEntityId+providerför aktuell Identity Provider, angiven isaml.json. I detta exempel:https://flexite.company.com/flexitePortal/app/authentication/saml/metadata/external_idp