

Appearance
Konfigurationsreferens — Rättigheter
Rättigheter styr vad användarkonton tillåts se och göra i flexite.
Rättigheter kan appliceras individuellt på användarkonton, alternativt till en grupp utvalda konton via rättighetsgrupper.
Rättigheter är uppdelade i två huvudkategorier:
- Applikationsrättigheter styr användares åtkomst till administrativa funktioner, såsom exempelvis rättighetshantering, Objekthantering och tillgång till statistikutskick.
- Processrättigheter styr vad användare tillåts se och göra avseende registreringar i processer.
Applikationsrättigheter
Applikationsrättigheter styr vad användarkonton tillåts åtkomst till avseende administrativa funktioner, såsom exempelvis rättighetshantering, Objekthantering och tillgång till statistikutskick.
Systemadministratör
Systemadministratör är en grupp rättigheter som kontrollerar åtkomst till administratörsfunktioner i applikationen flexiteAdmin.
Den övergripande rättigheten, Systemadministratör, ger tillåtelse att logga in i applikationen flexiteAdmin samt se användarkonton inom angivet Administrationsområde.
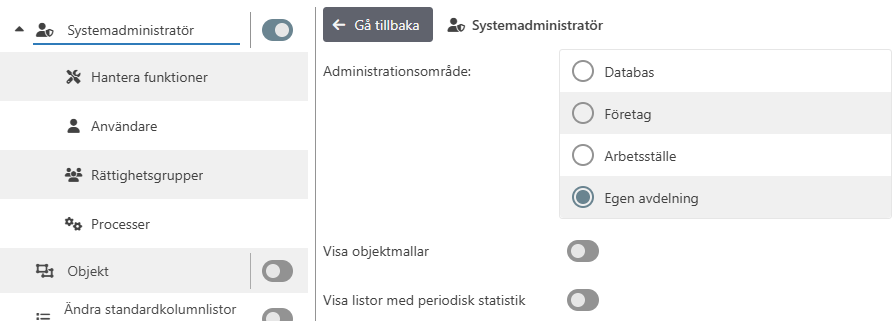
Inställningar
- Administrationsområde — Anger för vilket område i den organisatoriska strukturen som användaren agerar administratör. Enbart objekt som befinner sig inom detta område kommer vara tillgängliga för användaren.
Områdesbegränsningen anges som organisatorisk nivå, där den faktiska begränsningen gällande specifikt Företag, Arbetsställe och Avdelning baseras på vilken avdelning som den individuelle användaren tillhör.- Databas — Tillåt åtkomst till hela organisationen, oavsett vilken avdelning den individuelle användaren tillhör.
- Företag — Tillåt åtkomst till det företag som användaren tillhör, inklusive underliggande arbetsställen och avdelningar.
- Arbetsställe — Tillåt åtkomst till det arbetsställe som användaren tillhör, inklusive underliggande avdelningar.
- Egen avdelning — Tillåt åtkomst till den avdelning som användaren tillhör, inklusive underliggande avdelningar.
- Visa objektmallar — Tillåt att se Objektmallar inom angivet område.
Krävs för att kunna se och redigera rättigheter för Objekt (Hantera funktioner). - Visa listor med periodisk statistik — Tillåt att se Periodisk Statistik inom angivet område.
Krävs för att kunna se och redigera rättigheter för Visa listor med periodisk statistik (Hantera funktioner).
Hantera funktioner
Rättigheter för Hantera funktioner kontrollerar åtkomst till systeminställningar samt vilka rättigheter som användare ska kunna se och redigera för användare och rättighetsgrupper inom angivet område.
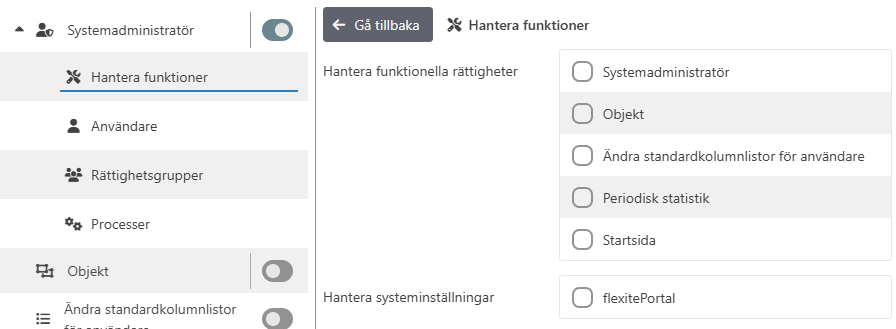
Hantera funktionella rättigheter
Dessa rättigheter kontrollerar vilka rättigheter som användare ska kunna se och redigera för användare och rättighetsgrupper.
Dessa inställningar är beroende av rättigheterna för att Visa respektive Redigera rättigheter för användare respektive rättighetsgrupper.
- Systemadministratör — Tillåt åtkomst till rättigheter för Systemadministratör.
- Objekt — Tillåt åtkomst till rättigheter för Objekt.
Objektmallar inom det egna Administrationsområdet är tillgängliga.
Beroende av rättigheter för Visa objektmallar (Systemadministratör). - Ändra standardkolumnlistor för användare — Tillåt åtkomst till rättigheter för Standardkolumnlistor.
- Periodisk statistik — Tillåt åtkomst till rättigheter för Periodisk statistik.
Periodisk statistik inom det egna Administrationsområdet är tillgängliga.
Beroende av rättigheter för Visa listor med periodisk statistik (Systemadministratör). - Startsida — Tillåt åtkomst till rättigheter för Startsida.
Hantera systeminställningar
Dessa rättigheter kontrollerar vilka systeminställningar som användare ska ha tillåtelse att redigera.
Användare som har tillåtelse att se eller redigera rättigheter för användare och/eller grupper kommer därtill tilldelas möjligheten att själv se respektive redigera rättigheter för valda systeminställningar.
- flexitePortal — Tillåt åtkomst till systeminställningar för flexitePortal.
Användare
Rättigheter för Användare kontrollerar vilken information som går att se respektive redigera för användare.
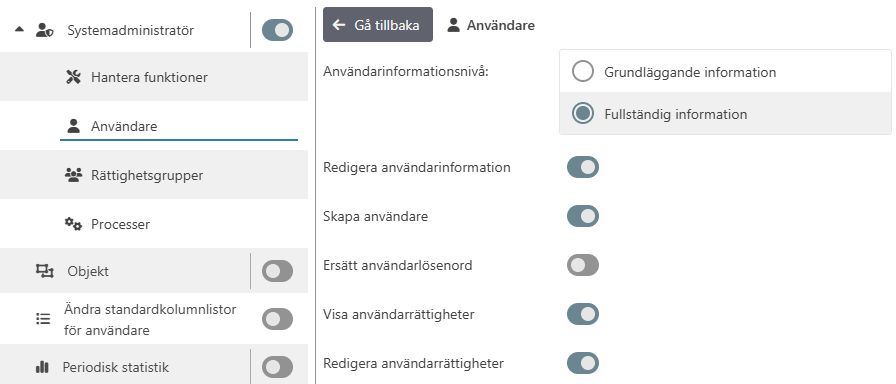
Inställningar
- Användarinformationsnivå — Anger vilken Användarinformation som är synlig i användarkortet.
Användarinformation inkluderar uppgifter om exempelvis namn, användarnamn, e-postadress och närmaste chef.- Grundläggande information — Tillåt att se Användarnamn, Förnamn och Efternamn.
- Fullständig information — Tillåt att se all Användarinformation.
- Redigera användarinformation — Tillåt att redigera Användarinformation.
Kräver rättighet att se fullständig information.- Skapa användare — Tillåt att skapa användarkonton.
Kräver rättighet att redigera användarinformation.
- Skapa användare — Tillåt att skapa användarkonton.
- Ersätt användarlösenord — Tillåt att kräva lösenordsbyte för användarkonton.
Bytet utförs av innehavaren av det valda kontot efter inloggning med nuvarande lösenord. - Visa användarrättigheter — Tillåt att se personliga rättigheter för användarkonton.
Vilka rättigheter som är synliga kontrolleras av rättigheter för Hantera funktioner.- Redigera användarrättigheter — Tillåt att redigera synliga personliga rättigheter för användarkonton.
Kräver rättighet att visa användarrättigheter.
- Redigera användarrättigheter — Tillåt att redigera synliga personliga rättigheter för användarkonton.
Rättighetsgrupper
Rättigheter för Rättighetsgrupper kontrollerar vilka rättighetsgrupper som är synliga samt vilken information som går att se respektive redigera för rättighetsgrupper.
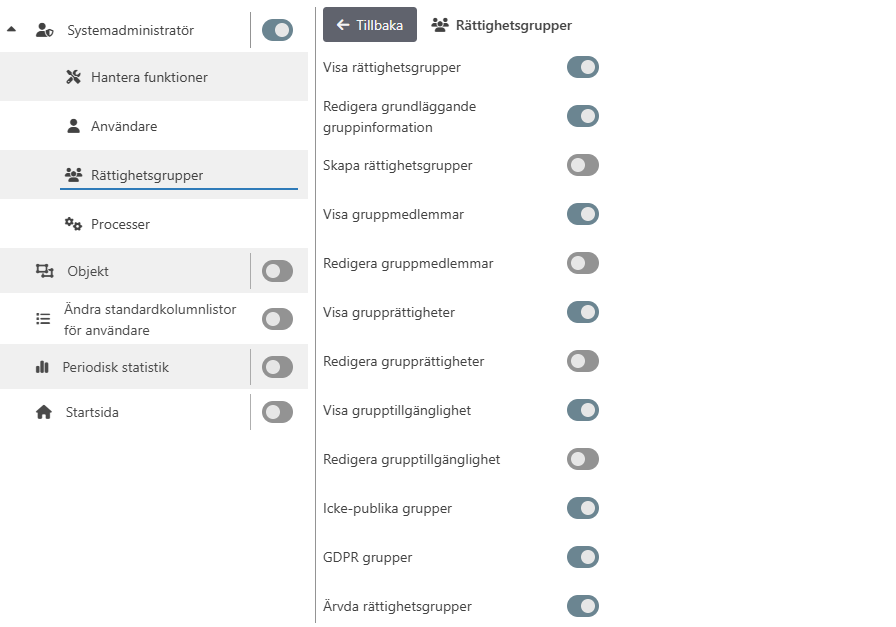
Inställningar
- Visa rättighetsgrupper — Tillåt att se publika rättighetsgrupper av typen Standard som skapats inom angivet Administrationsområde samt grundläggande Egenskaper för dessa grupper.
Denna rättighet kontrollerar huruvida det ska vara möjligt att tilldela fler rättigheter för rättighetsgrupper. - Redigera grundläggande gruppinformation — Tillåt att redigera Visningsnamn samt Beskrivning för rättighetsgrupper av typen Standard som skapats inom angivet Administrationsområde.
- Skapa rättighetsgrupper — Tillåt att skapa rättighetsgrupper av typen Standard.
Kräver rättighet att redigera rättighetsgrupper.
- Skapa rättighetsgrupper — Tillåt att skapa rättighetsgrupper av typen Standard.
- Visa gruppmedlemmar — Tillåt att för rättighetsgrupper se användarkonton som är medlemmar i gruppen.
Tillåt att för användarkonton se rättighetsgrupper som användaren är medlem i.
Enbart användarkonton respektive rättighetsgrupper inom angivet Administrationsområde är synliga på dessa platser.- Redigera gruppmedlemmar — Tillåt att för rättighetsgrupper lägga till och ta bort användarkonton från gruppen.
Tillåt att för användarkonton tilldela och ta bort gruppmedlemskap.
Kräver rättighet att visa gruppmedlemmar.
- Redigera gruppmedlemmar — Tillåt att för rättighetsgrupper lägga till och ta bort användarkonton från gruppen.
- Visa grupprättigheter — Tillåt att se rättigheter för rättighetsgrupper av typen Standard.
Vilka rättigheter som är synliga kontrolleras av rättigheter för Hantera funktioner.- Redigera grupprättigheter — Tillåt att redigera synliga rättigheter för rättighetsgrupper av typen Standard som skapats inom angivet Administrationsområde.
Kräver rättighet att visa grupprättigheter.
- Redigera grupprättigheter — Tillåt att redigera synliga rättigheter för rättighetsgrupper av typen Standard som skapats inom angivet Administrationsområde.
- Visa grupptillgänglighet — Tillåt att se inställningar för Tillgänglighet för rättighetsgrupper av typen Standard som skapats inom angivet Administrationsområde.
- Redigera grupptillgänglighet — Tillåt att redigera inställningar för Tillgänglighet för rättighetsgrupper av typen Standard som skapats inom angivet Administrationsområde.
Kräver rättighet att visa grupptillgänglighet.
- Redigera grupptillgänglighet — Tillåt att redigera inställningar för Tillgänglighet för rättighetsgrupper av typen Standard som skapats inom angivet Administrationsområde.
- Icke-publika grupper — Tillåt att se rättighetsgrupper som konfigurerats att inte vara Publika.
Tillsammans med rättigheten Redigera grundläggande gruppinformation tilldelas även möjligheten att ändra publik status för grupper som skapats inom angivet Administrationsområde. - GDPR grupper — Tillåt att se rättighetsgrupper av typen GDPR som skapats inom angivet Administrationsområde.
För GDPR-grupper är det enbart möjligt att redigera gruppmedlemskap. - Ärvda rättighetsgrupper — Tillåt att se rättighetsgrupper av typen Standard som skapats ovanför angivet Administrationsområde men som via Tillgänglighet är tillgängliga inom området.
Observera att det inte är tillåtet att redigera Egenskaper och Rättigheter för ärvda rättighetsgrupper.
Objekt
Rättigheter för Objekt kontrollerar för vilka Objektmallar det ska vara möjligt att lägga till, redigera, inaktivera och/eller ta bort objekt.
För användare med dessa rättigheter är det möjligt att hantera Objekt i komponenterna Objekt och Objektlista vid arbete i formulär med registreringar.
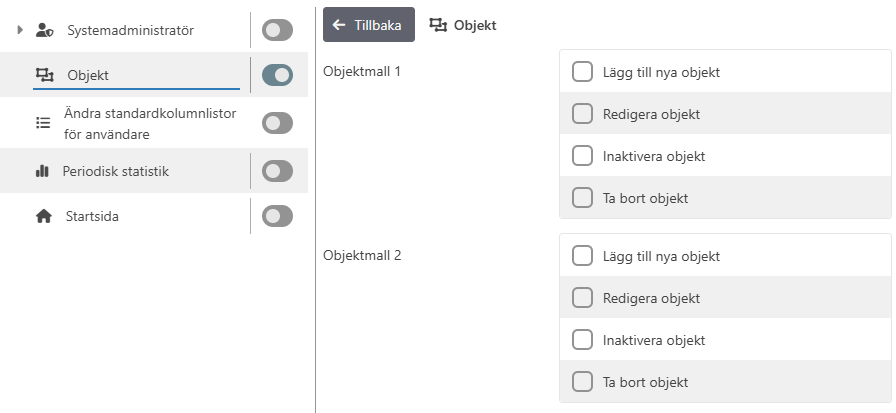
Inställningar
- Lägg till — Skapa nya Objekt.
- Editera — Ändra information i befintliga Objekt.
- Inaktivera — Inaktivera befintliga Objekt.
Ett inaktiverat Objekt är inte längre valbart i nya registreringar, men val i befintliga registreringar påverkas inte. - Ta bort — Ta bort befintliga Objekt.
Ett borttaget Objekt är inte längre valbart i nya registreringar, och det raderas även från befintliga registreringar.
Tillgängliga Objektlistor
För personliga rättigheter för användare är följande Objektmallar tillgängliga:
- Objektmallar som ligger på användarens Arbetsställe.
- Objektmallar som ligger på en organisatorisk enhet ovanför användarens Arbetsställe och som gjorts Tillgänglig på användarens Arbetsställe.
För rättighetsgrupper är följande Objektmallar tillgängliga:
- Objektmallar som ligger på samma organisatoriska enhet som rättighetsgruppen.
- Objektmallar som ligger på en organisatorisk enhet ovanför rättighetsgruppens organisatoriska enhet och som gjorts Tillgänglig på rättighetsgruppens organisatoriska enhet.
Ändra standardkolumnlistor för användare
Rättigheten för Ändra standardkolumnlistor för användare möjliggör att för listvyer i flexiteWEB och SmoothForms ange vilken kolumnlista som ska användas som standard av samtliga användare. En kolumnlista kontrollerar vilken information som ska vara synlig och i vilken ordning i listvyer.
Konfiguration av kolumnlistor utförs i flexiteWEB.
Periodisk statistik
Rättigheter för Periodisk statistik kontrollerar vilka statistikutskick som användaren ska vara mottagare av.
Konfiguration av Periodisk Statistik utförs i flexiteCLIENT.
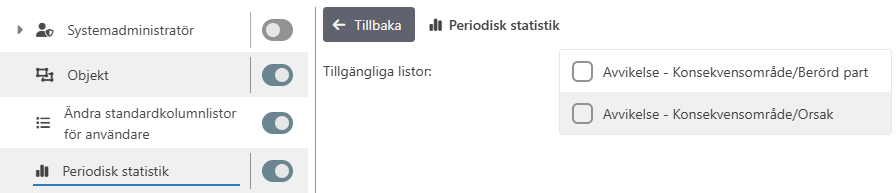
Tillgänglig Periodisk Statistik
För personliga rättigheter för användare är följande Periodisk Statistik tillgänglig:
- Periodisk Statistik som ligger på användarens Arbetsställe.
- Periodisk Statistik som ligger på en organisatorisk enhet ovanför användarens Arbetsställe och som gjorts Tillgänglig på användarens Arbetsställe.
För rättighetsgrupper är följande Periodisk Statistik tillgänglig:
- Periodisk Statistik som ligger på samma organisatoriska enhet som rättighetsgruppen.
- Periodisk Statistik som ligger på en organisatorisk enhet ovanför rättighetsgruppens organisatoriska enhet och som gjorts Tillgänglig på rättighetsgruppens organisatoriska enhet.
Startsida
I Webbinställningar i flexiteCLIENT anges globala inställningar för vad som ska presenteras som standard för användare direkt efter inloggning i flexiteWEB.
Rättigheter för Startsida möjliggör att skräddarsy denna presentation för individuella användare och grupper.
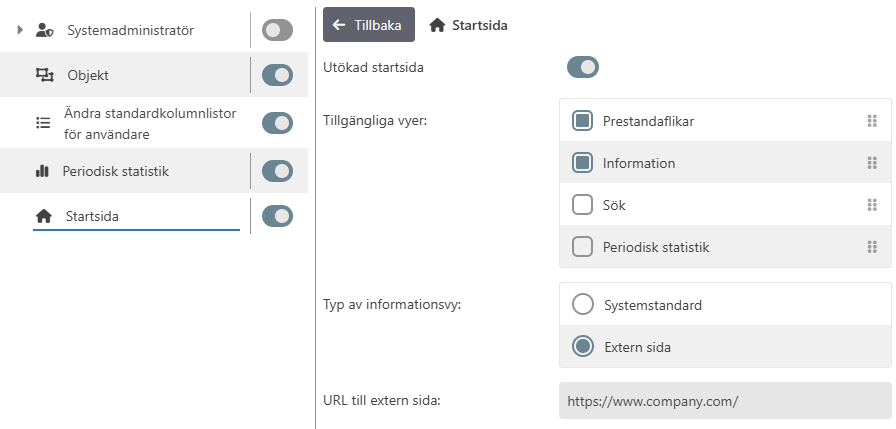
Inställningar
- Utökad startsida — Aktivera för att möjliggöra att visa Prestandaflikar. Inaktivera för att dölja dessa flikar.
- Tillgängliga vyer — Ange vilka flikar som presenteras i Hem-fliken i flexiteWEB.
- Prestandaflikar — Visa flikarna Instrumentpanel, Mina registreringar, Mitt ansvar samt Processöverblick.
Kräver att inställningen Utökad startsida aktiverats. - Information — Visa fliken Information.
Denna sida kan användas av administratörer för att presentera relevant information för organisationen.
Med inställningen Typ av informationsvy är det möjligt att kontrollera vad som ska visas i fliken. - Periodisk statistik — Visa fliken Periodisk statistik.
Här presenteras Periodisk Statistik som publicerats till webbplats.
- Prestandaflikar — Visa flikarna Instrumentpanel, Mina registreringar, Mitt ansvar samt Processöverblick.
- Typ av informationsvy — Ange vilken information som ska visas i fliken Information:
- Systemstandard — Visa standardsidan för systemet.
- Extern sida — Visa innehåll från valfri webbsida.
Sökväg till den externa webbsidan anges i URL till extern sida och stödjer både relativ URL (för sidor publicerade i flexiteWEB) samt fullständig URL (för sidor oavsett var de publicerats).
Notera att webbsidor som inte stödjer att öppnas inuti en IFrame inte kommer att visas korrekt.
Processrättigheter
Processrättigheter styr vad användarkonton tillåts se och göra avseende registreringar i processer.
Hantering av processrättigheter utförs i flexiteCLIENT.
I flexiteAdmin visas enbart en indikator på de processer där någon rättighet tilldelats.
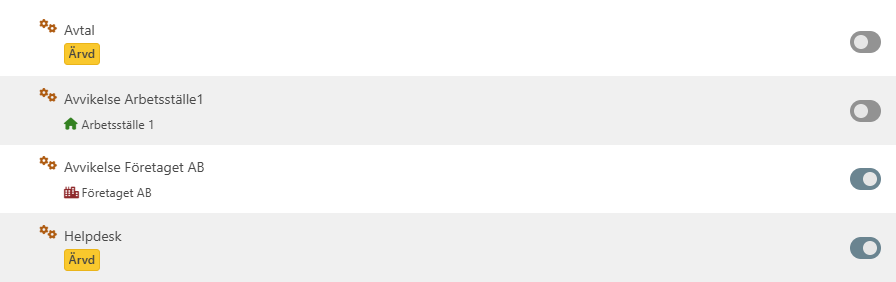
Innehåll
Följande exempel är taget från en administratör med Administrationsområde satt till Företag.
Det innehåller följande processer:
- Avtal — Process på databasnivå som är Tillgänglig inom aktuellt företag.
Innehåller ingen tilldelad rättighet. - Avvikelse Arbetsställe1 — Process på arbetsstället Arbetsställe1.
Innehåller ingen tilldelad rättighet. - Avvikelse Företaget AB — Process på företaget Företaget AB.
Innehåller minst en tilldelad rättighet. - Helpdesk — Process på databasnivå som är Tillgänglig inom aktuellt företag.
Innehåller minst en tilldelad rättighet.
Tillgängliga Processer
För personliga rättigheter för användare är följande Processer tillgängliga:
- Processer som ligger på användarens Arbetsställe.
- Processer som ligger på en organisatorisk enhet ovanför användarens Arbetsställe och som gjorts Tillgänglig på användarens Arbetsställe.
För rättighetsgrupper är följande Processer tillgängliga:
- Processer som ligger på samma organisatoriska enhet som rättighetsgruppen.
- Processer som ligger på en organisatorisk enhet ovanför rättighetsgruppens organisatoriska enhet och som gjorts Tillgänglig på rättighetsgruppens organisatoriska enhet.
Kombination av rättigheter
Det är möjligt att tilldela ett användarkonto flera rättigheter för samma funktion genom att kombinera rättigheter från flera rättighetsgrupper samt personliga rättigheter.
Systemadministratör
För rättigheten Systemadministratör beräknas de slutgiltiga rättigheterna individuellt per Administrationsområde.
Exempel - Konfiguration
I detta exempel är ett användarkonto medlem i tre rättighetsgrupper, konfigurerade på följande vis:
- Rättighetsgrupp 1
- Administrationsområde — Företag
- Användare
- Användarinformationsnivå — Grundläggande information
- Rättighetsgrupper
- Visa rättighetsgrupper — Aktiv
- Visa gruppmedlemmar — Aktiv
- Ärvda rättighetsgrupper — Aktiv
- Användare
- Administrationsområde — Företag
- Rättighetsgrupp 2
- Administrationsområde — Arbetsställe
- Användare
- Användarinformationsnivå — Fullständig information
- Redigera användarinformation — Aktiv
- Visa användarrättigheter — Aktiv
- Rättighetsgrupper
- Visa rättighetsgrupper — Aktiv
- Visa gruppmedlemmar — Aktiv
- Redigera gruppmedlemmar — Aktiv
- Ärvda rättighetsgrupper — Aktiv
- Användare
- Administrationsområde — Arbetsställe
- Rättighetsgrupp 3
- Administrationsområde — Arbetsställe
- Användare
- Användarinformationsnivå — Grundläggande information
- Rättighetsgrupper
- Visa rättighetsgrupper — Aktiv
- Redigera information — Aktiv
- Visa gruppmedlemmar — Aktiv
- Redigera gruppmedlemmar — Aktiv
- Visa grupprättigheter — Aktiv
- Ärvda rättighetsgrupper — Aktiv
- Användare
- Administrationsområde — Arbetsställe
Exempel - Summering
- Företag
- Användare
- Användarinformationsnivå — Grundläggande information
- Rättighetsgrupper
- Visa rättighetsgrupper — Aktiv
- Visa gruppmedlemmar — Aktiv
- Ärvda rättighetsgrupper — Aktiv
- Användare
- Arbetsställe
- Användare
- Användarinformationsnivå — Fullständig information
- Redigera användarinformation — Aktiv
- Visa användarrättigheter — Aktiv
- Rättighetsgrupper
- Visa rättighetsgrupper — Aktiv
- Redigera information — Aktiv
- Visa gruppmedlemmar — Aktiv
- Redigera gruppmedlemmar — Aktiv
- Visa grupprättigheter — Aktiv
- Ärvda rättighetsgrupper — Aktiv
- Användare
Exempel - Resultat
På Företaget, inklusive underliggande avdelningar, tillåts användaren se, men inte redigera, begränsad information om användarkonton och rättighetsgrupper.
På Arbetsstället, inklusive underliggande avdelningar, tillåts användaren se fullständig information om och redigera samtliga användarkonton.
Användaren tillåts se fullständig information om och redigera samtliga rättighetsgrupper som är belägna på det aktuella arbetsstället. Användaren är begränsad till att redigera gruppmedlemskap i samtliga rättighetsgrupper som är belägna högre upp i organisationen som konfigurerats att vara Tillgängliga inom aktuellt arbetsställe.
Rättigheter för administratörskonton
flexiteAdmin stödjer inloggning med både flexite användarkonton och flexite administratörskonton.
För användarkonton kontrolleras tillgång till organisation och funktioner utav det individuella kontots samlade användarrättigheter, både personliga och via rättighetsgrupp.
För administratörskonton kontrolleras tillgång till organisation och funktioner utav det individuella kontots Ansvarsområde.
Administratörskonton tillåts redigera samtliga rättigheter för användare och grupper samt ersätta lösenord på användarkonton.
- Databasadministratör — Tillåts se och redigera samtliga användare och rättighetsgrupper i organisationen.
- Företagsadministratör — Tillåts se och redigera samtliga användare och rättighetsgrupper skapade i de företag där användaren är administratör. Detta inkluderar samtliga arbetsställen och avdelningar inom företagen.
- Arbetsställeadministratör — Tillåts se och redigera samtliga användare och rättighetsgrupper skapade i de arbetsställen där användaren är administratör. Detta inkluderar samtliga avdelningar inom aktuellt arbetsställe.