

Appearance
Roller
Processer i flexite är rolluppbyggda, vilket betyder att ansvar tilldelas till roller och inte direkt till användare eller rättighetsgrupper.
Varje aktivitet i en process måste ha åtminstone en aktiv och synlig ansvarig roll som utför aktiviteten.
För roller som utförs av personer måste denna roll i regel bemannas med de användare och/eller rättighetsgrupper som ska utföra aktiviteten.
Arbetssättet för att lägga till en roll kan sammanfattas på följande vis:
Under fliken Roller och regler, skapa rollen och bemanna den med användare och/eller rättighetsgrupper.
Under fliken Aktivitet/Roller, ange på vilka aktiviteter som rollen ska vara aktiv.
Roller och regler
I en ny, tom, process skapas rollen Rapportör/Skapare som standard och kopplas till startaktiviteten.
Denna typ av roll är en förutsättning för att flödet skall kunna initieras på den obligatoriska startaktiviteten.
Nya roller skapas genom att klicka på den gröna plus-knappen.
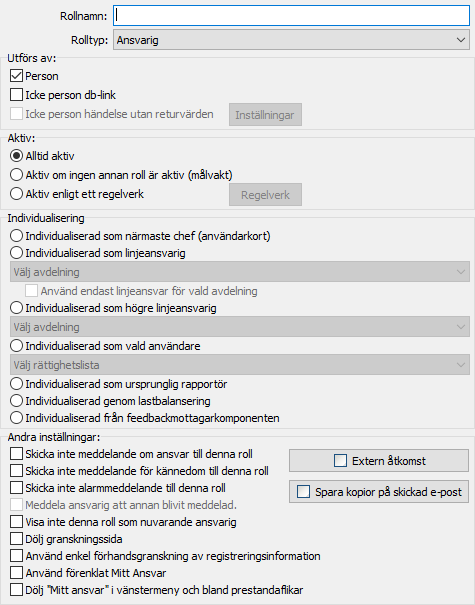
Roller och regler. Exempel på tillgängliga inställningar för rolltypen "Ansvarig" som utförs av "Person".
Sammanfattning av roller
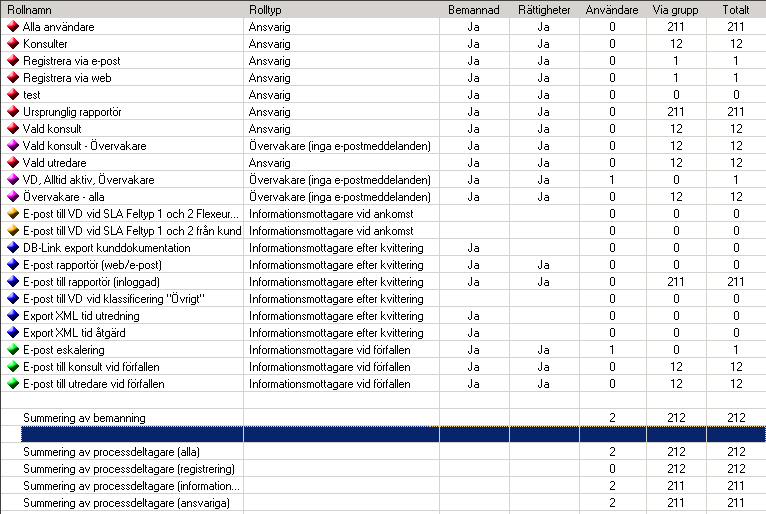
I rollistan är det möjligt att klicka på Visa/Dölj detaljer om bemanning för att se en sammanfattning över hur många individer som bemannar en roll.
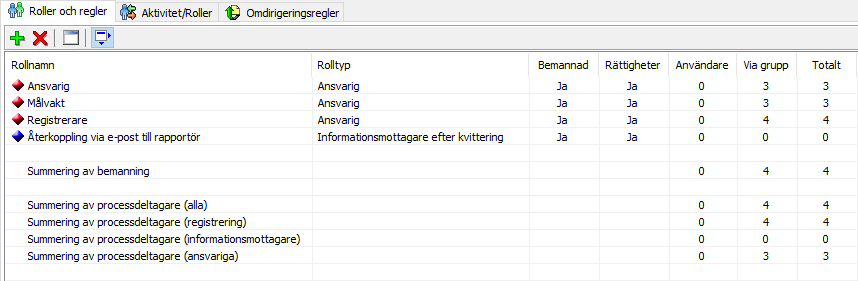
Roller. Översikt av samtliga roller för en process.
Generellt
Rollnamn
Namnet på rollen.
Rolltyp
Här anges vilken typ av roll som denna roll utgör:
Ansvarig — Ansvarig i flödet och den som tillför information på formulär.
Informationsmottagare vid ankomst — Meddelad via e-post då en registrering anländer till en aktivitet.
Informationsmottagare efter kvittering — Meddelad via e-post då en registrering kvitteras av en annan ansvarig.
Informationsmottagare vid förfallen — Meddelad via e-post då den angivna maxtiden för aktiviteten som rollen knutits till har löpt ut.
Övervakare — Övervakande roll som kan kopplas till valfri aktivitet. Se avsnitt Övervakare.
Bra att veta
flexite begränsar antalet e-postmeddelanden och prioriterar e-postmeddelanden om ansvar. För en användare som bemannar flera roller kommer således inte e-post för kännedom skickas om användaren även är informationsmottagare. Till exempel kommer en användare som är ansvarig för en aktivitet inte att få Information via e-post för den aktiviteten.
Övervakare
En övervakare har möjlighet att ta över en registrering som fastnat hos någon ansvarig användare, även om denna ansvariga användare har accepterat och påbörjat arbete med registreringen.
När en övervakare accepterar en registrering som övervakare ligger ansvaret kvar på den ursprungliga användaren, men övervakaren har rättighet att handlägga och kvittera registreringen på den aktuella aktiviteten
Vid kvittering av registreringen kan övervakaren välja huruvida registreringen ska skickas framåt eller bakåt i flödet. Om registreringen skickas bakåt i flödet skickas den till den senaste aktivitet den kom ifrån.
När en övervakare kvitterar en registrering avbryts samtliga eventuella aktiva Uppgifter för registreringen.
En övervakare tillåts därtill alltid att omdirigera ansvar för registreringar, oavsett processkonfiguration.
Utförs av
Här anges om rollen skall bemannas av en användare i systemet eller av en icke person, det vill säga utav flexite.
Icke person db-link
Detta val innebär att flexite kommer utföra aktiviteten med hjälp av en flexiteDB-link-uppgift. Detta kan nyttjas för att exempelvis hämta information ifrån eller skicka information till ett annat system, där flexite kvitterar aktiviteten med information om resultatet. flexite fyller automatiskt i aktivitetens formulär med den information som behövs för att senare exempelvis kunna styra flödet.
Bra att veta
En roll av typen Icke person db-link kräver att en flexiteDB-link-uppgift skapas och kopplas till aktuell roll. För information om Icke person db-link-roller, vänligen kontakta Flexite AB.
Icke person händelse utan returvärden
Detta val är endast tillgängligt för rolltypen Informationsmottagare efter kvittering och innebär att en händelse kan triggas av rollen då rollen aktiveras, och där svar inte förväntas av processen. Detta kan exempelvis användas till att avisera för ett annat system att en aktivitet kvitterats.
Under inställningar pekas en adapter ut för att utföra händelsen, och händelsen kan döpas efter önskemål. Även parametrar kan konfigureras för att hämta information ifrån komponenter i flexite. En konfiguration kan sedan återanvändas på flera ställen i en process.
Aktiv
Alltid aktiv
Detta val innebär att rollen alltid är aktiv på de aktiviteter som rollen är kopplad till.
Aktiv om ingen annan roll är aktiv (målvakt)
Detta val innebär att rollen enbart är aktiv om ingen annan aktiv roll hittas. Det är rekommenderat att skapa i komplexa processer, då denna roll fungerar som en sorts "målvakt" när den ordinarie rolltilldelningen misslyckas.
En målvakt blir ansvarig för registreringar när ingen annan ansvarig hittas, eller när nuvarande ansvarig förlorar ansvaret för den specifika aktiviteten. Ett sådant scenario kan uppstå när en användare som bemannar ansvarig roll inaktiverats, tagits bort från rollbemanning eller inte längre ingår i den ansvarsstruktur som styr individualisering.
Exempel
På en aktivitet i en process finns en roll som är individualiserad som linjeansvarig.
En användare som bemannar denna roll är ensam linjeansvarig på sin avdelning och har vid ett tillfälle 12 registreringar på sitt bord.
Denna linjeansvariga användare inaktiveras.
I och med att den aktuella avdelningen nu står utan linjeansvarig användare hamnar de 12 registreringarna nu hos målvakten.
E-postutskick
En målvakt får enbart e-postutskick avseende tilldelat ansvar när ansvaret uppkommer vid kvittering av en föregående aktivitet, i likhet med andra ansvariga roller.
En målvakt får INTE e-postutskick avseende tilldelat ansvar när ansvaret uppkommer på grund av förändringar i användarkonton, rollbemanning eller ansvarsstruktur.
För att hålla sig uppdaterad på aktuellt ansvar är det därmed kritiskt att målvakter regelbundet loggar in i flexiteWEB för att manuellt kontrollera eget ansvar.
Frånvarohantering
Samtliga målvakter får e-postutskick när en frånvaro inte gått att aktivera samt när en frånvaroperiod överskridit den angivna maxgränsen (Regler för ersättare).
Rekommendationer
En målvakt ska ses som den sista utposten där ansvar hamnar när ordinarie rolltilldelning av olika orsaker inte fungerar.
Utöver att tilldela korrekt ansvarig för registreringar bör en målvakt därmed även utreda varför dessa registreringar hamnat hos en målvakt och utföra nödvändiga åtgärder i flexite för att förebygga att detta händer igen.
Det är starkt rekommenderat att nyttja enbart en målvaktsroll per process.
Det är därtill även starkt rekommenderat att bemanna samtliga målvaktsroller i samtliga processer med ett fåtal centrala användare som besitter goda kunskaper i flexite samt de enskilda processernas uppbyggnad.
Aktiv enligt regelverk
Detta val innebär att rollen kopplas till ett regelverk. Detta innebär att rollen enbart kommer vara aktiv då vissa bestämda villkor är uppfyllda.
För att skapa ett regelverk klickar man på knappen Regelverk och anger vilka villkor som måste vara uppfyllda. Om informationen saknas kan den direkt skapas genom att klicka Formulärdesigner.
Logiken för regler på roller är ELLER mellan val inom komponenter, och valbar mellan OCH/ELLER mellan komponenter. Val av logik blir enbart synligt när det är aktuellt, det vill säga vid val av regelstyrning genom villkor från fler än en komponent.
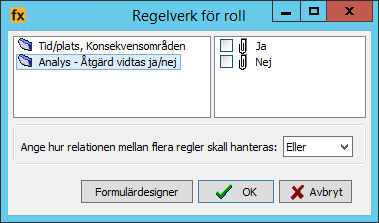
Roll enbart för omdirigering
Det är möjligt att skapa en roll som enbart kan tilldelas ansvar via omdirigering. Detta uppnås genom att ange att den ska vara aktiv enligt regelverk, men därefter inte skapa några regler. Detta resulterar i att rollen aldrig kommer att bli aktiv under det normala ärendeflödet, men att det fortfarande är möjligt att omdirigera registreringar till rollen.
Individualisering
Individualisering innebär att flexite, baserat på angiven metod, beräknar vilken eller vilka användare som ska tilldelas ansvar utifrån den pool av användare som bemannar rollen.
Detta kan vara till stor nytta i större organisationer, där ansvar skall placeras hos en individ, och inte en grupp människor som innehar samma roll.
I flexite är det därtill möjligt att kombinera regelverk med metoder för individualisering, för att på så vis skapa en så dynamisk och effektiv process som möjligt.
Rollbemanning
Merparten av individualiseringsmetoderna kräver att den aktuella rollen är bemannad med användare och/eller rättighetsgrupper. Denna bemanning utgör den pool av användare som flexite beräknar den valda individualiseringen på.
Undantaget från detta är metoden Individualiserad från feedbackmottagarkomponenten, som istället tilldelar ansvar till den e-postadress som angivits i en komponent av typen Feedbackmottagare.
För information om individualisering via Feedbackmottagare, se avsnitt Individualiserad från feedbackmottagarkomponenten.
Individualiserad som närmaste chef (användarkort)
Bemanna rollen med den användare som är Rapportörens närmaste chef, såsom den är angiven på Rapportörens användarkort.
Individualiserad som linjeansvarig
Bemanna rollen med den eller de användare som är angivna som linjeansvariga i enlighet med avdelningsstrukturen. Aktuell avdelning kan utgöras av Rapportörens avdelning, alternativt en Avdelningskomponent på ett formulär.
För mer information om linjeansvar, se avsnitt Linjeansvar.
Genom att bocka i Använd endast linjeansvarig för vald avdelning kommer flexite, i det fall linjeansvarig saknas för en avdelning, inte att leta efter en ansvarig högre upp i avdelningsstrukturen. I det fall en målvaktsroll finns kommer ansvaret istället gå till målvakten.
Individualiserad som högre linjeansvarig
Bemanna rollen med den eller de användare som är angivna som linjeansvariga i enlighet med avdelningsstrukturen. Flexite utgår från den aktuella avdelningen och fortsätter sedan en nivå upp i hierarkin, för att identifiera linjeansvariga på en högre nivå. Aktuell avdelning kan utgöras av Rapportörens avdelning, alternativt en Avdelningskomponent på ett formulär.
Individualiserad som vald användare
Bemanna rollen med användare som väljs i komponenten Rättighetslista.
Denna individualisering kräver följande:
En Rättighetslista-komponent måste finnas i processen. Denna komponent måste vara synlig på ett synligt formulär och kan vara belägen på den aktuella aktiviteten för rollen, eller på en tidigare aktivitet i flödet.
Den aktuella rollen måste ha bemannats med Användare och/eller Rättighetsgrupper.
Det är dess användare som presenteras som valbara alternativ i Rättighetslista-komponenten.
För information om komponenten Rättighetslista, se avsnitt Rättighetslista.
Individualiserad som ursprunglig rapportör
Bemanna rollen med den användare som är Ursprunglig Rapportör för den aktuella registreringen.
Detta är som standard den användare som genomför startaktiviteten i processen, men kan även anges via komponenten Ursprunglig Rapportör.
För information om komponenten Ursprunglig Rapportör, se avsnitt Ursprunglig rapportör.
Individualiserad genom lastbalansering
Fördela arbetsbelastningen mellan samtliga individer som är angivna att bemannar rollen. Den användare som vid varje individuellt tillfälle har minst antal registreringar på sitt bord kommer att bemanna rollen.
Individualiserad från feedbackmottagarkomponenten
Med detta val kommer rollen att individualiseras till den e-postadress som har angivits i en Feedbackmottagarkomponent på ett formulär. Detta kan nyttjas för att få en mer dynamisk hantering av återkoppling till en rapportör som inte finns upplagd i systemet, eller för att tilldela ansvar på en aktivitet till en extern person.
Denna individualisering kräver att en Feedbackmottagarkomponent finns i processen. Denna komponent måste vara synlig på ett synligt formulär och kan vara belägen på den aktuella aktiviteten för rollen, eller på en tidigare aktivitet i flödet.
För information om komponenten Feedbackmottagare, se avsnitt Feedbackmottagare.
Bra att veta
Särskild licens kan krävas för styrning av ansvar till externa personer. Kontakta Flexite AB för mer information.
Koppling till Feedbackmottagarkomponent
Som standard beräknar flexite vilken Feedbackmottagarkomponent som ska kopplas till en roll vid varje individuellt tillfälle. Det är dock starkt rekommenderat att manuellt koppla samman specifika roller och komponenter.
För information om koppling av roll till komponent, se avsnitt Koppla till komponent.
Rättigheter för extern användare
Rättigheter för roller som individualiseras från feedbackmottagare hämtas som standard från processanvändaren som anges per process under E-postmeddelanden > E-post (Ta rättigheter för synliga attribut i externa e-postmeddelanden från). Det är även möjligt att ange ett specifikt användarkonto direkt på feedbackmottagarkomponenten.
Rekommendationer
Det är rekommenderat att se över vilken information som presenteras för en extern användare vid arbete med registreringen.
Som sista steg innan kvittering av registrering på en aktivitet visas som standard en granskningssida med information om e-postmottagare samt förhandsgranskning av information från formulär på aktuell aktivitet.
Det är möjligt att per roll skräddarsy hur denna information ska presenteras:
Med inställningen Dölj granskningssida aktiv döljs denna granskningssida fullständigt. Se avsnitt Dölj granskningssida.
Med inställningen Använd enkel förhandsgranskning av registreringsinformation aktiv döljs e-postmottagare. Se avsnitt Använd enkel förhandsgranskning av registreringsinformation.
Omdirigera ansvar
Det är inte möjligt för roller individualiserade från feedbackmottagarkomponent att omdirigera ansvar till annan användare eller roll. Likaså är det inte möjligt att omdirigera ansvar till en roll individualiserad från feedbackmottagarkomponent.
Rekommendation avseende återkopplingsnivå
När en roll individualiseras via komponenten Feedbackmottagare är det starkt rekommenderat att sätta den generella återkopplingsnivån för processen till Ingen återkoppling. och istället administrera återkopplingen direkt på rollen. Detta för att undvika att dubbla e-postmeddelanden skickas.
För information om generell återkopplingsnivå, se avsnitt Återkoppling.
Individualisering från feedbackmottagarkomponent och anpassad e-post
Aktivera individualisering
Vid aktivering av individualisering tas som standard e-postinställningar från komponenten och inte rollen. Det är starkt rekommenderat att koppla en specifik kombination av roll och aktivitet till en specifik feedbackmottagarkomponent och därmed sköta e-postkonfiguration från Anpassad e-post.
För information om koppling av roll till komponent, se avsnitt Koppla till komponent.
Inaktivera individualisering
Vid inaktivering av individualisering sker följande avseende anpassad e-post:
Roll — Eventuella e-postmallar knutna till rollen behålls intakta, men inställningar för Anpassad e-post nollställs.
Feedbackmottagarkomponent — Eventuella e-postmallar lagrade lokalt behålls intakta och e-postkonfiguration återställs.
Andra inställningar
Skicka inte meddelande om ansvar till denna roll
Med denna inställning aktiverad kommer personer som bemannar rollen inte få e-postmeddelande om nya registreringar som de ansvarar för, inkluderat registreringar som omdirigerats till deras ansvar.
En person som bemannar flera roller varav åtminstone en har denna inställning inaktiverad kommer att få e-postmeddelande gällande registreringar som omdirigerats specifikt till deras användare.
Denna inställning kan med fördel aktiveras för roller som arbetar mycket i systemet och därmed inte nyttjar e-postnotifieringar i någon större utsträckning.
Skicka inte meddelande för kännedom till denna roll
Med denna inställning aktiverad kommer personer som bemannar rollen inte få meddelande av typen för kännedom.
Skicka inte alarmmeddelanden till denna roll
Med denna inställning aktiverad kommer flexite inte skicka e-post med alarm då en registrering varnas eller förfaller.
Meddela ansvarig att annan blivit meddelad
Detta val är endast tillgängligt då rolltypen är Informationsmottagare vid förfallen. Med detta val kommer den ansvarige även bli upplyst om vilka personer som blivit meddelade om att registreringen har förfallit.
Visa inte denna roll som nuvarande ansvarig
Gör rollen till en dold ansvarig roll. Rollen, och dess användare, kommer ej att vara synliga vid val av ansvarig samt visning av blivande och nuvarande ansvarig. Det är likaså inte möjligt att omdirigera ansvaret för en registrering till en dold ansvarig roll.
En dold ansvarig roll har möjlighet att acceptera och arbeta med registreringar där andra användare är personligt ansvariga men ej har påbörjat arbete.
När en dold ansvarig användare accepterar och påbörjar arbete med en registrering kommer denne användare att visas som en normal ansvarig användare för den aktuella registreringen.
En dold ansvarig roll kan enbart tilldelas ansvar för en aktivitet tillsammans med åtminstone en synlig ansvarig roll. En dold ansvarig roll kan därmed inte vara ensamt ansvarig på en aktivitet.
Dölj granskningssida
Denna inställning döljer granskningssidan varje gång denna roll är aktiv då en aktivitet genomförs.
Använd enkel förhandsgranskning av registreringsinformation
Denna inställning styr att visa en enklare förhandsgranskningsvy i samband med kvittering av registrering på aktivitet.
Använd förenklat Mitt Ansvar
Möjliggör för användare som bemannar rollen att nyttja en förenklad variant av applikationen Mitt ansvar i SmoothForms. Denna variant presenterar samtliga registreringar under användarens ansvar, från samtliga aktiviteter i processen, i en sammanslagen lista.
Denna inställning påverkar inte applikationen Mitt ansvar i flexiteWEB.
Förutsättning
För att kunna nyttja applikationen Mitt ansvar i SmoothForms måste det totala antalet registreringar under Mitt ansvar, från samtliga aktiviteter i processen, för den aktuella användaren inte överstiga den globala begränsningen. För information om denna globala begränsning, se avsnitt Listvy.
I det fall det totala antalet överstiger den globala begränsningen öppnas istället Mitt ansvar i flexiteWEB.
Begränsning
Mitt ansvar i SmoothForms har stöd för följande funktioner, baserat på rättigheter och processkonfiguration:
Se detaljvy för registrering.
Acceptera/Påbörja/Fortsätt arbete med registrering.
Skicka Meddelande.
Hantera Uppgifter.
Skicka för Kännedom.
Bifoga filer.
Spara till historik / Öppna från historik.
Dölj Mitt ansvar i vänstermeny och prestandasida
Dölj åtkomst till Mitt ansvar i flexiteWEB. Detta kan vara av nytta för målvakter och övervakare, som oftast arbetar med sökfunktioner (såsom Lista/Filtrera) för att leta rätt på och hantera ärenden.
Extern åtkomst — e-legitimation
Denna knapp öppnar en dialogruta med inställningar för att styra hur identifiering, verifiering och signering för externa personer som saknar konto i flexite ska hanteras när rollen blir aktiv via feedbackmottagarkomponenten.
Om något val gjorts i dialogen indikeras detta av kryssrutan på knappen.
Nyttjande av extern åtkomst kräver tilläggslicens för flexite. För mer information om vilka krav som måste uppfyllas för att nyttja E-ID, se avsnitt Licenskrav för extern åtkomst.
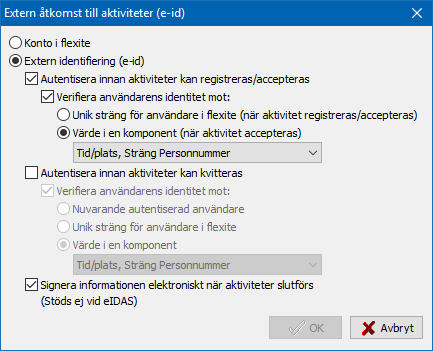
Roller > Extern Åtkomst.
Konto i flexite
Användaren ombeds identifiera sig med flexite-konto.
Extern identifiering (e-id)
Användaren identifieras mot e-legitimation.
Autentisera innan aktiviteter kan registreras/accepteras — Användaren ombeds identifiera sig innan en registrering kan påbörjas, och tillåter användning av samma identitet i processen.
Verifiera användarens identitet mot — Verifiera användarens identitet mot information i systemet. Med detta val inaktiverat räcker det att användaren har giltig e-legitimation.
Unik sträng för användare i flexite (när aktivitet registreras/accepteras) — Verifiera användarens identitet mot Unik sträng på användarkort i flexite. Stöder registrering och accepterande av ärende.
Värde i en komponent (när aktivitet accepteras) — Verifiera att identiteten stämmer överens med information i en komponent i processen. Stöder accepterande av ärende.
Autentisera innan aktiviteter kan kvitteras — Användaren ombeds identifiera sig i samband med att registreringen slutförs, innan registreringen sparas i systemet.
Verifiera användarens identitet mot — Verifiera användarens identitet mot information i systemet. Med detta val inaktiverat räcker det att användaren har giltig e-legitimation.
Nuvarande autentiserad användare — Verifiera att identiteten vid slutförandet är densamma som den identitet som angavs innan ärendet registrerades/accepterades.
Unik sträng för användare i flexite — Verifiera användarens identitet mot Unik sträng på användarkort i flexite.
Värde i en komponent — Verifiera att identiteten stämmer överens med information i en komponent i processen.
Signera informationen elektronisk när aktiviteter slutförs — Aktivera identifiering och kryptering av formulärdata så att användaren "skriver under" informationen som angivits. Denna signatur kan sedan sparas i processen. Denna funktion har ej stöd för eIDAS.
Flera roller på samma aktivitet för samma användare
I de fall flera roller aktiveras för en användare för en och samma aktivitet görs två separata utvärderingar av vilka inställningar som ska gälla; en utvärdering när det ges åtkomst till aktiviteten, och en utvärdering när aktiviteten ska kvitteras.
I det fall E-ID angivits för någon av rollerna rankas det högre än flexite-inloggning.
I det fall signering angivits för någon av rollerna rankas detta ännu högre än identifiering med E-ID.
I de fall verifiering utförs mot komponenter så används inställningar för den senaste komponenten, det vill säga senast använd i processen, på formulär och till sist enligt tabbordning på formulär.
E-ID på både publik E-service och aktiv roll
Det är möjligt att kräva autentisering via E-ID på en publik E-service (Standard E-service, E-service för registrering).
I det fall både E-service och den aktiva rollen (som E-service-användaren bemannar) har E-ID aktiverat används inställningarna från den aktiva rollen.
Spara kopior på skickad e-post
Denna knapp öppnar en dialogruta med inställningar för att spara kopior på e-post som skickas till användare som bemannar den aktuella rollen. Här är det möjligt att ange vilka e-posttyper som ska sparas tillsammans med den registrering de avser. E-postmeddelanden sparas i formatet EML.
Sparade kopior på e-postmeddelanden presenteras, tillsammans med annan skickad och mottagen kommunikation, som Handlingar i flexiteWEB. För mer information om Handlingar, se kapitel Handlingar — Kommunikation kring registreringar.
Notera att e-postmeddelanden till roller skickas individuellt till varje användare som bemannar rollen. I det fall många användare bemannar samma roll kan detta resultera i en stor mängd e-postmeddelanden som sparas tillsammans med registreringen.
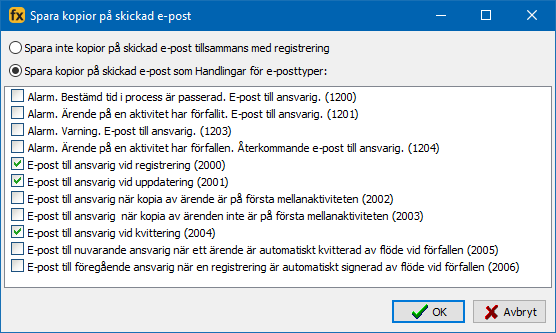
Exempel där kopior sparas för utvalda e-posttyper för rolltypen "Ansvarig".
Spara inte kopior på skickad e-post tillsammans med registrering — Spara inte kopior på skickade e-postmeddelanden tillsammans med den registrering de avser. Standardinställning.
Med detta val aktiverat visas en tom bockruta i knappen.Spara kopior på skickad e-post som Handlingar för e-posttyper — Spara kopior på skickade e-postmeddelanden som handlingar av typen Skickad e-post för valda e-posttyper. Minst en e-posttyp måste väljas.
Med detta val aktiverat visas en förbockad bockruta i knappen.
Bra att veta
Med Spara kopior på skickad e-post aktiverad är det inte möjligt att ändra Rolltyp eller individualisering för den aktuella rollen. För att ändra dessa inställningar måste först Spara kopior på skickad e-post inaktiveras.
Klona roll
Genom att högerklicka på rollen och välja Klona kommer rollen att klonas. Vid kloning tas även bemanning med. Efter kloning kan relevanta ändringar göras i rollen.
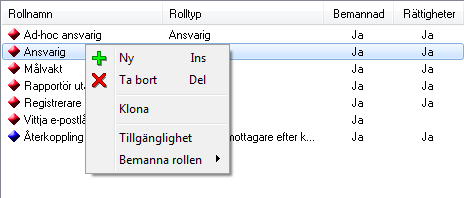
Tillgänglighet för roll
I likhet med processens tillgänglighet är det möjligt att ange tillgänglighet för enskilda roller. Tillgänglighet anger från vilka organisatoriska enheter som rollen är möjlig att bemanna. Som standard är roller tillgängliga för samtliga organisatoriska enheter som processen är tillgänglig.
När tillgänglighet inaktiveras för ett företag eller arbetsställe tappar de användare och rättighetsgrupper som befinner sig under den inaktiverade enheten samtliga rättigheter och bemanningar i processen.
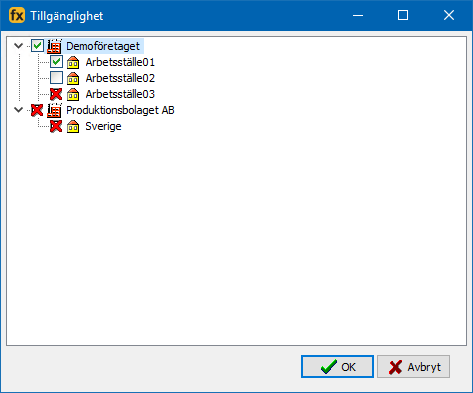
Roller och regler. Tillgänglighet för roll.
I fönstret för val av enheter visas samtliga enheter där tillgänglighet är möjligt att aktivera, med indikatorer för valda enheter (grön bock) samt enheter som ej är valbara på grund av processens angivna tillgänglighet (rött kryss) (se avsnitt Tillgänglighet).
Bemanna roll
Roller som utförs utav personer (Utförs av) måste bemannas med användare och/eller rättighetsgrupper för att de ska fungera korrekt. För att rollbemanningen ska bli korrekt måste den bakomliggande organisatoriska strukturen med användare, rättighetsgrupper och avdelningar vara på plats.
Bemanning av en roll kan utföras genom att markera önskad roll och från högerklicksmenyn välja Bemanna rollen följt av antingen Med användare eller Med grupp.
Det är även möjligt att bemanna roller direkt från rättighetsinställningarna för användare respektive rättighetsgrupper.
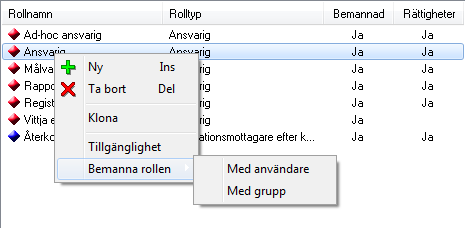
Roller och regler > Bemanna rollen.
Bemanna med rättighetsgrupp
En roll som bemannas med en rättighetsgrupp bemannas av samtliga användare som är medlem i den aktuella rättighetsgruppen. Detta är det rekommenderade förfarandet vid generell bemanning eftersom det förenklar rättighetshantering när en roll ska bemannas med flera användare.
Bemanning av roll med rättighetsgrupp sker genom att från högerklicksmenyn välja Bemanna rollen följt av Med grupp.
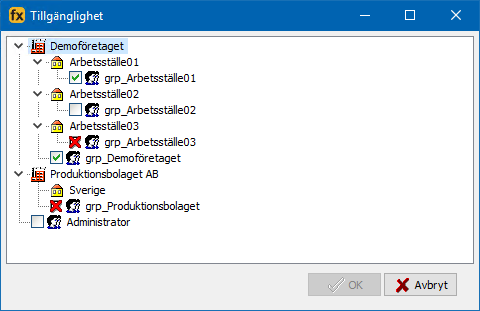
Roller och regler. Bemanna roll med grupp.
I fönstret för val av rättighetsgrupper visas samtliga grupper som kan bemanna rollen, med indikatorer för valda grupper (grön bock) samt grupper som ej är valbara på grund av processens angivna tillgänglighet (rött kryss) (se avsnitt Tillgänglighet).
Det totala urvalet av rättighetsgrupper begränsas av processens organisatoriska placering, där enbart grupper som befinner sig i samma organisatoriska träd är tillgängliga.
Bemanna med användare
För roller som ska bemannas av en enstaka användare kan det resultera i enklare hantering att bemanna rollen med denna användare istället för att skapa en grupp som användaren ska vara medlem i.
Bemanning av roll med användare sker genom att från högerklicksmenyn välja Bemanna rollen följt av Med användare.
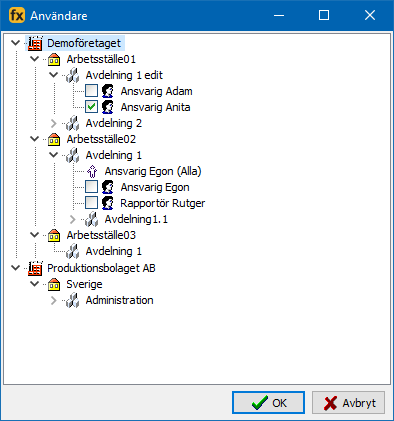
Roller och regler. Bemanna roll med användare.
I fönstret för val av användare visas samtliga användare inom det organisatoriska träd som processen placerats i, med indikatorer för valda användare (grön bock).
Notera att det till skillnad från rättighetsgrupper inte visas någon indikator på användare som befinner sig utanför processens angivna tillgänglighet (se avsnitt Tillgänglighet).
Visning av processdeltagare
I vyn visas också en sammanställning av hur många användare som bemannar rollen.
Aktivitet/Roller
Här kopplas processens roller till de aktiviteter där de ska vara aktiva. Koppling kan antingen utföras genom dra-och-släpp eller genom att markera aktivitet och roll och klicka på Lägg till.
Samtliga aktiviteter måste ha en kopplad roll för att registreringar ska kunna flöda.
Det är möjligt att koppla samma roll till flera aktiviteter.
Observera att slutaktiviteter enbart stödjer roller av typen E-postmottagare vid ankomst (Rolltyp).
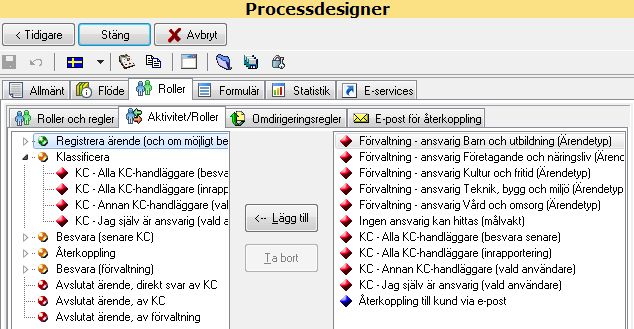
Bilden ovan visar kopplade roller till relevanta aktiviteter.
Hantering av e-postmallar när roll kopplas bort från aktivitet
E-postmallar för roller lagras per unik kombination av roll och aktivitet. När en roll kopplas bort från en aktivitet raderas eventuella e-postmallar knutna till den specifika kombinationen av roll och aktivitet.
Omdirigeringsregler
Det kan uppstå tillfällen där ett tilldelat ansvar för en registrering av olika anledningar inte fungerar optimalt, exempelvis på grund av att den organisatoriska strukturen i IT-miljön inte förändrats i samma takt som verkligheten. En snabb åtgärd för detta är att ge utvalda roller möjligheten att omdirigera ansvar för registreringar till utvalda roller.
Omdirigeringsregler anger, per aktivitet, vilka roller som ska tillåtas omdirigera ansvar för registreringar till vilka roller. Omdirigering kan ske till en specifik användare som bemannar en roll alternativt kollektivt till samtliga användare som bemannar en roll.
Observera att funktionen omdirigering måste aktiveras under Allmänt > Åtgärda > Funktioner innan användare kan nyttja den; Funktioner.
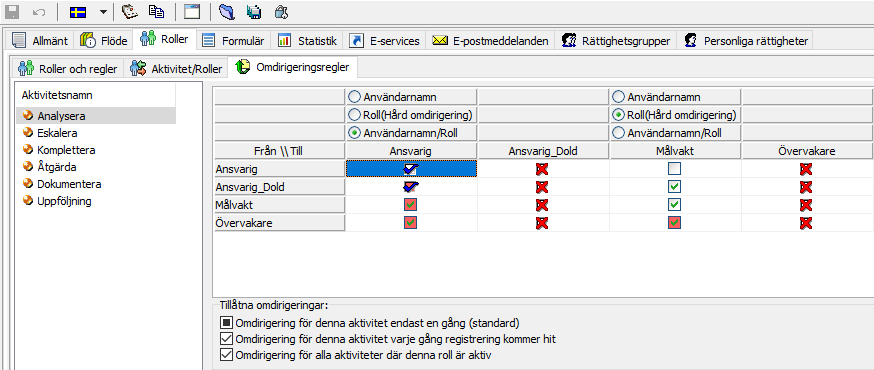
Omdirigeringsregler för aktiviteten "Analysera".
Omdirigeringsregler konfigureras i en tabell där raderna utgör de roller som ansvar kan omdirigeras från och kolumnerna utgör de roller som ansvar kan omdirigeras till.
Omdirigera till användare och/eller roll
Det är möjligt att per roll skräddarsy hur ansvar ska tillåtas omdirigeras till den aktuella rollen. Denna konfiguration utförs per roll och aktivitet och är belägen i toppen av tabellen i anslutning till rollnamnet.
Användarnamn — Ansvar omdirigeras till en specifik användare som bemannar rollen. Denna användare väljs manuellt när omdirigeringen utförs, där urvalet inte begränsas av eventuella regelverk för individualisering. Ansvar överförs med mjuk eller hård omdirigering i enlighet med omdirigeringsregler. Detta är standardinställningen för alla roller.
Roll — Ansvar omdirigeras till samtliga aktiva användare som bemannar rollen, baserat på eventuella regelverk för individualisering. Ansvar överförs enbart med hård omdirigering, oavsett omdirigeringsregler.
Användarnamn/Roll — Vid omdirigering ges valmöjligheten att omdirigera till specifik användare eller till roll.
Regler
Omdirigeringsregler anges per kombination av roll som ansvar ska omdirigeras från och roll som ansvar ska omdirigeras till. Denna konfiguration utförs per aktivitet.
| Tom — Omdirigering tillåts ej Omdirigering är inte aktiverad och tillåts därmed ej. |
| Grön bock — Mjuk omdirigering oavsett regelverk Omdirigering tillåts oavsett regelverk på den roll som ansvar omdirigeras till. Vid omdirigering till användare är omdirigeringen av typen mjuk omdirigering, vilket innebär att den som mottar omdirigeringen måste acceptera denna innan ansvaret överförs från ursprunglig ansvarig. Vi omdirigering till roll är omdirigeringen av typen hård omdirigering, vilket innebär att ansvaret direkt överförs från ursprunglig ansvarig till den som mottar omdirigeringen. |
| Grön bock, röd bakgrund — Hård omdirigering oavsett regelverk Omdirigering tillåts oavsett regelverk på den roll som ansvar omdirigeras till. Omdirigeringen är av typen hård omdirigering, vilket innebär att ansvaret direkt överförs från ursprunglig ansvarig till den som mottar omdirigeringen. |
| Blå bock — Mjuk omdirigering enligt regelverk Omdirigering tillåts enbart om den roll som ansvar ska omdirigeras till är aktiv enligt regelverk; se avsnitt Aktiv enligt regelverk. Vid omdirigering till användare är omdirigeringen av typen mjuk omdirigering, vilket innebär att den som mottar omdirigeringen måste acceptera denna innan ansvaret överförs från ursprunglig ansvarig. Vi omdirigering till roll är omdirigeringen av typen hård omdirigering, vilket innebär att ansvaret direkt överförs från ursprunglig ansvarig till den som mottar omdirigeringen. |
| Blå bock, röd bakgrund — Hård omdirigering enligt regelverk Omdirigering tillåts enbart om den roll som ansvar ska omdirigeras till är aktiv enligt regelverk; se avsnitt Aktiv enligt regelverk. Omdirigeringen är av typen hård omdirigering, vilket innebär att ansvaret direkt överförs från ursprunglig ansvarig till den som mottar omdirigeringen. |
| Rött kryss — Omdirigering ej möjlig Det är inte möjligt att aktivera omdirigering till aktuell roll. Detta gäller för roller av typerna:
|


Mjuk och hård omdirigering
Mjuk omdirigering innebär att ansvaret inte direkt överförs till den person som fått registreringen omdirigerad till sig. Istället kommer personligt ansvar för att tilldelas två personer; den som utfört omdirigeringen och den som mottagit omdirigeringen. Detta dubbla personliga ansvar kvarstår till dess att någon av de två personerna accepterar och påbörjar arbete med registreringen. Detta innebär även att samtliga påminnelser och alarm kommer skickas till båda dessa personer.
Hård omdirigering innebär att ansvaret direkt vid omdirigering övergår från ursprunglig ansvarig till den person som fått registreringen omdirigerad till sig. Den ursprunglige ansvarige blir direkt av med sitt ansvar.
Tillåtna omdirigeringar
Det finns tre olika metoder för hur en omdirigering kan utföras. Vilka metoder som ska göras tillgängliga för användaren anges per process, och appliceras därmed på samtliga aktiviteter i processen.
I det fall flera alternativ aktiveras kommer användaren att presenteras med val av metod vid omdirigering. Det alternativ som har en ifylld ruta (och är betecknat "standard") är det alternativ som kommer att vara valt som standard för användarna.
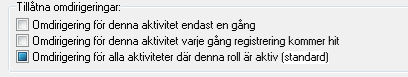
Omdirigering för denna aktivitet endast denna gång — Omdirigering sker endast vid ett tillfälle. I detta fall återgår ansvaret till den roll som identifieras enligt processen om registreringen återkommer till samma aktivitet senare i ärendeflödet.
Omdirigering för denna aktivitet varje gång en registrering kommer hit — Omdirigering sker för varje tillfälle registreringen återkommer till samma aktivitet i ärendeflödet. I detta fall memorerar flexite den gjorda omdirigeringen och omdirigerar registreringen till vald roll/användare om registreringen återkommer till samma aktivitet senare i ärendeflödet.
Omdirigering för alla aktiviteter där denna roll är aktiv — Omdirigering sker för samtliga aktiviteter där ursprunglig ansvarig roll är aktiv ansvarig. I detta fall omdirigerar flexite registreringen till vald roll/användare för alla kommande aktiviteter där den ursprungliga ansvariga rollen är aktiv ansvarig.
Begränsningar vid omdirigering till roll
Vid omdirigering till roll tas eventuella regelverk för individualisering i beaktning för att ansvaret ska hamna hos behörig personal. I och med att antalet tillgängliga ansvariga användare i en roll kan variera kraftigt beroende på regelverk är omdirigering till roll belagd med begränsningar för att säkerställa att ansvaret hamnar hos en överskådlig mängd personer.
Denna begränsning medför att det inte är möjligt att omdirigera ansvar till en roll där:
Antalet tillgängliga ansvariga användare, enligt aktuellt regelverk, är noll.
Antalet tillgängliga ansvariga användare, enligt aktuellt regelverk, överstiger 20.
I båda dessa instanser visas rollen i listan över tillgängliga roller i flexiteWEB, men en varning visas om användaren försöker utföra en omdirigering till rollen.
Roller med undantag
Ett par rolltyper är belagda med undantag från omdirigeringsregler.
Roll med dolt ansvar
Det är inte möjligt för någon användare att omdirigera ärenden till användare med dolt ansvar. Det är däremot möjligt för användare som bemannar roller med dolt ansvar att omdirigera ärenden till andra användare. För information om dolt ansvar, se avsnitt Visa inte denna roll som nuvarande ansvarig.
Övervakare
Rolltypen Övervakare tillåts alltid omdirigera ansvar för registreringar, oavsett processkonfiguration. Omdirigering från övervakare är av typen Hård omdirigering och Omdirigering för denna aktivitet endast denna gång.
Det är inte möjligt att omdirigera registreringar till rolltypen Övervakare.
För information om övervakare och andra rolltyper, se avsnitt Rolltyp.
Roll individualiserad från feedbackmottagarkomponent
Det är inte möjligt för någon användare att omdirigera ärenden till roller individualiserade från feedbackmottagarkomponent. Likaså är det inte möjligt för användare som bemannar roller individualiserade från feedbackmottagarkomponent att omdirigera ärenden till andra användare. För information om individualisering från feedbackmottagarkomponent, se avsnitt Individualiserad från feedbackmottagarkomponenten.