

Appearance
Uppstartskontroller
Vid inloggning i flexiteCLIENT utförs kontroller kopplade till informations- och driftsäkerhet och eventuella avvikelser presenteras för användaren. Vilken information som presenteras beror på det aktuella kontots Ansvarsområde.
Versionskontroll
Denna kontroll säkerställer att det är korrekt version av flexiteCLIENT som används för att ansluta mot databasen. Det är inte möjligt att arbeta i flexiteCLIENT om den aktuella versionen inte stöds av databasen.

Exempel på versionskontroll.
GDPR rättighetskontroll
Denna kontroll säkerställer att samtliga processer har en bemannad GDPR-grupp kopplad till sig. Om någon process saknar kopplad eller bemannad grupp visas följande varningsmeddelande vid uppstart av flexiteCLIENT:
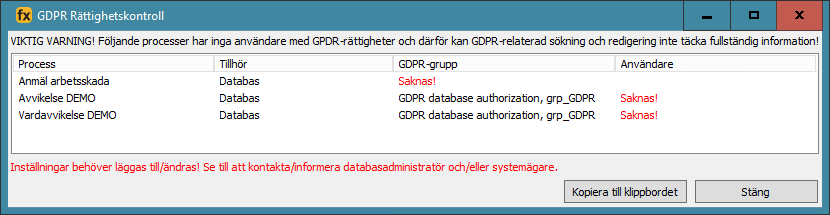
Uppstartskontroller > GDPR Rättighetskontroll.
Process — Namnet på påverkad process.
Tillhör — Den nivå processen befinner sig på.
GDPR-grupp — Kopplad GDPR-grupp.
Användare — Indikerar om användare saknas.
För mer information om GDPR-grupper se avsnitt GDPR-grupper.
Rättighetskontroll för synliga attribut i e-post
Det har i tidigare versioner av flexite varit möjligt att ta rättigheter från rapportör för extern e-post, men detta är inte längre tillåtet. I de fall där en process konfigurerats på detta sätt visas följande varningsmeddelande vid uppstart av flexiteCLIENT:
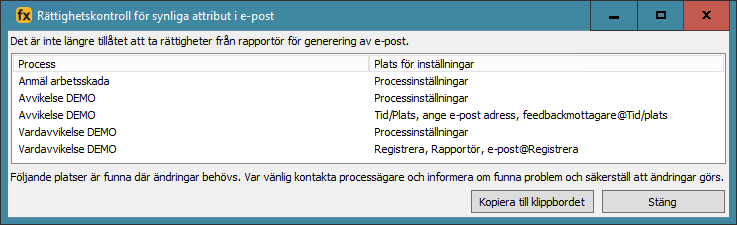
Uppstartskontroller > Rättighetskontroll för synliga attribut i e-post.
Funktionaliteten i angivna processer kommer att vara oförändrad, men det är rekommenderat att utföra ändringar i enlighet med de nya direktiven. För mer information se avsnitt Ta rättigheter för synliga attribut i externa e-postmeddelanden från.
Kontroll av statisk E-service
Från och med flexite version 2021.3 stöds ej Standard E-service av typen Statisk. Om det existerar E-services av denna typ i någon process i systemet visas följande varningsmeddelande vid uppstart av flexiteCLIENT:
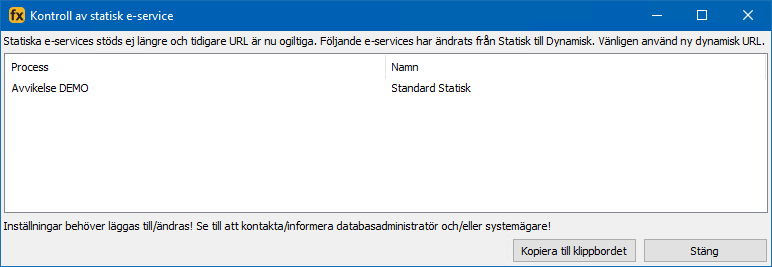
Uppstartskontroller > Kontroll av statisk E-service.
För att åtgärda detta måste de E-services som är av typen Statisk konverteras till Dynamisk. För information om Standard E-services, se avsnitt Standard E-service.
Kontrollera avsändaradress för e-post
Om systemet är konfigurerat att nyttja flera avsändaradresser för utgående e-post, med individuella autentiseringsuppgifter, utförs en kontroll av manuellt angivna avsändaradresser i systemet.
Denna kontroll listar angivna ytterligare avsändarkonton från systeminställningar samt de komponenter, processrelaterade inställningar samt systeminställningar vars angivna avsändaradress inte matchar något av dessa konton.
En liknande funktion, som listar samtliga komponenter och processrelaterade inställningar med en anpassad avsändaradress, går att finna under Inställningar > E-posthantering > Anpassade avsändare (Anpassade avsändare).
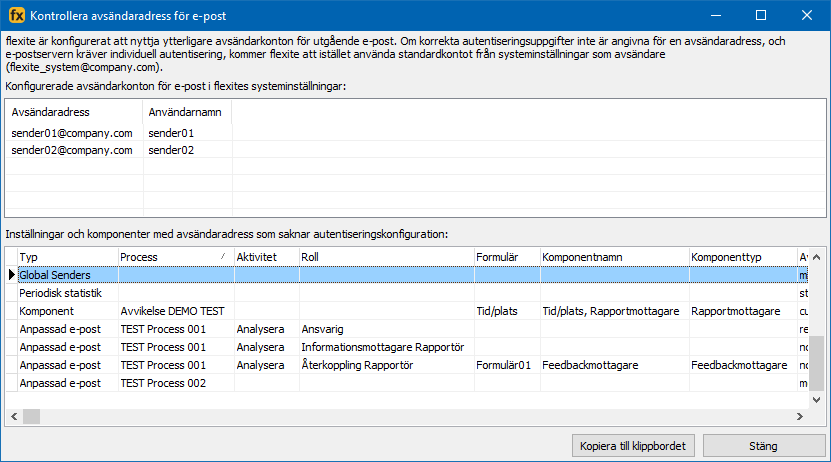
Uppstartskontroller > Kontroll av avsändaradress för e-post.
Konfigurerade avsändarkonton för e-post i flexite systeminställningar — Lista över konfigurerade avsändarkonton i systeminställningar, utöver standardkontot.
Inställningar och komponenter med avsändaradress som saknar autentiseringskonfiguration — Lista över komponenter, processrelaterade inställningar samt systeminställningar där en manuellt angiven avsändaradress inte matchar något globalt avsändarkonto. För information om kolumninnehåll, se beskrivning av den liknande funktionen i avsnitt Anpassade avsändare.
Avsändare och autentisering
En e-postserver kan konfigureras att kräva individuell autentisering för varje enskild avsändaradress som skickar e-post. I detta fall är det enbart de avsändarkonton som är angivna under systeminställningar (Inställningar > Processmotor), med korrekta autentiseringsuppgifter, som tillåts skicka e-post.
Om det finns komponenter och inställningar vars angivna avsändaradress inte matchar dessa konton betyder det att avsändaradressen bör korrigeras för dessa objekt. Denna korrigering utförs med fördel i samarbete med er IT-avdelning för att säkerställa att rätt e-postadress används för rätt ändamål.
Det är rekommenderat att använda verktyget under Inställningar > E-posthantering > Anpassade avsändare (Anpassade avsändare) för att finna samtliga processrelaterade inställningar och komponenter där en manuellt angiven avsändaradress är angiven.
Kontakta Flexite AB för mer information om konfiguration av avsändarkonton på systemnivå.
Redundans
I det fall en avsändaradress misslyckas med autentisering mot e-postservern övergår flexite till att istället använda standardkontot från systeminställningar som avsändare. Detta för att utgående e-post ska kunna skickas.
Om standardkontot är angivet med felaktiga autentiseringsuppgifter skickas ingen e-post.
Blockerad bevaknings-åtkomst
Som standard aviserar flexite användare om åtkomstförsök mot direktlänkar till bevakningar som har inaktiverats av användaren eller systemet. Denna avisering visas efter inloggning i flexiteWEB, och ger användaren valmöjligheten att för individuella länkar fortsätta med eller inaktivera avisering alternativt att återaktivera länkåtkomst.
I flexiteCLIENT visas för databasadministratörer en lista över samtliga aktiva aviseringar för samtliga användare i systemet. Detta ger en överblick över distribuerade länkar som inaktiverats men som fortfarande nyttjas och som därmed eventuellt behöver uppdateras.
Hantering av bevakningar och bevakningslänkar kan enbart utföras av den användare som skapat bevakningarna.
Inaktiverade bevakningslänkar innefattar:
Länkar skapade i flexite version 2021.9 och senare som inaktiverats manuellt av användaren.
Länkar skapade i flexite version 2021.9 och senare där användaren tappat rättighet att skapa länkar.
Länkar skapade i flexite version 2021.9 och senare där användaren inaktiverats.
Samtliga länkar skapade i flexite version 2021.3 eller äldre.
Dessa länkar blockeras av säkerhetsskäl i flexite version 2021.9 och senare.
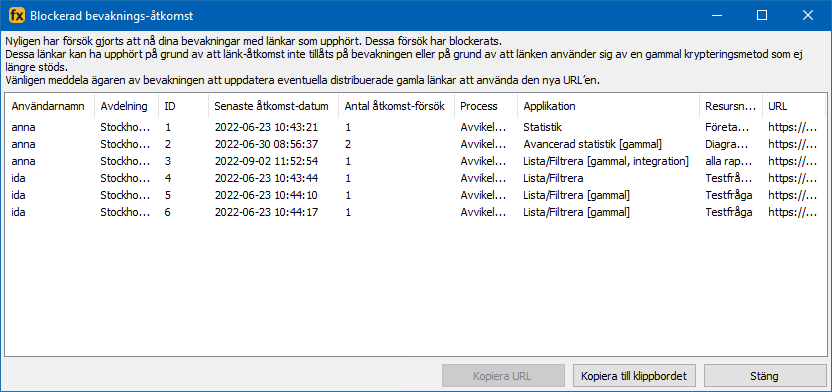
Uppstartskontroller > Blockerad bevaknings-åtkomst.
Innehåll i tabell
Användarnamn — Användarnamnet för det användarkonto som skapat den bevakning som bevakningslänken tillhör. Detta är det användarkonto som har möjlighet att administrera aktuell bevakning.
Avdelning — Avdelning för det användarkonto som skapat bevakningen som aktuell bevakningslänk tillhör.
ID — Unikt ID för aktuell bevakningslänk. Visas bland annat för användare vid åtkomstförsök till inaktiverad länk och används för spårbarhet.
Senaste åtkomst-datum — Datum och klockslag för senaste åtkomstförsök till aktuell bevakningslänk.
För bevakningslänkar skapade i flexite version 2021.9 och senare innefattar detta både blockerade och tillåtna åtkomstförsök. Tillåtna åtkomstförsök har utförts innan länken inaktiverades.
För bevakningslänkar skapade i flexite version 2021.3 och äldre innefattar detta enbart blockerade åtkomstförsök, eftersom all åtkomst till dessa länkar blockeras.
Antal åtkomst-försök — Antal åtkomstförsök till aktuell bevakningslänk de senaste 30 dagarna.
För bevakningslänkar skapade i flexite version 2021.9 och senare innefattar detta både blockerade och tillåtna åtkomstförsök. Tillåtna åtkomstförsök har utförts innan länken inaktiverades.
För bevakningslänkar skapade i flexite version 2021.3 och äldre innefattar detta enbart blockerade åtkomstförsök, eftersom all åtkomst till dessa länkar blockeras.
Process — Namnet på den process som aktuell bevakning tillhör.
Applikation — Namnet på den applikation som aktuell bevakning tillhör samt indikatorer för gammal länk och bevakningslänk.
Möjliga applikationer: Avancerad Statistik; Lista/Filtrera; Statistik.
Indikatorer:gammal — Aktuell länk är skapad i flexite version 2021.3 eller äldre.
integration — Aktuell länk är konfigurerad med parametrar exklusiva för typen integration.
Resursnamn — Namnet på den bevakning som aktuell bevakningslänk tillhör.
URL — URL för aktuell bevakningslänk.
För bevakningar skapade i flexite version 2021.9 och senare är detta den länk som är knuten till aktuell bevakning.
För bevakningar skapade i flexite version 2021.3 och äldre är detta den länk som nyttjats för att försöka nå bevakningen. I dessa versioner kodades inställningar för bevakningslänken direkt in i länken, och en och samma bevakning kunde därmed nås via flertalet länkar.
Arbetssätt för länkar skapade i flexite version 2021.3 och äldre
Samtliga bevakningslänkar skapade i flexite version 2021.3 och äldre betraktas som osäkra och blockeras fullständigt från och med flexite version 2021.9.
För att kunna fortsätta nyttja direktlänkar till bevakningar skapade i äldre versioner av flexite måste dessa länkar först konverteras till det nya formatet och aktiveras, varpå distribuerade länkar måste uppdateras till att nyttja den nya länken.
Arbetet med att hantera länkåtkomst för bevakningar utförs i flexiteWEB och kan enbart genomföras av den användare som skapat bevakningen. För information om denna procedur, se flexiteWEB Manual.
Flera länkar till samma bevakning
För bevakningar skapade i flexite 2021.3 och äldre kodades inställningar för bevakningslänkar direkt in i länken. Detta medförde att en och samma bevakning kunde nås via flertalet länkar, skapade med olika inställningar för innehåll.
Från och med flexite version 2021.9 skapas en statisk länk till varje bevakning, och inställningar gällande innehåll för länken lagras direkt i bevakningen.
I de fall där åtkomstförsök gjorts med flera äldre länkar till samma bevakning kommer dessa att visas som individuella rader i tabellen i Blockerad bevaknings-åtkomst, med varsitt unikt ID men med samma applikations- och resursnamn.
När länkåtkomst aktiveras för dessa sker det på följande vis:
Den första länk för vilken länk-åtkomst aktiveras kommer att konverteras till ny länk (med samma inställningar som för ursprunglig länk) och knytas direkt till ursprunglig bevakning.
För efterföljande länkar kommer kopior på den ursprungliga bevakningen att skapas och länkarna kommer att knytas till dessa kopior.
Arbetssätt för länkar skapade i flexite version 2021.9 och senare
Bevakningslänkar skapade i flexite version 2021.9 och senare blockeras på grund av följande scenarion:
Användaren som äger bevakningen inaktiverar manuellt länkåtkomst för bevakningen.
Användaren som äger bevakningen tappar rättigheten att skapa länkar (se avsnitt Bevakning).
Användaren som äger bevakningen inaktiveras.
I samtliga fall är det enbart den användare som skapat bevakningen som har möjlighet att återaktivera länkåtkomst till bevakningen. Om det inte går att tillgodose, på grund av exempelvis organisatoriska förändringar, måste en ny bevakning skapas av en annan användare.